
从RSA加密到暴力破解分析
本篇写的文章是我在公司内部业务系统测试的时候分析的过程,也是个很感谢火线小助手的文章分享: 打开页面点击登录: 在JS中找到获取用户名密码提交的地方,打上断点: 输入用户名密码,提交表...
 2022年3月10日 23:32

bugbounty技巧聚合20210818
漏洞报告 MTN Grou #1060518 No rate limit in otp code sending Mail.ru #1255676 Blind XSS Stored and CORS misconfiguration в отчете 'События' сервиса top.mail.ru...
2022年3月10日 23:32bugbounty技巧聚合20220210
漏洞报告 垂直越权900$ http://hackerone.com/reports/1102652 bucket信息泄露500$ http://hackerone.com/reports/1102546 TikTok XSS 6000$ http://hackerone.com/reports/1452375 挖洞技巧 如...
2022年3月10日 23:30bugbounty技巧聚合20210930
漏洞报告 【QIWI 300刀】api.flocktory.com存在HTTP请求走私,导致XSS http://hackerone.com/reports/955170 【U.S. Dept Of Defense】美国国防部某站点存在信息泄露漏洞(CVE-2020-14179) http:...
2022年3月10日 23:30
空白页面第二种利用
这个页面也是src的,简单打个码,刚开始访问是这个样子滴 我记得我上一篇文章说了xray联动,那这篇就不说了,简单的探测一下,比如nmap,发现这个只有22跟80开放 那没办法,跑一手目录看看,看...
2022年3月10日 23:30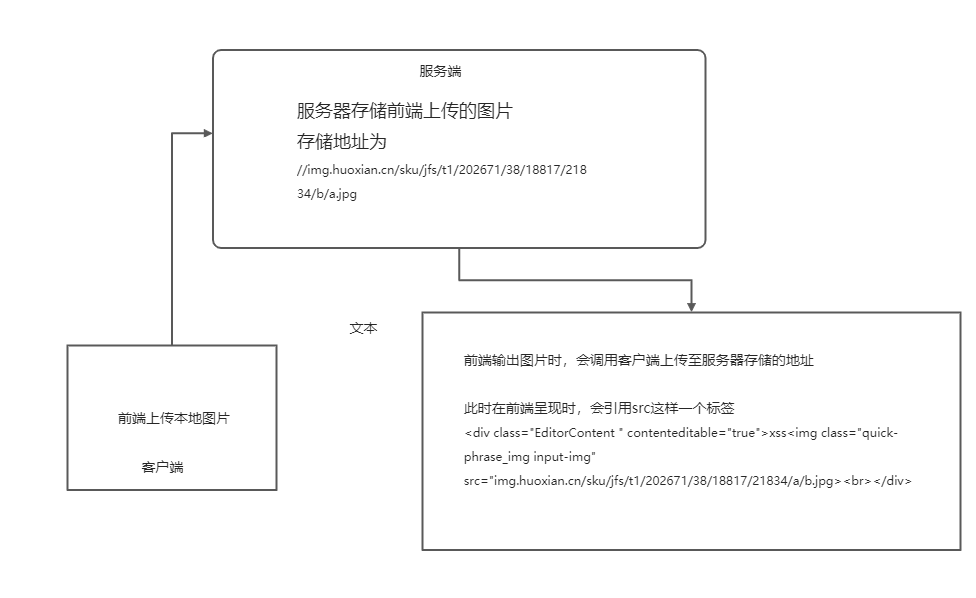
挖掘存储Xss时发现的小Tips
前言:一直以来在挖掘xss时总是被各种过滤,各种实体化转义。是真滴很难受,敢想连着几天兴冲冲奔着表单去,看着被过滤,转义的payload,用尽办法都过不去的心情。最后似乎有个声音在跟我说,能...
2022年3月10日 23:30bugbounty技巧聚合20210817
漏洞报告 Uber #1145428 Chain of vulnerabilities in Uber for Business Vouchers program allows for attacker to perform arbitrary charges to victim's U4B payment accaount Rockstar Gam...
2022年3月10日 23:30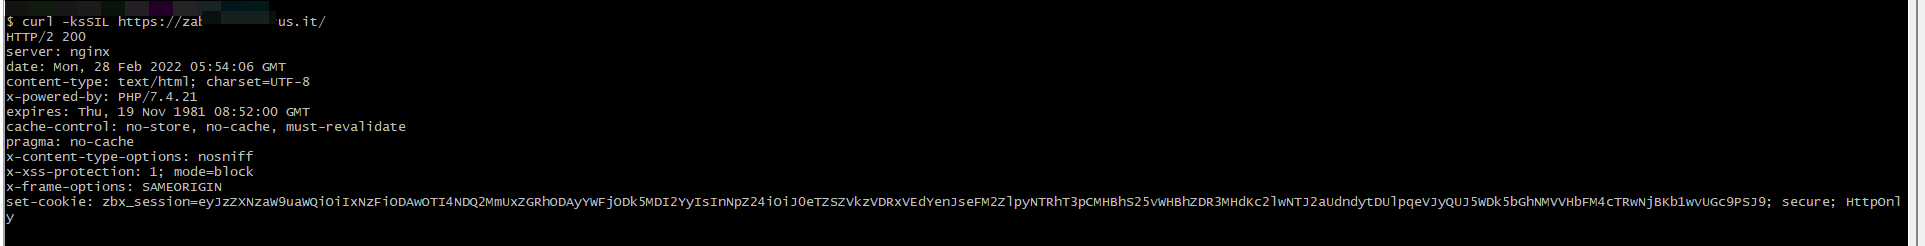
实战意大利某公司zabbix服务器
简介 最近在复现zabbix的漏洞(CVE-2022-23131),偶然间拿到了意大利某公司的zabbix服务器。 Zabbix Sia Zabbix是拉脱维亚Zabbix SIA(Zabbix Sia)公司的一套开源的监控系统。该系统支持网络...
2022年3月10日 23:30bugbounty技巧聚合20211022
漏洞报告 【Shopify 900刀】Shopify.com Web Cache Deception漏洞导致个人信息和CSRF令牌泄露 http://hackerone.com/reports/1087382 【Shopify 800刀】商店删除或未经身份验证出售 http://hack...
2022年3月10日 23:32bugbounty技巧聚合20220214
漏洞报告 配置错误导致垂直越权 500$ http://hackerone.com/reports/1088159 Twitter XSS 5040$ http://hackerone.com/reports/1369674 Twitter信息泄露 5040$ http://hackerone.com/reports/14...
2022年3月10日 23:32bugbounty技巧聚合20220218
漏洞报告 子域名接管 750$ http://hackerone.com/reports/1474784 挖洞技巧 SSRF读取元数据RCE http://cloud.tencent.com/developer/article/1423222 Zabbix - 不安全会话存储的案例研究 http:/...
2022年3月10日 23:32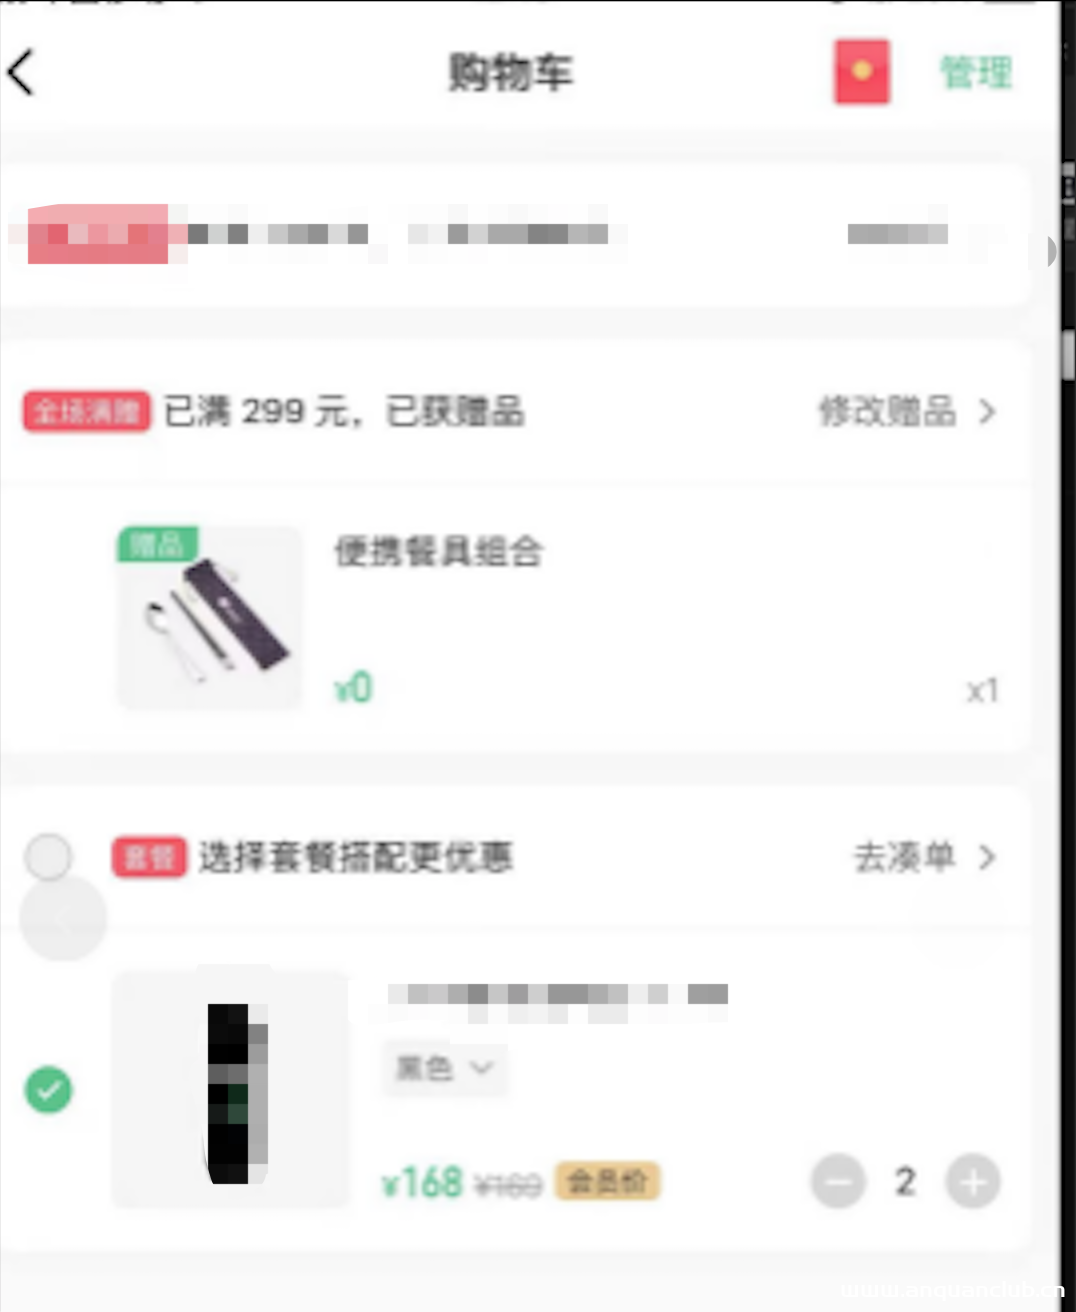
商城的一些逻辑漏洞
之前挖火线的一个私密项目,我参加的时候项目已经开启好几天了,之后在商城的地方挖到了一些漏洞,有几个还是值得分享一下的 一个赠品替换的漏洞 商城里有个满299送赠品的活动,大概是说价格超...
2022年3月10日 23:32
越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
2022年3月10日 23:32bugbounty技巧聚合20220221
漏洞报告 Self- XSS 50$ http://hackerone.com/reports/1442017 Android应用漏洞 3000$ http://hackerone.com/reports/1343528 挖洞技巧 API漏洞案例研究 http://monke.ie/api-vulns-casestudy/...
2022年3月10日 23:32
一次任意密码重置漏洞挖洞剖析
前言: 之前参加一家企业SRC挖洞,正赶上厂商搞活动,秉着有活动我就参加,有漏洞我就捡的良好心态,就去看了一下该企业的一些资产,因为活动是按漏洞危害等级给奖励,所以找一些边缘资产参加活...
2022年3月10日 23:32
src实战之任意用户密码重置与任意注册
任意用户密码重置描述: 首先通过APP端忘记密码功能遍历出该大量企业员工账号,然后在Web端忘记密码处通过修改响应包进行绕过完成重置密码。 一、输入APP端爆破出来的用户名,来到该页面,发送...
2022年3月10日 23:32
