
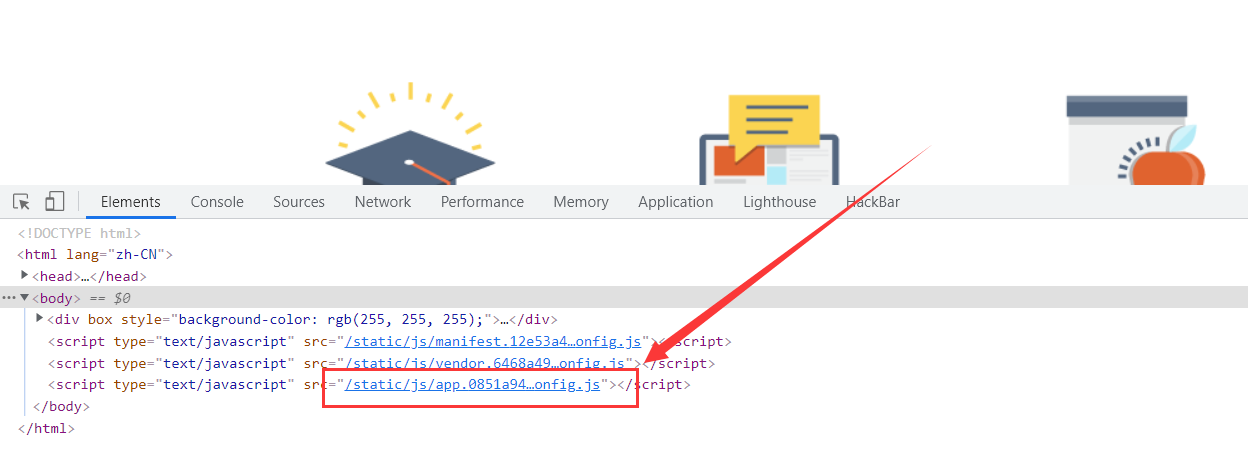
一次有意思的js未授权访问
前言: 今天分享的这个漏洞是在某项目中挖到的,当时这个漏洞点很多师傅也发现了,也在弄,只是我误打误撞先一步把数据包构造出来拿到了数据,最后拿到了赏金。所以感觉这洞的数据包构造还是有...
 2022年3月10日 23:34
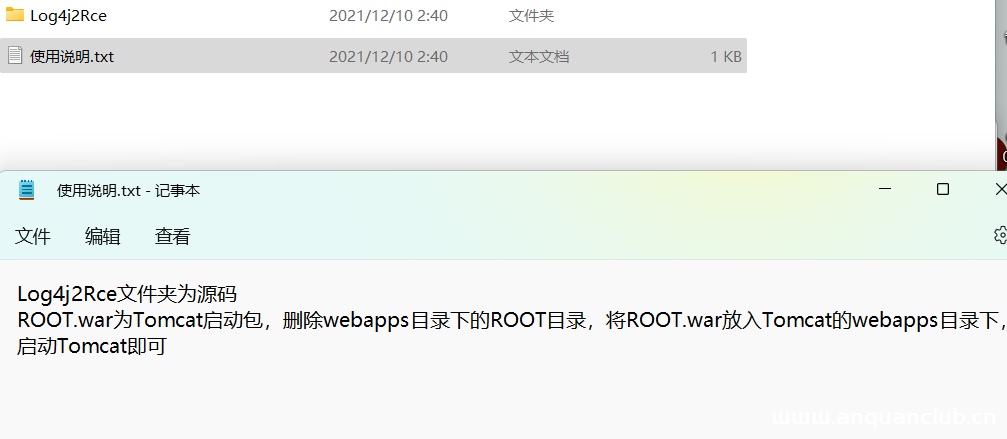
Log4j2 RCE 复现
0x01 前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 0x02 环境搭建 如图下载进行搭建即可,搭建就不细说了可直...
2022年3月10日 23:34
$bugbounty技巧聚合20210830$
漏洞报告 Microsoft Azure 【40000刀】ChaosDB: Unauthorized Privileged Access to Microsoft Azure Cosmos DB ChaosDB: How we hacked thousands of Azure customers’ databases | Wiz Blog ...
2022年3月10日 23:34
bugbounty技术聚合20210827
漏洞报告 U.S. Dept Of Defense [#1278891 CVE-2021-29156] LDAP Injection at http://██████ #1300591 Sensitive information on '████████' #1300589 Sensitive information on...
2022年3月10日 23:34
常见url跳转bypass
常见url跳转bypass http://www.huoxian.cn/fireapi/user/sso/?redirect_... 常见绕过: testhuoxian.cn huoxian.cntest huoxian.cn.test.com test.com%3F.huoxian.cn #火线Zone Tips# 本文迁移...
2022年3月10日 23:34bugbounty技巧聚合20211018
漏洞报告 【Concrete CMS】后台路径穿越导致的RCE(CVE-2021-40097) http://hackerone.com/reports/1102067 【Concrete CMS】通过CSRF在日历事件中造成存储XSS漏洞(CVE-2021-40108) http://hacke...
2022年3月10日 23:34
src中遇到的未授权挖掘分享
1.扫描子域名直接访问成功的未授权(spring、swagger-ui、rocketMQ、telescope等等) 2.在登陆页面,通过查看js文件查找api接口拼接路径成功的未授权 3.Shiro在每个接口前加上分号 /;/绕过拼接路...
2022年3月10日 23:34渗透测试中常见扩大攻击面的方法:
渗透测试中常见扩大攻击面的方法: 当我们遇到pay.huoxian.cn,可能他存在以下测试域名。 dev.pay.huoxian.cn pay.dev.huoxian.cn devpay.huoxian.cn dev-pay.huoxian.cn paydev.huoxian.cn pay...
2022年3月10日 23:32
bugbounty技巧聚合20211012
漏洞报告 【Mail.ru】 grafana-lms.rsv.bizml.ru Grafana未授权存储XSS(CVE-2020-11110) http://hackerone.com/reports/1329433 【Gitlab 1020刀】通过项目令牌将“外部用户”(具有维护者权限...
2022年3月10日 23:32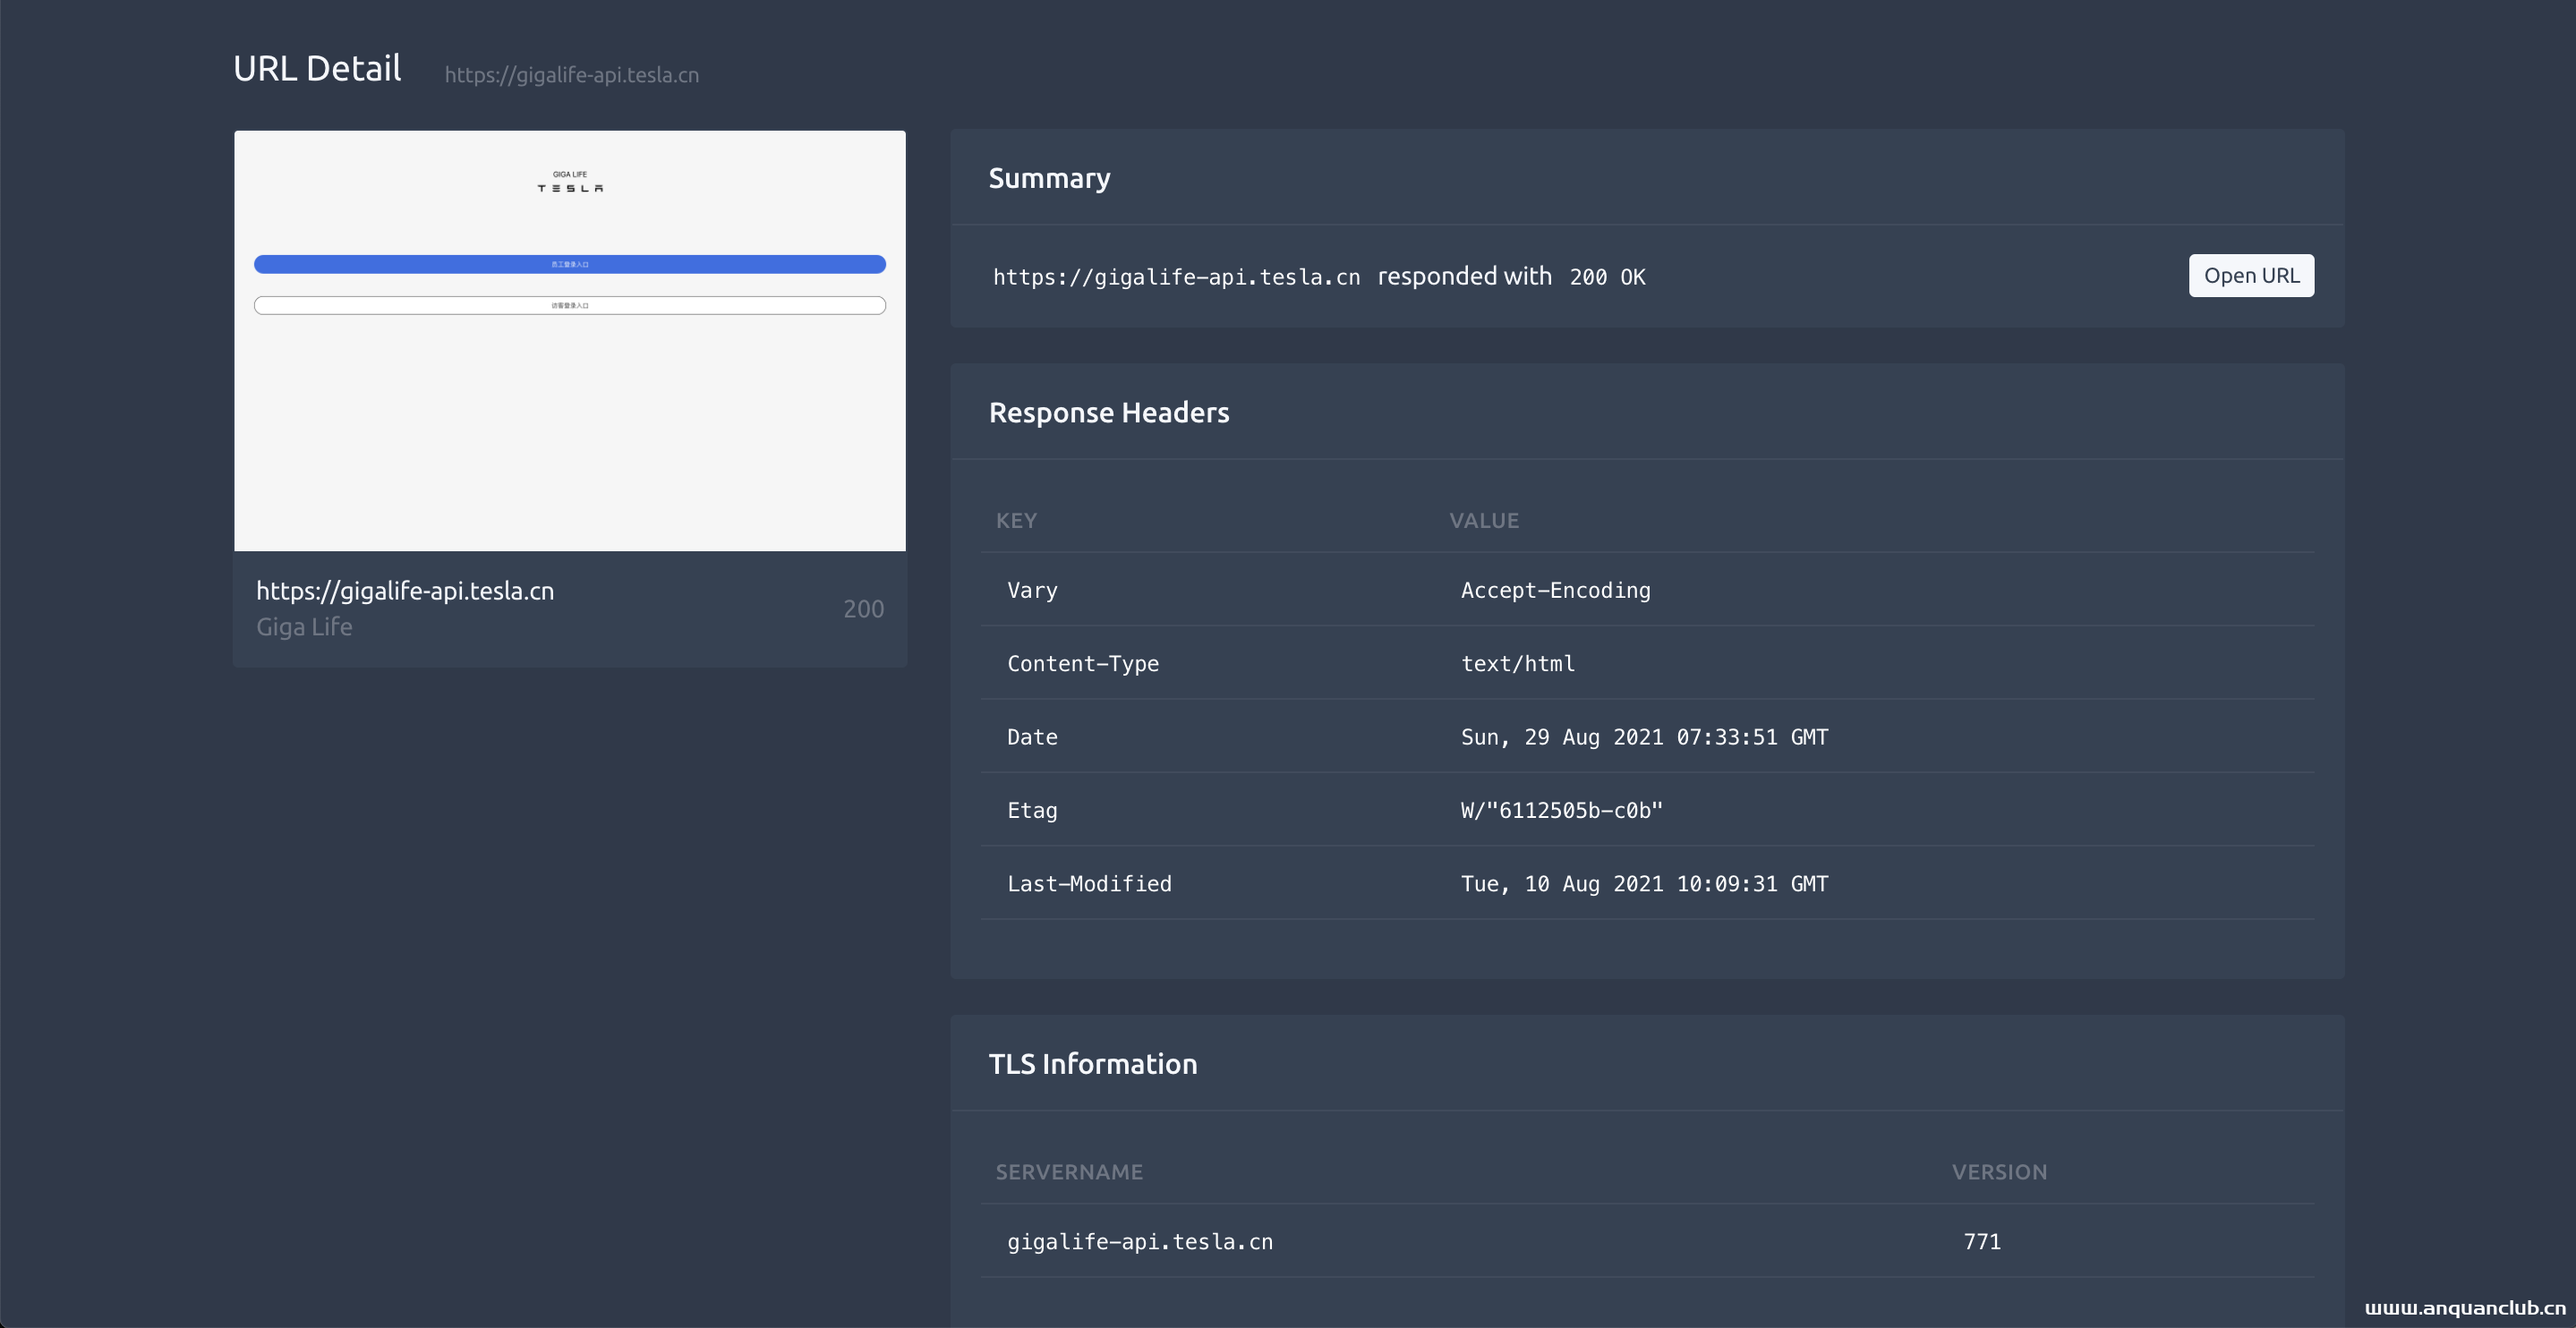
信息收集系列之网站快照
0x01 前言 似乎有20天没更新信息收集系列文章,水一篇。在我们渗透/挖洞过程中,网站快照总能帮我们快速甄别有趣的资产。 市面上也有很多工具可以对网站进行截图,例如aquatone、EyeWitness、go...
2022年3月10日 23:32
bugbounty技巧聚合20210917
热点跟踪 匿名黑客泄露数百 GB 的 Epik 数据 下载地址:http://ddosecrets.com/images/1/13/EpikFail.torrent 漏洞报告 Topcoder SSRF经典利用方式,读取aws元数据 http://hackerone.com/report...
2022年3月10日 23:34
空白页面不要慌,我来跟你讲一讲
一次偶然的src挖掘,上班摸鱼中没啥事干,觉得有点空虚就来挖会洞吧,打开xray直接联动,点开页面开始整 点开发现虽然有title,但是页面是空白的 但是响应正常,这就很烦啊 瞅了一眼xray,发现...
2022年3月10日 23:32
bugbounty技巧聚合20211008
时事热点 上古杂志Phrack更新 ? http://www.phrack.org/issues/70/1.html 实时流媒体视频平台Twitch的敏感数据遭泄露 http://mp.weixin.qq.com/s/Vu5JaUcSwEJx38xsRrTtCQ 下载地址:http://noth...
2022年3月10日 23:32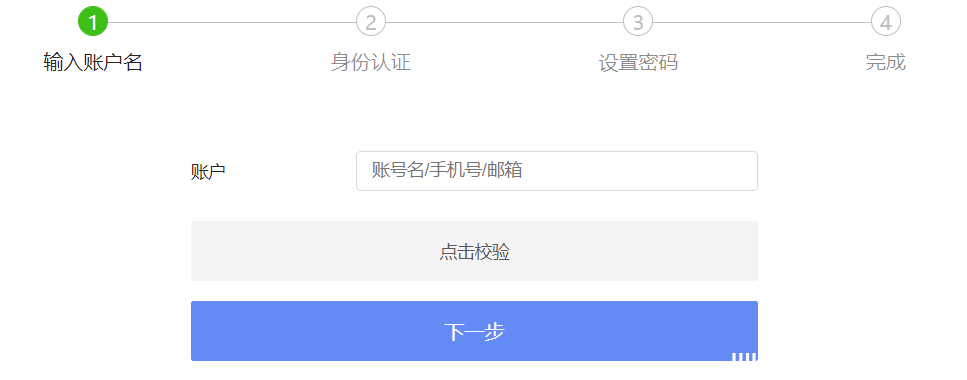
一次任意密码重置漏洞挖洞剖析
前言: 之前参加一家企业SRC挖洞,正赶上厂商搞活动,秉着有活动我就参加,有漏洞我就捡的良好心态,就去看了一下该企业的一些资产,因为活动是按漏洞危害等级给奖励,所以找一些边缘资产参加活...
2022年3月10日 23:32bugbounty技巧聚合20211014
漏洞报告 【U.S. Dept Of Defense】路径遍历 http://hackerone.com/reports/1212746 【U.S. Dept Of Defense】基于post请求的反射xss http://hackerone.com/reports/998935 【U.S. Dept Of Defe...
2022年3月10日 23:32bugbounty技巧聚合20220211
漏洞报告 自动填充导致信息泄露1900$ http://hackerone.com/reports/1083922 垂直越权 800$ http://hackerone.com/reports/1392032 Spring Boot信息泄露 5000$ http://hackerone.com/reports/10...
2022年3月10日 23:32
