
渗透测试实战 第2页
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
某彩票 任意代码执行漏洞(未公布)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...

 2022年10月31日 11:27
实战案例-sql注入到无绝对路径写shell
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 背景介绍:一个sql注入点进去,无绝对路径,写入webshel 操作 抓包 注入 sqlmap 的--os-shell 获取一个交互权限 查看...
2026年3月2日 20:39
Vulnhub靶机:Tiki(适合新手练习漏洞搜索和利用)
0x00:靶机介绍 这次的靶机是Tiki,下载链接为 http://www.vulnhub.com/entry/tiki-1,525/,可在VM下进行。准备好一台kali即可。 看描述其实是一个复现0day攻击的靶机。号称有OSCP级别。但做完以...
2022年3月24日 20:57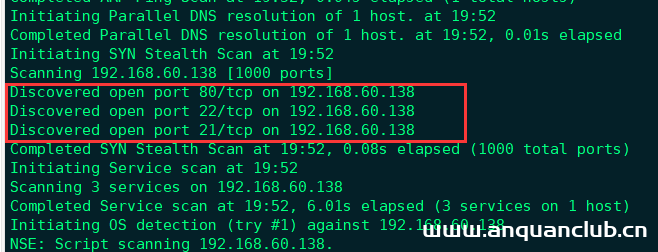
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...
2022年3月26日 20:27
【云安全】关于云上攻防AccessKey标识特征整理(附实战案例2篇)
前言 对于云场景的渗透,现在已经层出不穷,获得AK和SK,也是云安全渗透中重要的一环。 通常,我们会在一些敏感的配置文件或者通过未授权访问、任意文件读取漏洞等方式,来寻找AK和SK。 通常情...
2024年3月1日 22:01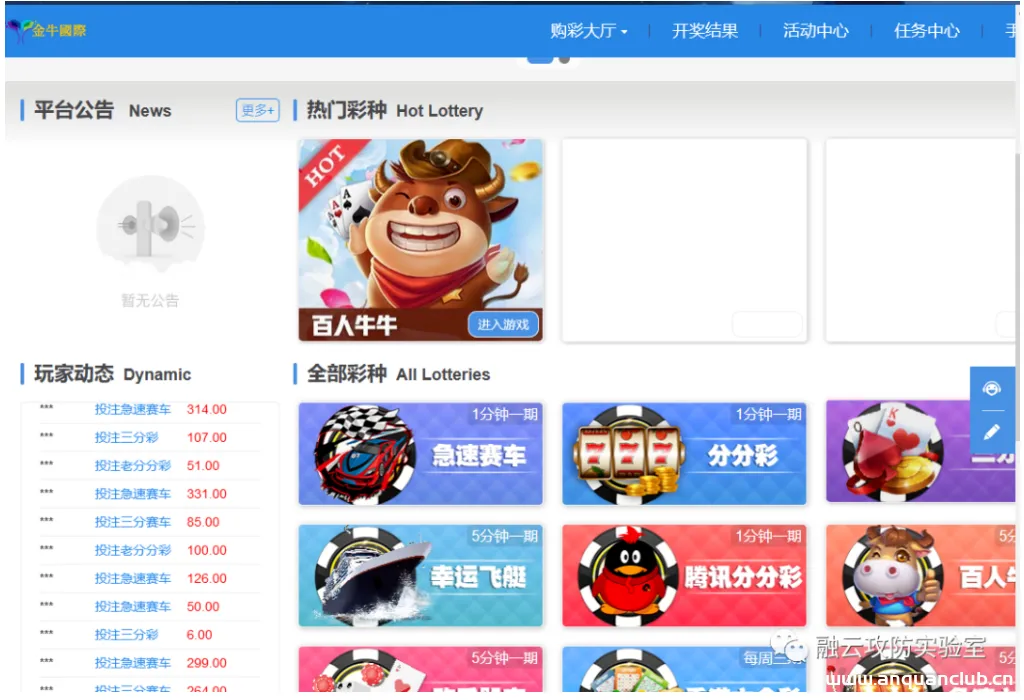
某菠菜 任意文件上传漏洞(0day)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...
2022年10月31日 11:26
