

 沐寒

通达OA 多个漏洞介绍
通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办公自动化软件,是与中国企业管理实践相结合形成的综合管理办公平台。通达存在任意文件下载漏洞,攻击者...

渗透痕迹清理方法的简单总结
1、为什么要做痕迹清理 在渗透完成之后,为了减少被发现和追溯的概率,攻击者有必要清除自己的攻击痕迹,本文分别对windows和linux上清理痕迹的方式做一个总结。 2、windows 情况一: 可以远程...
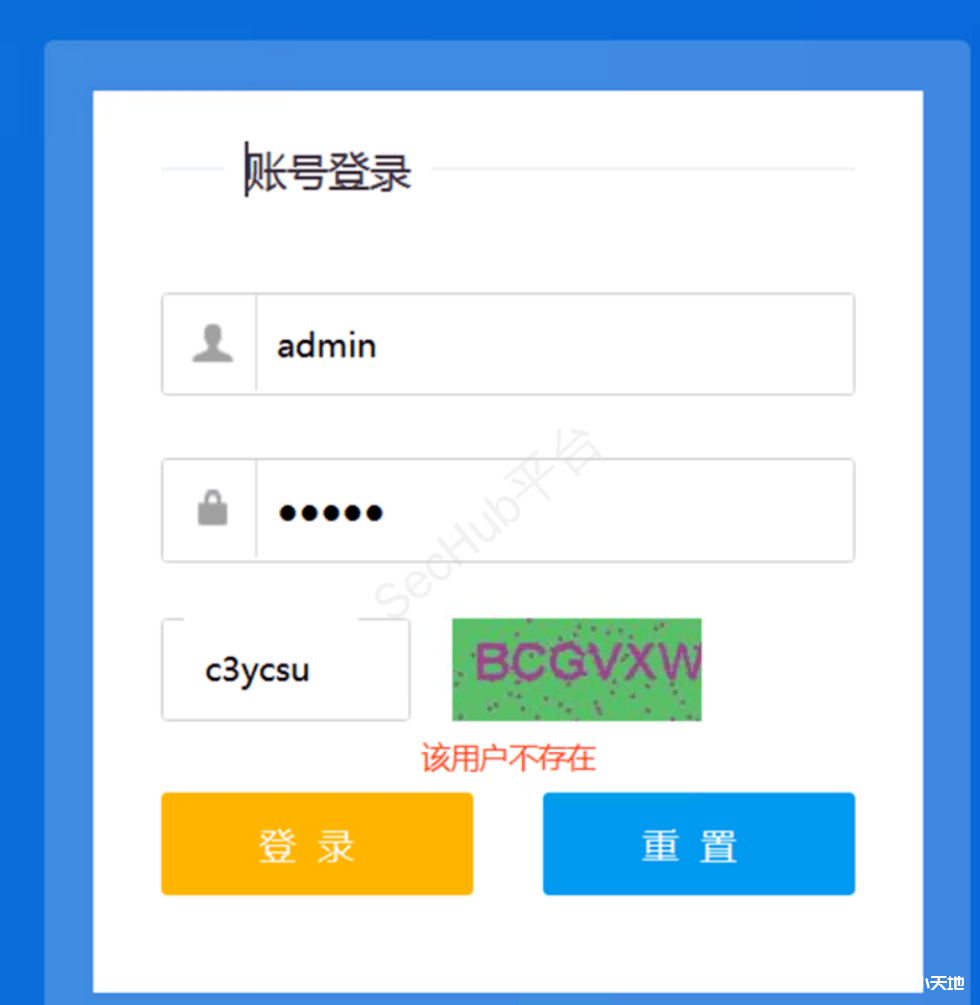
针对登录页面渗透测试的思路全总结
免责声明 本文发布的工具和脚本,仅用作测试和学习研究,禁止用于商业用途,不能保证其合法性,准确性,完整性和有效性,请根据情况自行判断。如果任何单位或个人认为该项目的脚本可能涉嫌侵犯...
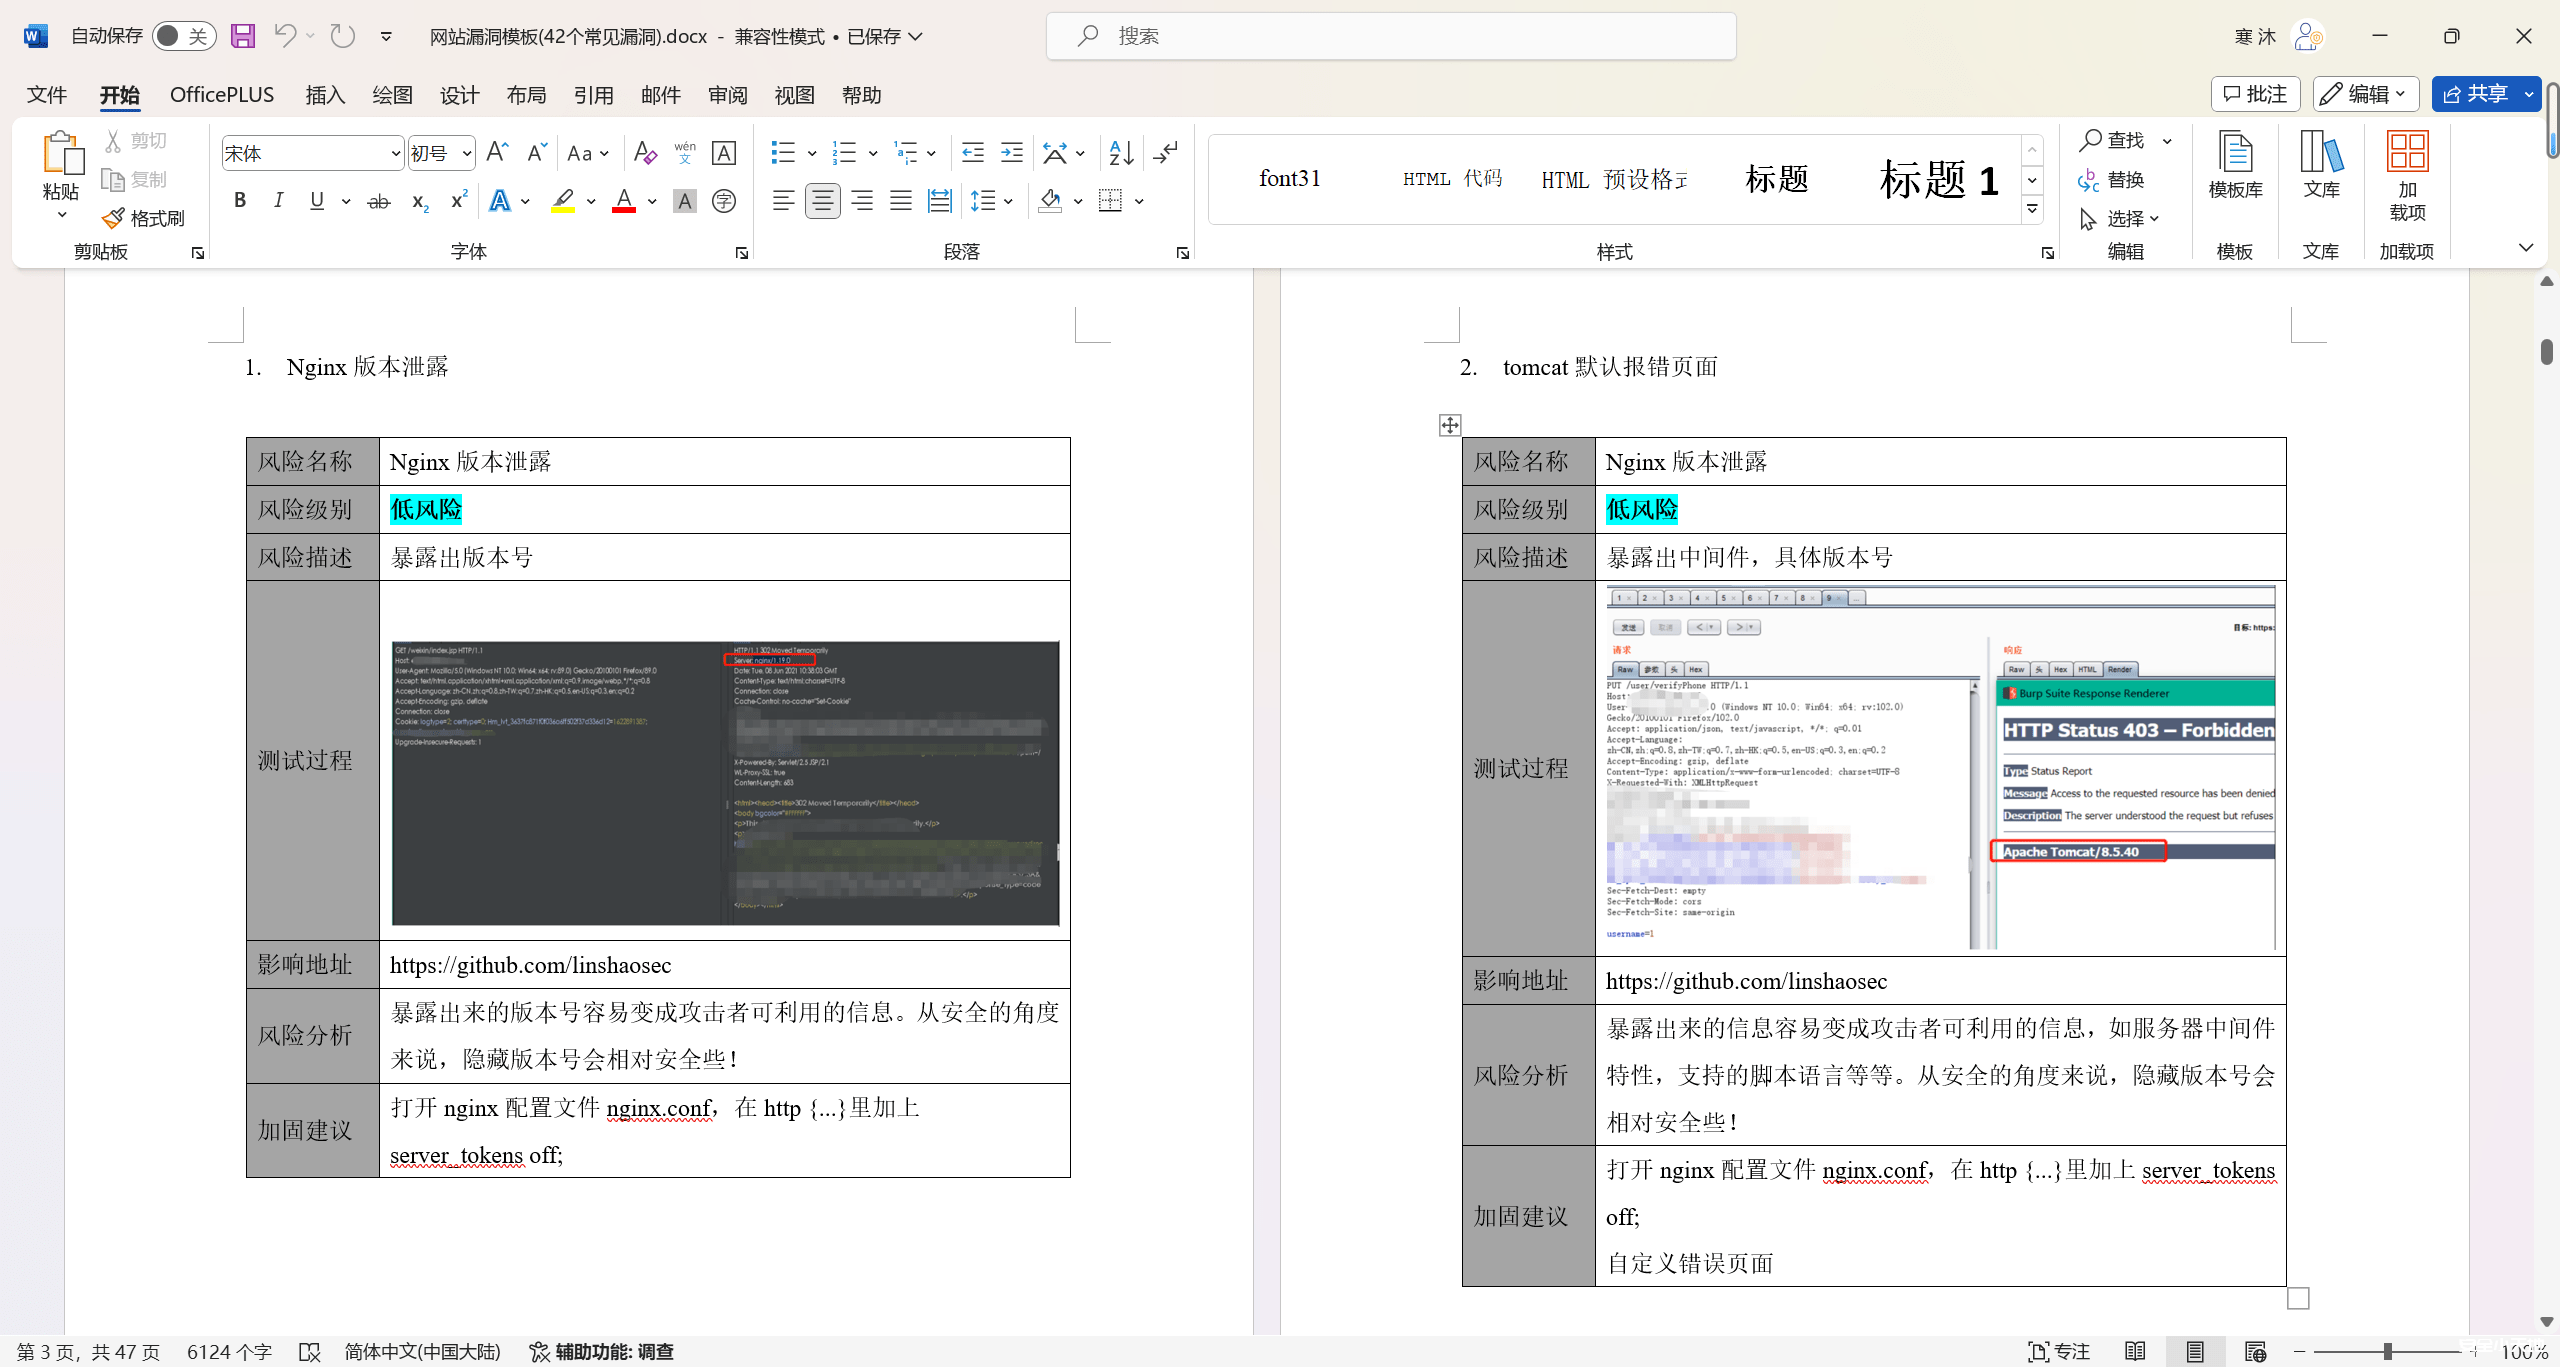
WaterExp:一款面向安服仔的扫描报告模板 和 碰瓷工具
项目名称 WaterExp 打工人新时代的摸鱼解决方案,安抚仔挖不到洞的最后一丝欢颜! http://github.com/linshaoSec/WaterExp 项目简介 (不产生实际攻击) (不会getshell) (面向水报告) 什么...
实战案例-sql注入到无绝对路径写shell
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 背景介绍:一个sql注入点进去,无绝对路径,写入webshel 操作 抓包 注入 sqlmap 的--os-shell 获取一个交互权限 查看...

ApolloScanner- 阿波罗自动攻击评估系统
https://github.com/b0bac/ApolloScanner 说在最前面 请合法使用,仅限于用于防守团队内部授权验证,不得用于非法或非授权行为 不提供任何实际攻击代码 基于当前AI发展趋势和作者个人时间问题,...
edusrc漏洞挖掘常见思路
来源:https://xz.aliyun.com/news/91859 注:本文分享内容仅用于网络安全技术讨论,切勿用于违法途径!!! 初入 src,大部分新手都会选择教育 src 去作为入门,随着网络安全的兴起,各大高校...
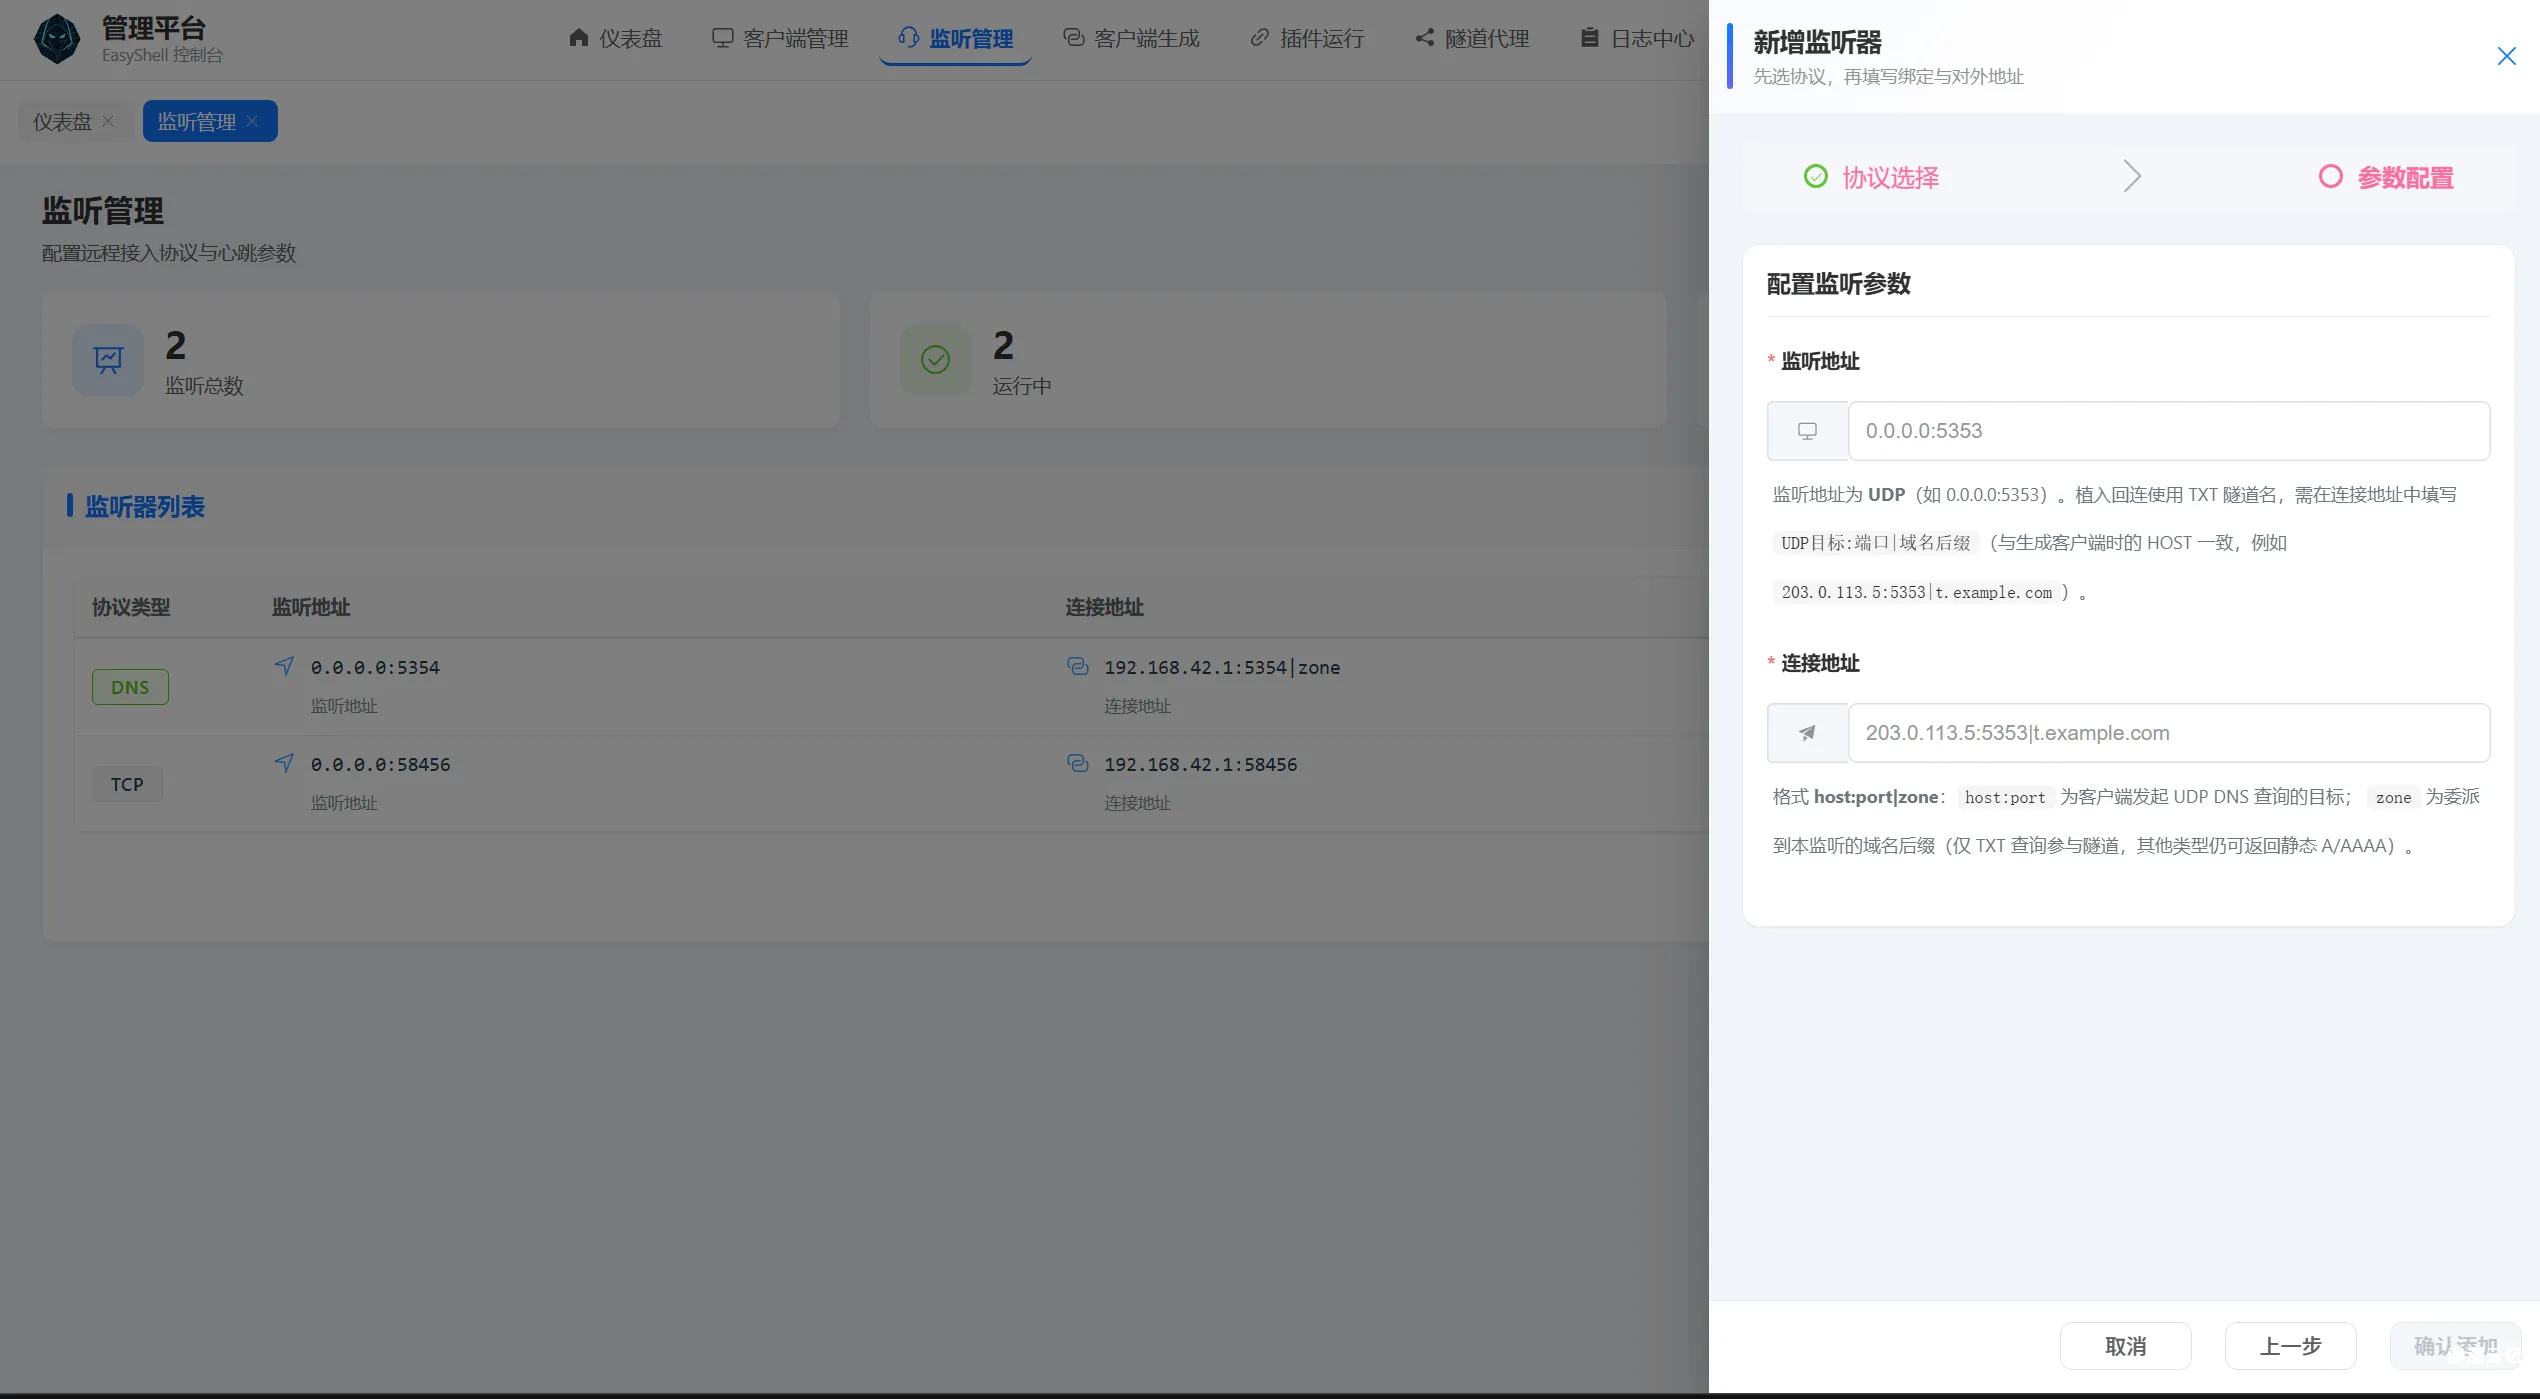
【工具更新】EasyShell v1.7版本更新,修复诸多bug,同时新增诸多新功能
前言 听人劝,吃饱饭,师傅们说啥我加啥,经过一段时间的更新,新版本的EasyShell出来了,修复了诸多bug,同时也新增了诸多功能,在此进行一个更新说明。 新增DNS监听协议,支持DNS协议上线 优...

EasyShell Extensions 脚本菜单 — 用户使用手册
EasyShell Extensions 脚本菜单 — 用户使用手册 本文是 Extensions 脚本菜单 的统一说明,涵盖:部署使用、内置插件集、自定义 JSON 插件编写,以及从 Cobalt Strike CNA 迁移。适用于操作人员...
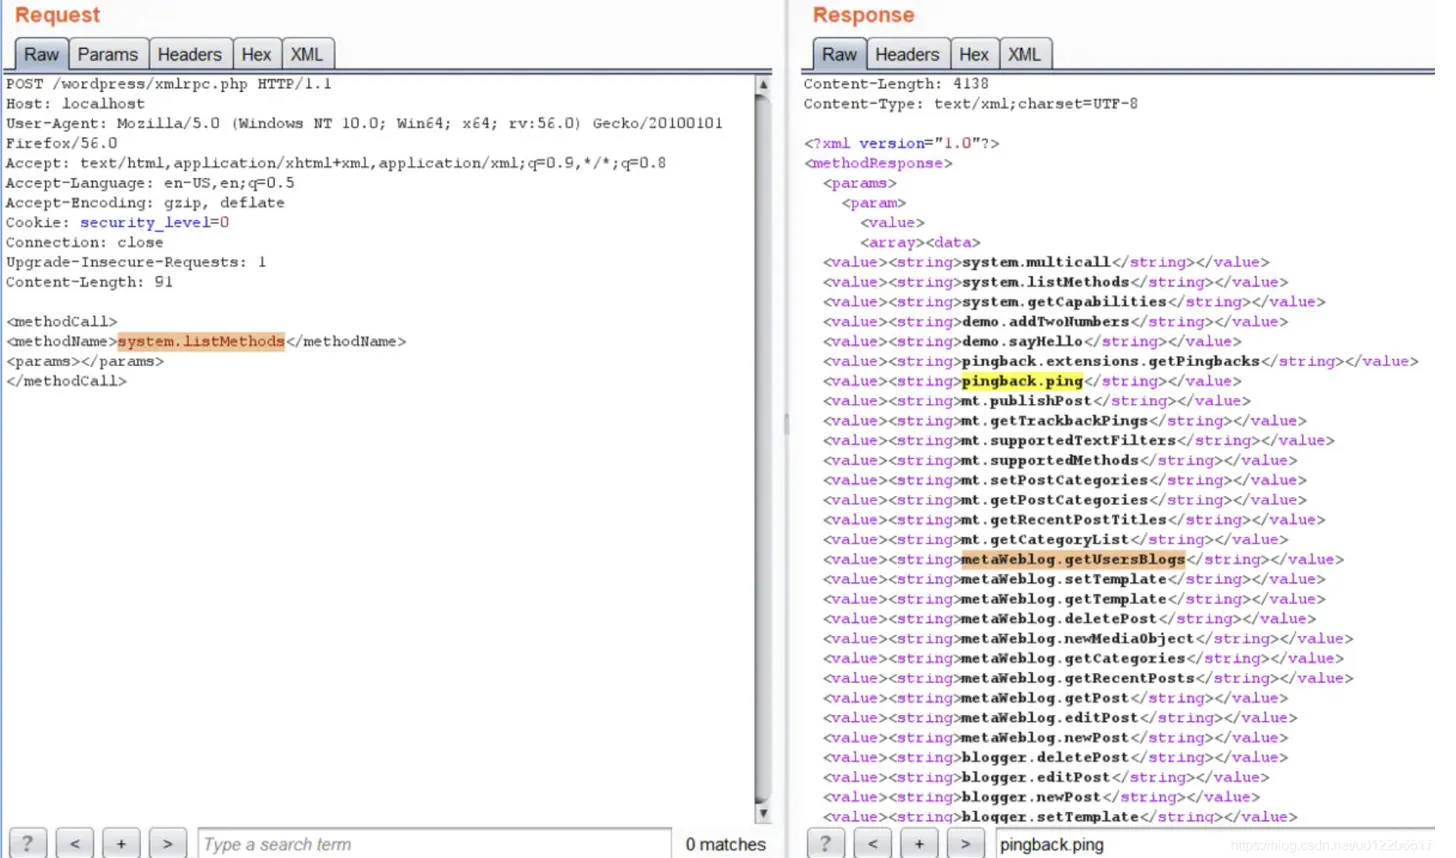
xmlrpc.php 漏洞利用
WordPress采用了XML-RPC接口.并且通过内置函数WordPress API实现了该接口内容。 所以,你可要通过客户端来管理Wordpress。 通过使用WordPress XML-RPC, 你可以使用业界流行博客客户端Weblog Cli...
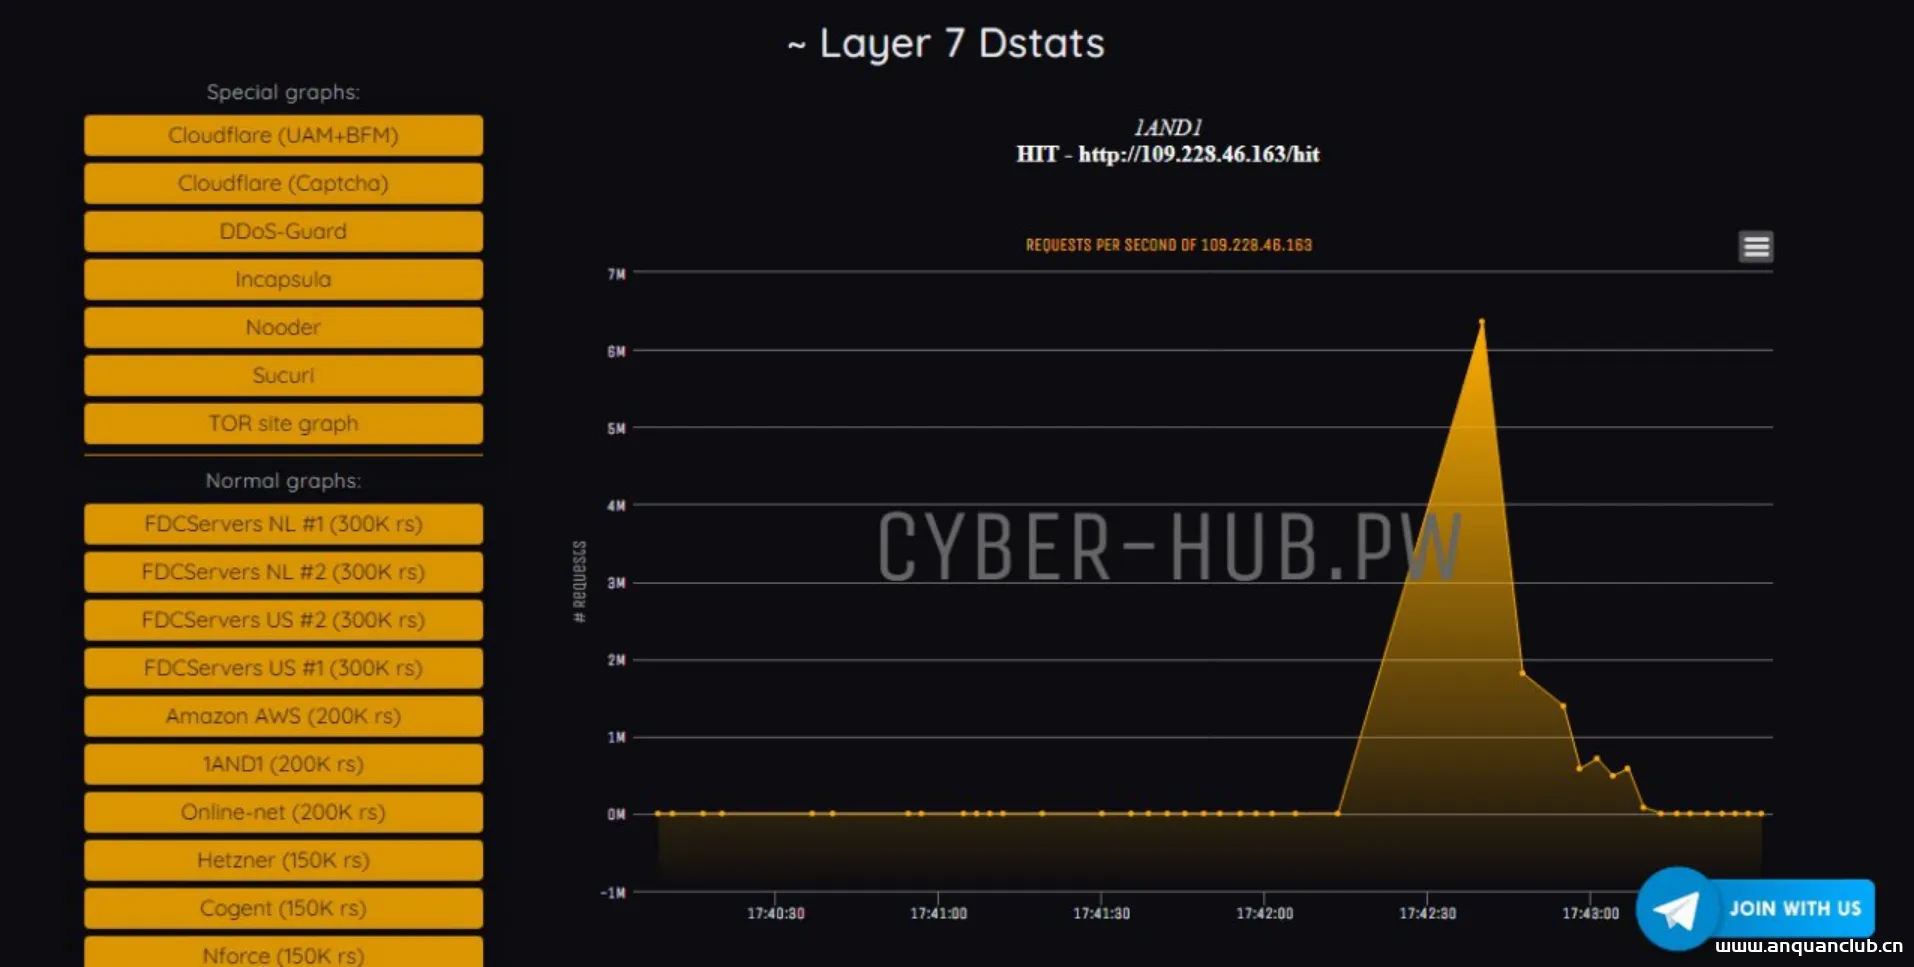
网站测压–MHDDoS – 有56种方法的DDoS攻击脚本
请勿非法攻击他人网站,遵守网络安全法,共同营造绿色上网环境!!! 相关阅读 项目介绍 MHDDoS – 有56种方法的DDoS攻击脚本 项目地址 http://github.com/MatrixTM/MHDDoS 下载 您可以从 githu...
致远OA A6 createMysql.jsp 数据库敏感信息泄露
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
致远OA webmail.do 任意文件下载
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 致远OA webmail.do 任意文件下载 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更...
-MSSQL 2008弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-MSSQL 2008弱口令利用 MSSQL是指微软的SQLServer数据库服务器,它是一个数据库平台,提供数据库的从服务器到终端的完整的解决方案,其...
-Struts2-007 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-007 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在20...
-Struts2-009 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-009 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

