

 沐寒


[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...

[HCTF 2018]admin – buu刷题笔记
首先爬一遍整个网站,发现有没注册的时候有“login”,'register', 这两个页面,注册一个123用户登录后发现有 'index“,”post“,”logout“,”change password“这四个界面, 根据题目提示的a...

[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...

【网课必备】2022年最新智慧树网课自动刷课神器 附代码
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们的热心网友写过一篇关于Mooc大学的网课脚本,模拟人手快速刷课。 对于一...

美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...
ThinkPHP 漏洞利用工具
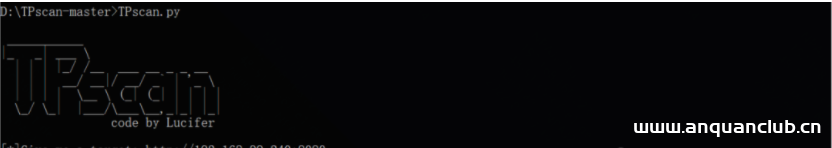
在Github上搜寻好用的安全工具,来充实武器库,实属一大乐趣所在。 当看到ThinkPHP十年磨一剑的提示,那么今天这里分享的工具就可以派上用场了,一键检测ThinkPHP全版本漏洞。 01、TPscan 一键T...
2021常见的搜索引擎蜘蛛的User Agent汇总
名词解释 Spider Spider、蜘蛛、爬虫均为一个意思,一般是人为设计好的,用来收集信息。 User-Agent User-Agent简称UA,一般代表了用户使用的设备、系统、浏览器、环境等信息,当然Spider也有专...
别让 SSL 证书暴露了你的源站 IP
杂谈 有很多站长(比如我)选择为自己的网站套上cdn,比起加速效果我相信更多人是为了保护自己那脆弱可怜幼小无助的源站ip不被人发现,不过有亿些平台 例如 http://search.censys.io/ 会通过n...
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
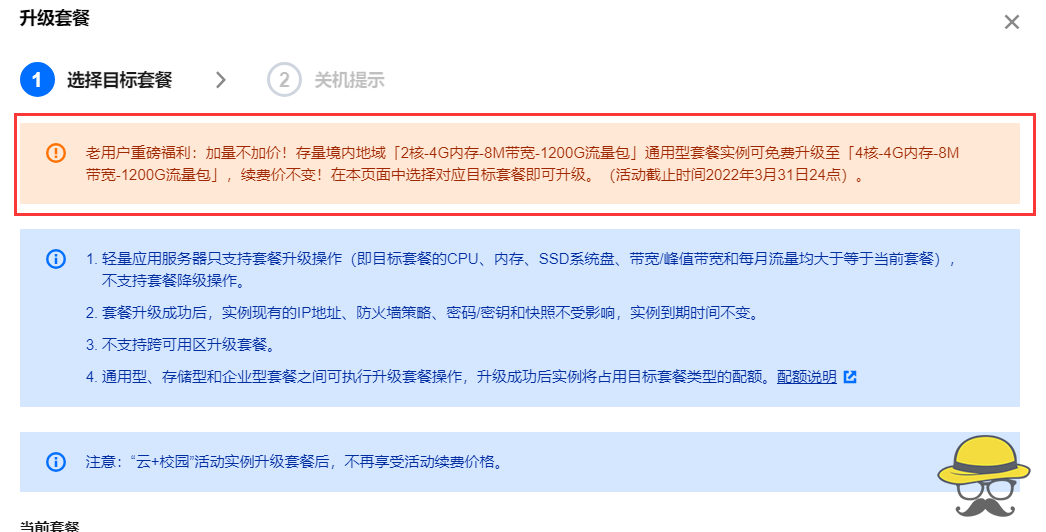
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...
web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...
Vulnhub靶机:Tiki(适合新手练习漏洞搜索和利用)
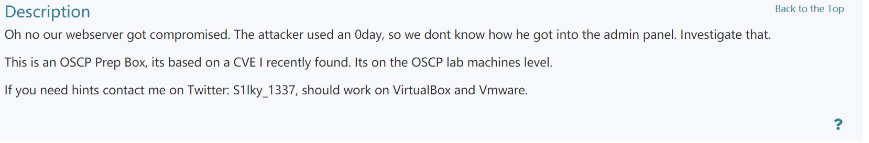
0x00:靶机介绍 这次的靶机是Tiki,下载链接为 http://www.vulnhub.com/entry/tiki-1,525/,可在VM下进行。准备好一台kali即可。 看描述其实是一个复现0day攻击的靶机。号称有OSCP级别。但做完以...
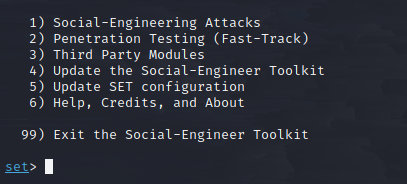
红队钓鱼攻击(1)–钓鱼网站介绍及kali利用setoolkit工具制作钓鱼网站
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 实验流程 实验环境:一台kali(为×××机 NAT模式) 一台物理机(靶机),要想外网访问,需要做内网穿透 ...
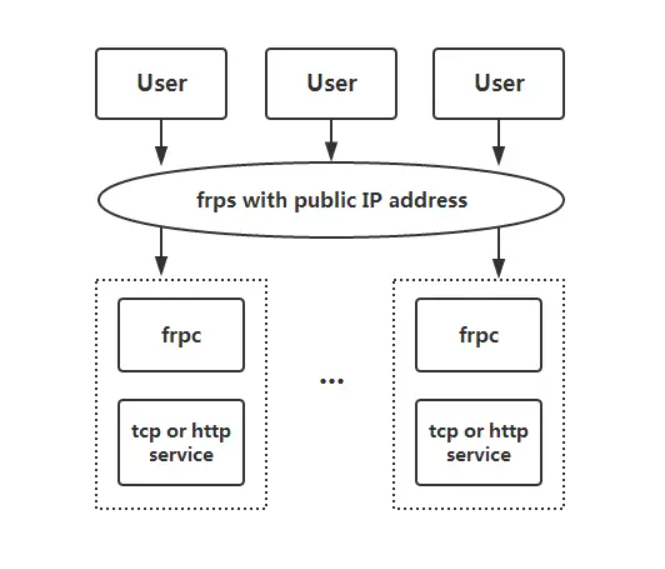
利用frp工具实现内网穿透
利用frp工具实现内网穿透 注意:此工具依赖一个有公网 IP 的 PC 或服务器。内网穿透工具就是为了解决上述的没有公网 IP 的问题的。 frp简介 项目地址:http://github.com/fatedier/frp/releases...

[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...

[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...

