

 沐寒


web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...
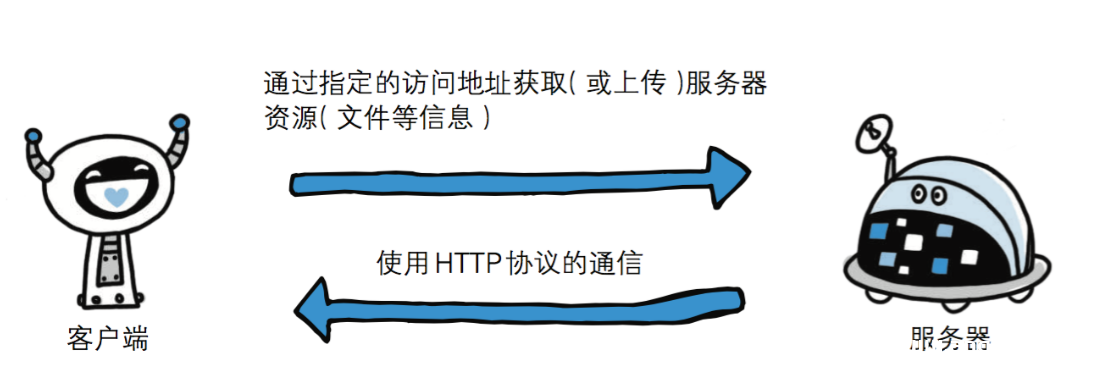
HTTP协议超级详解
HTTP协议简介 超文本传输协议(英文:HyperText Transfer Protocol,缩写:HTTP)是一种用于分布式、协作式和超媒体信息系统的应用层协议。HTTP是万维网的数据通信的基础。 HTTP的发...
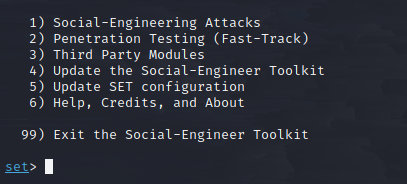
红队钓鱼攻击(1)–钓鱼网站介绍及kali利用setoolkit工具制作钓鱼网站
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 实验流程 实验环境:一台kali(为×××机 NAT模式) 一台物理机(靶机),要想外网访问,需要做内网穿透 ...

[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...

[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...

[ZJCTF 2019]NiZhuanSiWei – buu刷题笔记
进入题目链接 直接就是一段代码需要审计 <?php $text = $_GET['text']; $file = $_GET['file']; $password = $_GET['password']; if(isset($text)&&(file_get_contents($text,'r')==...

SQL注入万能密码字典
SQL注入万能密码字典'or 'a'='a '.).or.('.a.'='.a or 1=1-- 'or 1=1-- a'or' 1=1-- 'or 1=1-- 'or.'a.'='a 'or'='a'='a 'or''=' 'or'='or' admin'or 1=1# admin'/* aaaa*/' 'or 1=1/* 'or 'a'=...

[第一章 web入门]常见的搜集 – buu刷题笔记
BUUCTF:[第一章 web入门]常见的搜集 比起那些需要技巧的ctf赛题,还是感觉这种信息收集吸引人 寻找有用的信息 首先看了一下源码貌似没发现什么有价值的东西然后顾名思义估计是要在站点的路径中...

[第一章 web入门]SQL注入-1 – buu刷题笔记
打开题目,只有一段文字,不过既然题目是sql注入,而且链接上面也有参数,直接注就完了 http://bb983249-4364-4ee1-a32a-151a4c6cd37b.node4.buuoj.cn:81/index.php?id=1 也是一道比较简单的入...
【分享】你真的了解二维码吗?
今天我们来聊一聊如今与我们日常生活联系非常密切的一样东西——我们出行,就餐,购物,几乎是每天都可能会用到。没错,就是二维码。 曾几何时,谁能料到,一个小小的黑白码竟有如此广泛的用途...

Wireshark快速还原Pcap包中的图片
继续上次说到的比武里面,有一道关于流量分析的题,如何通过Wireshark还原pcap包中的图片? 动图操作 请打开图片观看gif 图文教程 通常情况下,一般我们看到的图片都是网站上get请求获取的,因...

极速文件搜索工具 everything
杂谈 今天分享一个提升工作效率的小技巧,使用everything可以提升你的搜索效率,找文件的时候就不用那么头疼了 功能介绍 Everthing可以在闪电般的瞬间从海量的硬盘中找到你需要的文件,速度快到...
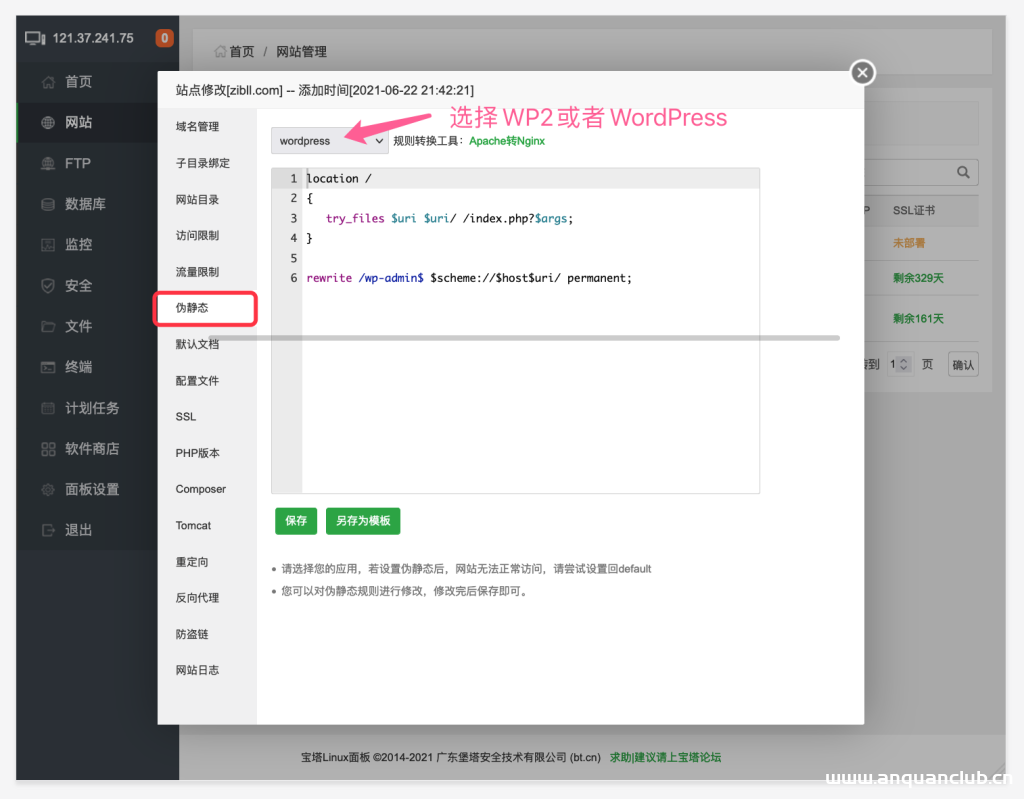
WordPress网站伪静态设置及固定链接设置教程-解决404错误问题-WordPress主题模板
搭建好WordPress网站之后我个人建议首先要做的就是设置好固定链接,WordPress的固定链接也就是网站各个页面的链接格式,默认的方式不太符合现代化网站,推荐使用自定义的方案。 既然涉及到网站...
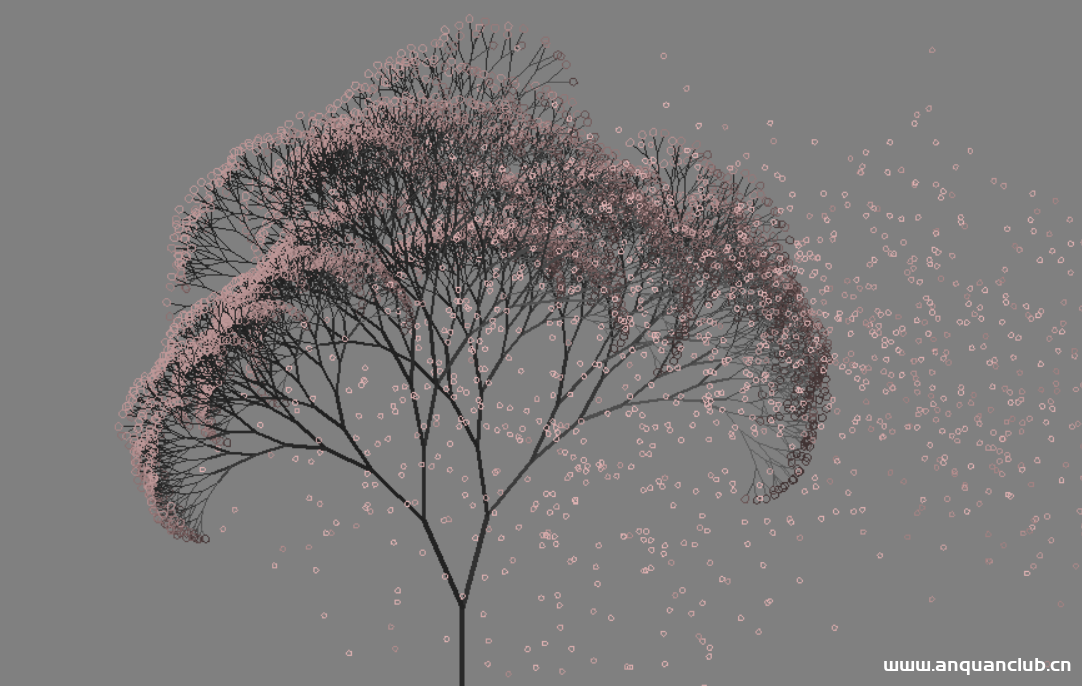
【代码分享】心情不好的时候,用 Python 画棵樱花树送给自己吧
画棵樱花树送给自己吧,代码也可以很浪漫不是吗。520刚刚过了,没有爱情,自己也要好好爱自己才对。 一. 绘制步骤 1. 环境安装 可以参考之前的博客: . 图片美化 之前没怎么用过 Python,就对别...

BUUCTF:[BUUCTF 2018]Online Tool – buu刷题笔记
打开可以看见是代码审计,我们看看代码 <?php if (isset($_SERVER['HTTP_X_FORWARDED_FOR'])) { $_SERVER['REMOTE_ADDR'] = $_SERVER['HTTP_X_FORWARDED_FOR']; } if(!isset($_GET['host']))...

