

 沐寒


buu刷题笔记之文件上传漏洞全集-Upload-labs通关手册
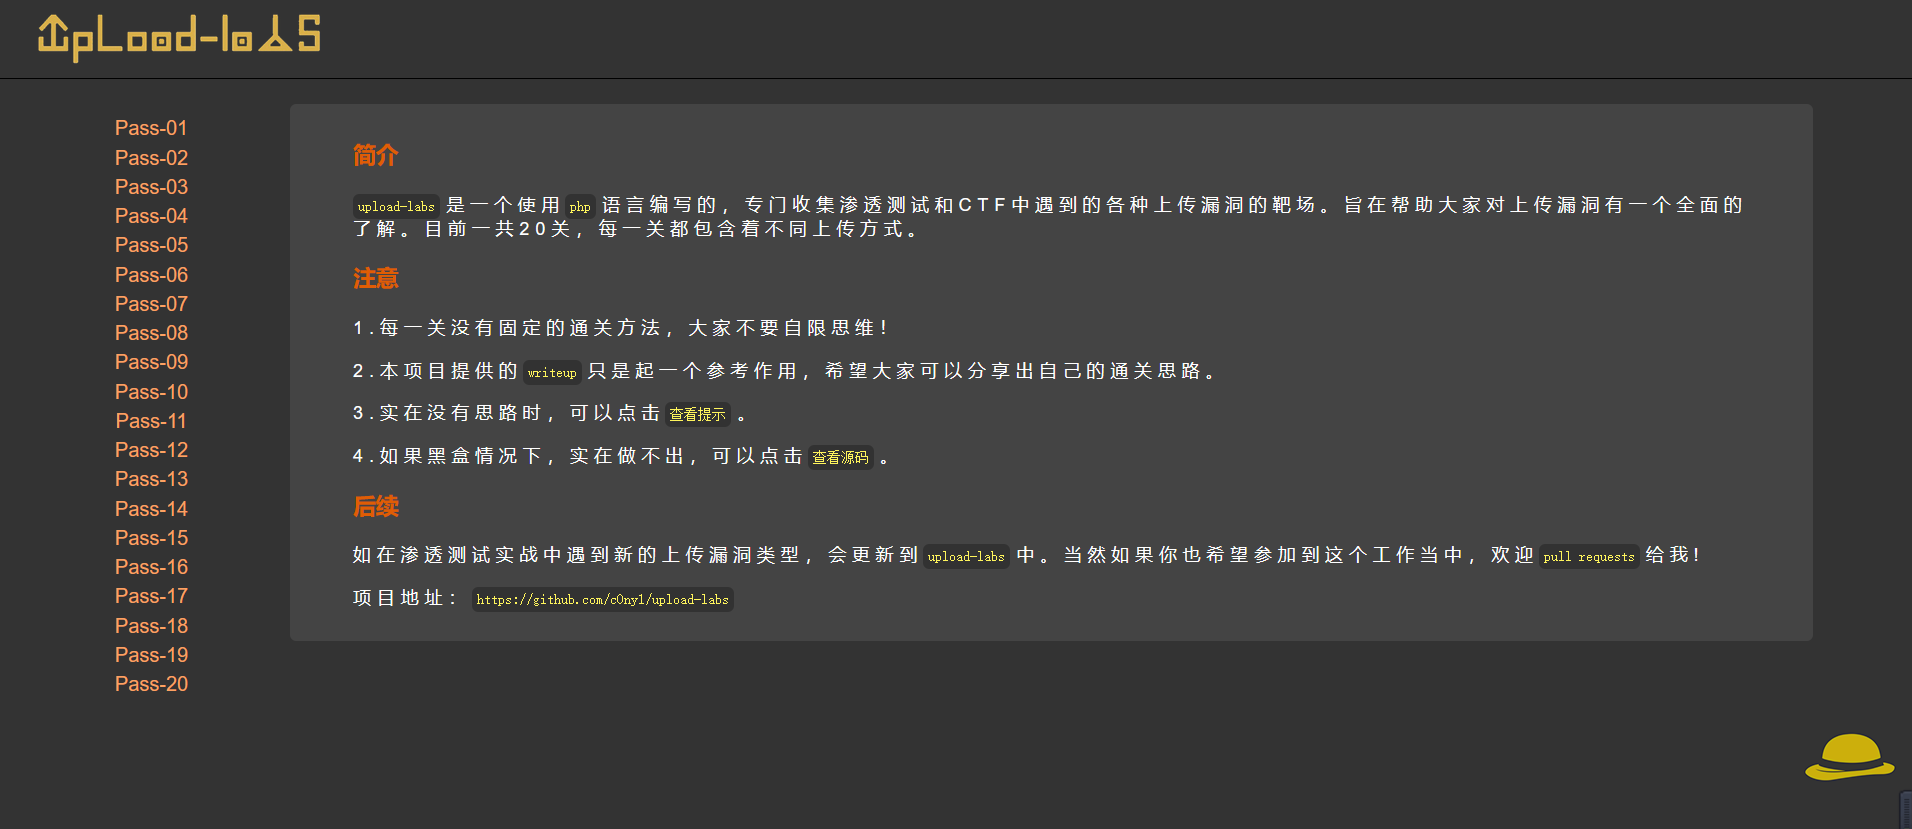
简介 upload-labs是一个使用php语言编写的,专门收集渗透测试和CTF中遇到的各种上传漏洞的靶场。旨在帮助大家对上传漏洞有一个全面的了解。目前一共20关,每一关都包含着不同上传方式。 第一关 ...
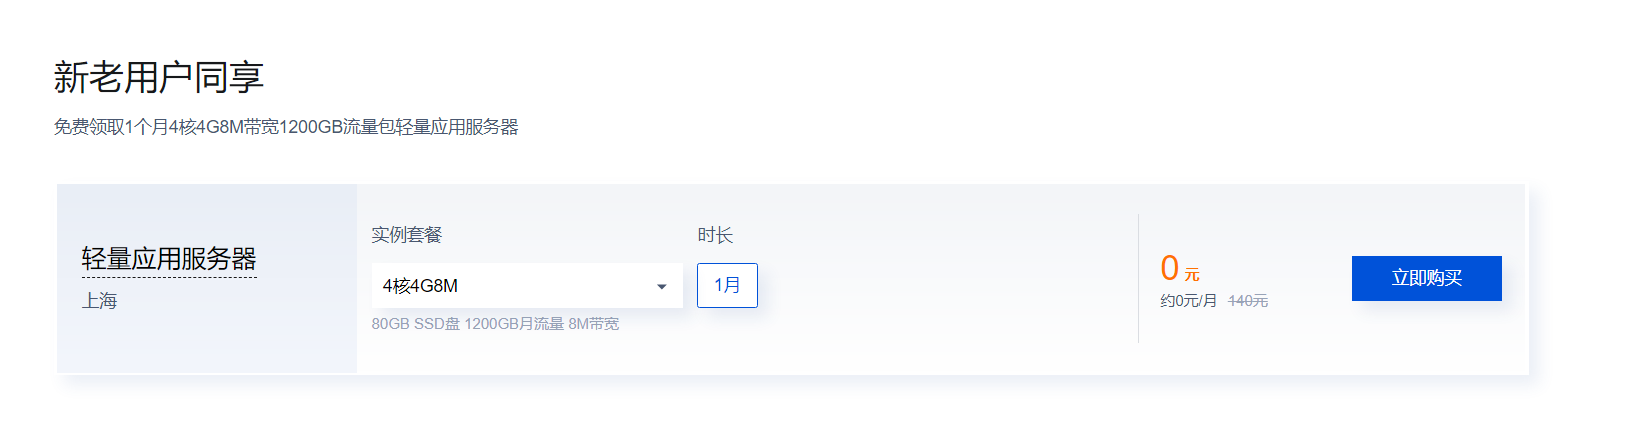
向居家程序员「送服」
共克时艰,免费领取4核4G轻量应用服务器 新老用户同享 免费领取1个月4核4G8M带宽1200GB流量包轻量应用服务器 登录直接购买即可 拿来直接当云主机,还是很香的哦 购买链接 须知,早入手,早享受
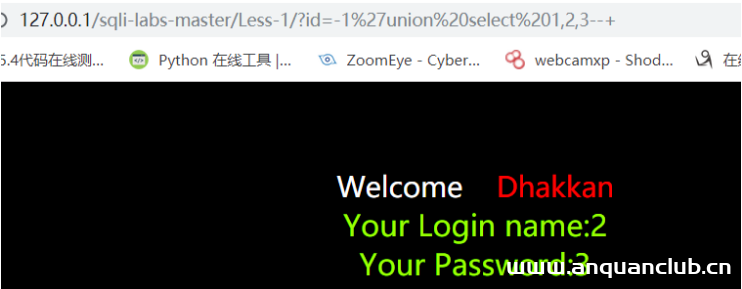
SQL注入原理及具体步骤
SQL注入原理 步骤: 1. 通过特殊的数据库查询语句 2. 在数据库的错误返回中找到sql漏洞 3. 利用sql语句猜解管理人员信息并登陆管理员后台 简单说就是:sql注入是将sql代码插入或添加到用户的输...

[SUCTF 2019]CheckIn – buu刷题笔记
CheckIn题目分析 首先我们来看一下题目,首页就是一个简单的上传界面: 我们先上传一个php文件试一下,显然是illegal的 经过fuzz发现修改content-type和利用特殊扩展名php5、pht等都没有成功(...

[GYCTF2020]Blacklist -堆叠查询- buu刷题笔记
启动挑战项目,发现前端界面显示Black list is so weak for you,isn’t it 随便输入几个关键词试试:select,他爆出来所有的黑名单关键词,本来还想fuzz跑一下的 return preg_match('/set|prepa...
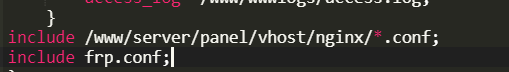
nginx解决多个端口映射80的配置
注意:俩个server服务要相对独立,这样就可以同时将服务1和服务2的端口映射到80端口了 server { listen 80; server_name xx.cn; #域名1 location / { proxy_pass http://x.x.x.x:9001; #域名1需...
操作系统原理与实例分析2.0(李睿、王旭阳版)复习之简答题
标红的题目为PPT上面标注要考的,其余题目有所了解就好!! 期末考试必备题型 1.计算机系统的资源可分为哪几类?试举例说明 答:计算机系统资源分为硬件资源和软件资源两大类,硬件资源:包括中...

将 Python 项目打包成 EXE 可执行文件
标准打包 目前比较常见的打包 exe 方法都是通过 Pyinstaller 来实现的,本文也将使用这种常规方法。如果对这块已经很熟悉的小伙伴,可以直接下滑到本文下半部分。 为什么要打包? 众...

操作系统 OS之磁盘调度算法(FCFS、SSTF、SCAN、LOOK、S-SCAN、C-LOOK)
思维导图 一次磁盘读/写操作需要的时间 先来先服务(FCFS) 最短寻找时间优先算法(SSTF) 扫描算法(SCAN) LOOK算法 循环扫描算法(S-SCAN) C-LOOK算法

[网鼎杯 2018]Fakebook
解题思路 首先登陆页面发现是这样的: 查看源码源码很正常,也没有什么特别的web 目录扫描 获取到robots.txt下面有一个备份文件 <?php class UserInfo { public $name = ''; public $age = 0...

盘点一下在渗透测试中可能用到的网络搜索引擎
1. 前言 渗透的本质是信息收集,这里整理了一些渗透搜索引擎,帮你提高信息收集的效率,找到互联网背后的脆弱面,以下例举的搜索引擎排名不分先后。 2. 国内 2.1 fofa 官网:http://fofa.info/F...
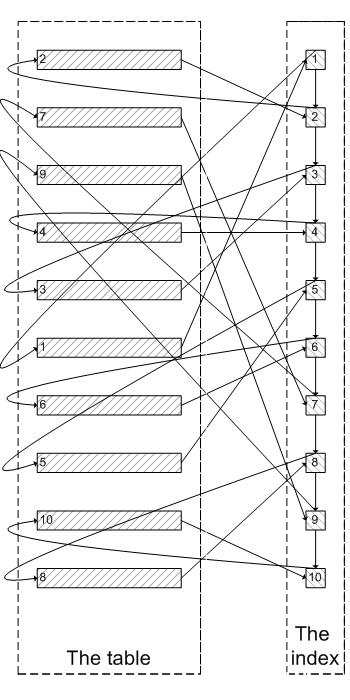
一次SQL查询优化原理分析(900W+数据从17s到300ms)_MsSql
本文主要介绍了一次SQL查询优化原理分析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录 前言 证实 参考资料...
[网鼎杯 2020 青龙组]AreUSerialz – buu刷题笔记
打开题目就是一串代码需要进行代码审计 <?php include('flag.php'); highlight_file(__FILE__); class FileHandler { protected $op; protected $filename; protected $content; function __...
SQL注入fuzz字典
从网上粘贴过来的,方便以后查看使用length Length + handler like LiKe select SeleCT sleep SLEEp database DATABASe delete having or oR as As -~ BENCHMARK limit LimIt left Left select ...

[GXYCTF2019]BabySQli
进入题目一个登录框 对登录框做了一些常规的sql注入和fuzz发现都无果。然后在等级登录后跳转的search.php页面查看源代码发现一段编码。 MMZFM422K5HDASKDN5TVU3SKOZRFGQRRMMZFM6KJJBSG6WSYJJWES...
[第一章 web入门]afr_1 – buu刷题笔记
解题过程: php伪协议读取flag ?p=php://filter/read=convert.base64-encode/resource=flag 得到 PD9waHAKZGIlKCdubyBubyBubycpOwovL24xYm9va3thZnJfMV9zb2x2ZWR9 进行base64解码 <?php db%(...

