




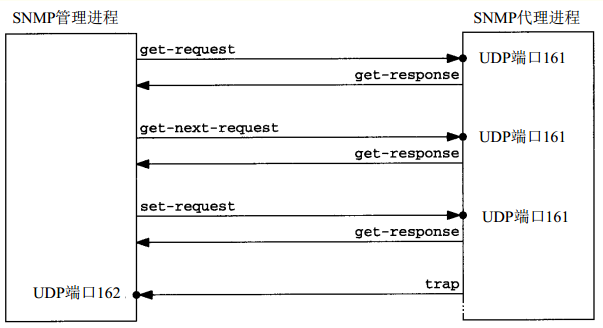
分布式监控系统之Zabbix 使用SNMP、JMX信道采集数据的原理解析_zabbix
这篇文章主要介绍了分布式监控系统之Zabbix 使用SNMP、JMX信道采集数据,本文给大家介绍的非常详细,对大家的学习或工作就有一定的参考借鉴价值,需要的朋友可以参考下 前文我们了解了zabbix的被...

CVE-2022-27984: Cuppa CMS v1.0 – SQL injection
漏洞标题 CVE-2022-27984: Cuppa CMS v1.0 - SQL injection 漏洞描述 CuppaCMS v1.0 was discovered to contain a SQL injection vulnerability via the menu_filter parameter at /administrat...
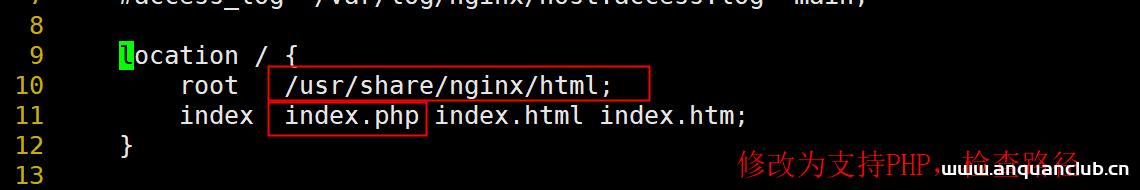
docker部署LNMP架构的方法_docker
这篇文章主要介绍了docker部署LNMP架构的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 环境要求: IP hostname 192.168.1.1 node1 项目规...
CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting
漏洞标题 CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in edit-post.php in the Flexible ...
CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets
漏洞标题 CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets 漏洞描述 Adobe ColdFusion versions 2023.5 (and earlier) and 2021.11 (and earlier) are affected by an Deserial...
CVE-2023-41109: SmartNode SN200 Analog Telephone Adapter (ATA) & VoIP Gateway – Command Injection
漏洞标题 CVE-2023-41109: SmartNode SN200 Analog Telephone Adapter (ATA) & VoIP Gateway - Command Injection 漏洞描述 The SmartNode SN200 Analog Telephone Adapter (ATA) & VoI...
CVE-2024-32651: Change Detection – Server Side Template Injection
漏洞标题 CVE-2024-32651: Change Detection - Server Side Template Injection 漏洞描述 A Server Side Template Injection in changedetection.io caused by usage of unsafe functions of Ji...
CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload
漏洞标题 CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload 漏洞描述 FlowiseAI Flowise version 2.2.6 and below contains an arbitrary file upload vulnerability in...
CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
CVE-2025-25034: SugarCRM – Unauthenticated Remote Code Execution via PHP Object Injection
漏洞标题 CVE-2025-25034: SugarCRM - Unauthenticated Remote Code Execution via PHP Object Injection 漏洞描述 A PHP object injection vulnerability exists in SugarCRM versions prior t...
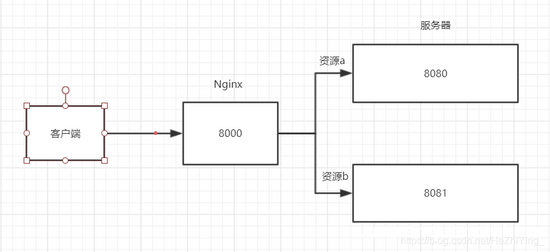
Nginx反向代理多个服务器的实现方法_nginx
这篇文章主要介绍了Nginx反向代理多个服务器的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Nginx反向...
CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...
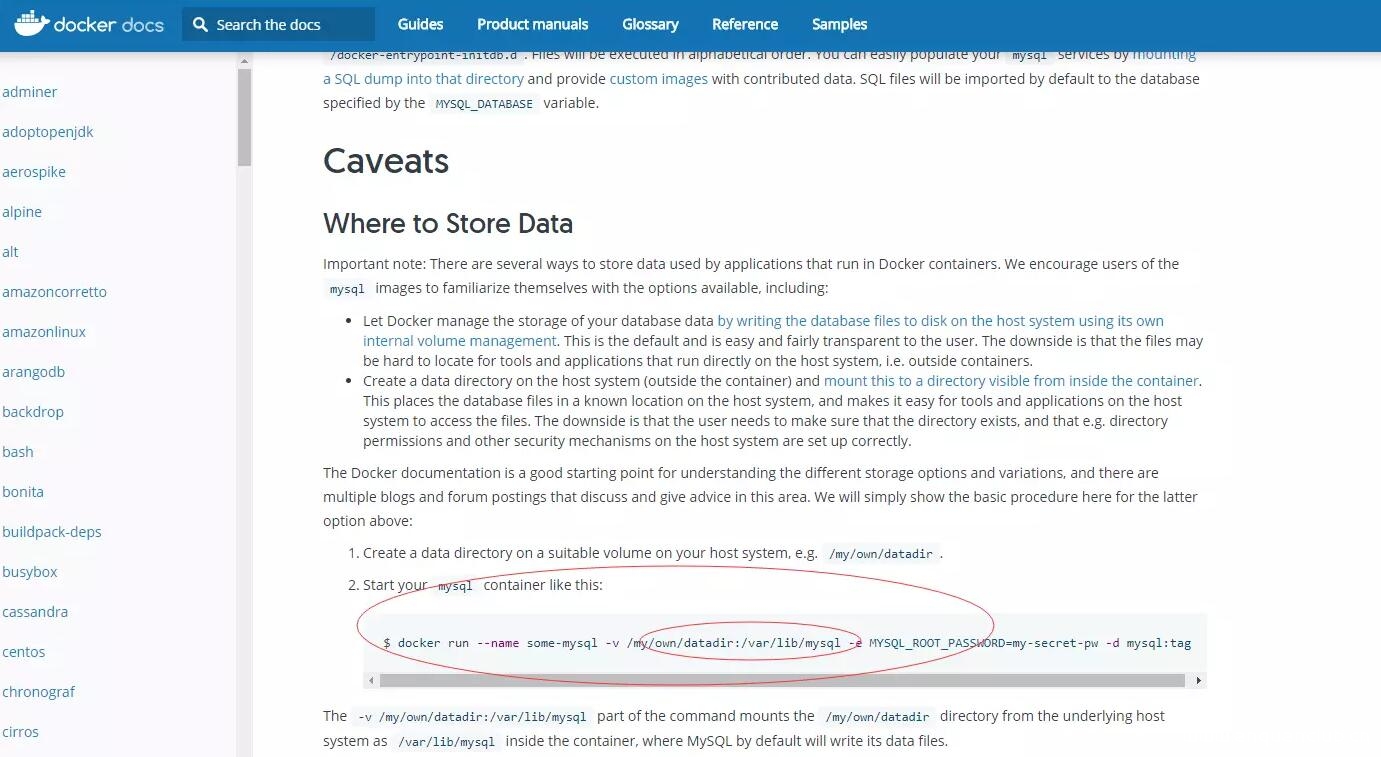
解决docker重启redis,mysql数据丢失的问题_docker
这篇文章主要介绍了解决docker重启redis,mysql数据丢失的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 官方文档: 所以 mysql应如下启动: docker run -p 3306:3306 ...
CVE-2015-2755: WordPress AB Google Map Travel <=3.4 - Stored Cross-Site Scripting
漏洞标题 CVE-2015-2755: WordPress AB Google Map Travel <=3.4 - Stored Cross-Site Scripting 漏洞描述 WordPress AB Google Map Travel plugin through 3.4 contains multiple stored cr...
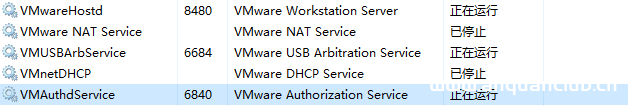
VMware15/16解锁VMware安装MacOS的步骤详解_VMware
这篇文章主要介绍了VMware15/16解锁VMware安装MacOS的步骤详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 VMware版本:VMware-workstation-f...
CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...

