




VMware虚拟机桥接方式实现上网互通的方法_VMware
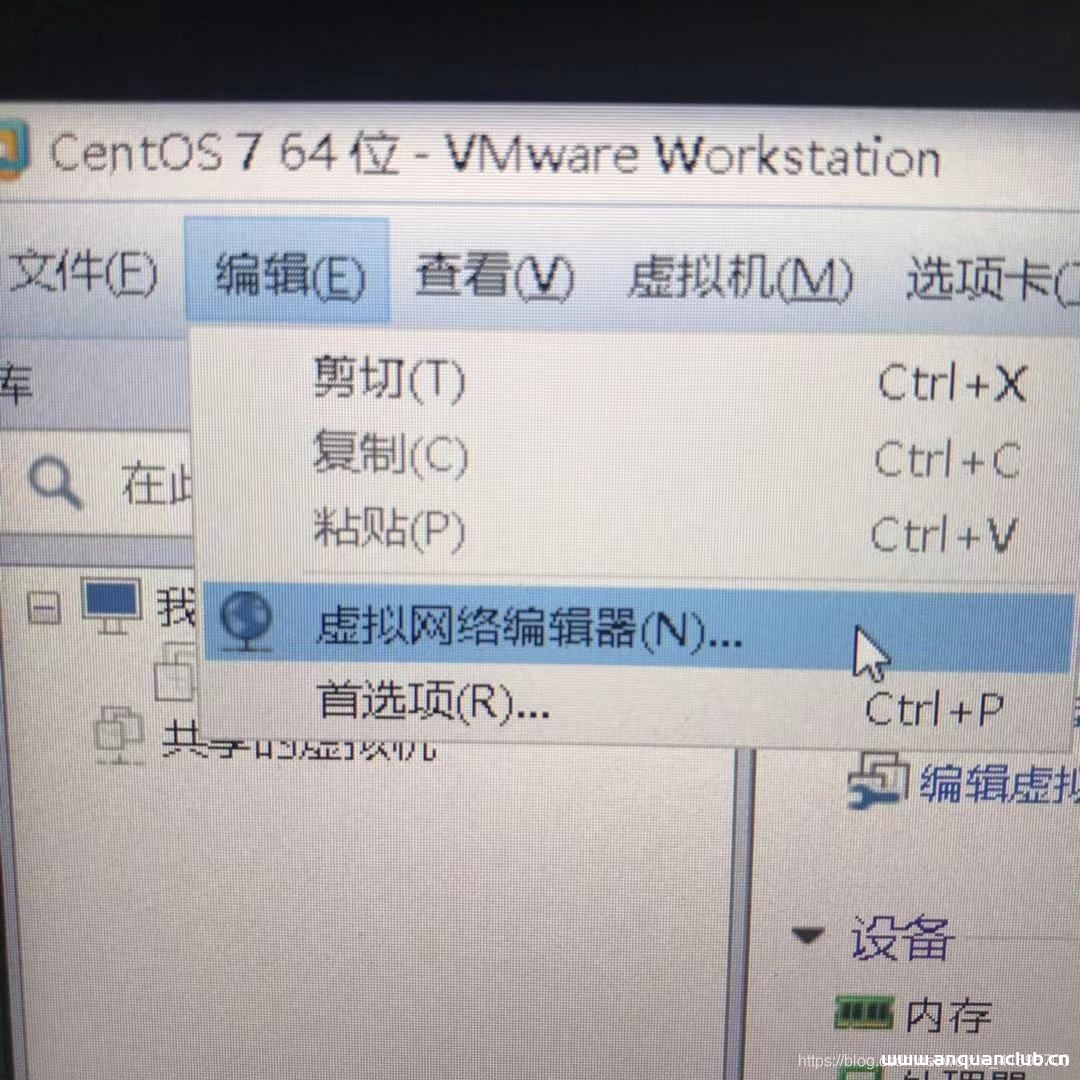
这篇文章主要介绍了VMware虚拟机桥接方式实现上网互通,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装完VMware新建完虚拟机后,点击选项栏的...

CVE-2005-3128: SquirrelMail Address Add 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2005-3128: SquirrelMail Address Add 1.4.2 - Cross-Site Scripting 漏洞描述 SquirrelMail Address Add 1.4.2 plugin contains a cross-site scripting vulnerability. It fails...
CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 – Reflected XSS
漏洞标题 CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 - Reflected XSS 漏洞描述 A vulnerability was found in JoomlaUX JUX Real Estate 3.4.0 on Joomla. It has been classified as pro...
使用docker在linux环境中部署springboot包的教程_docker
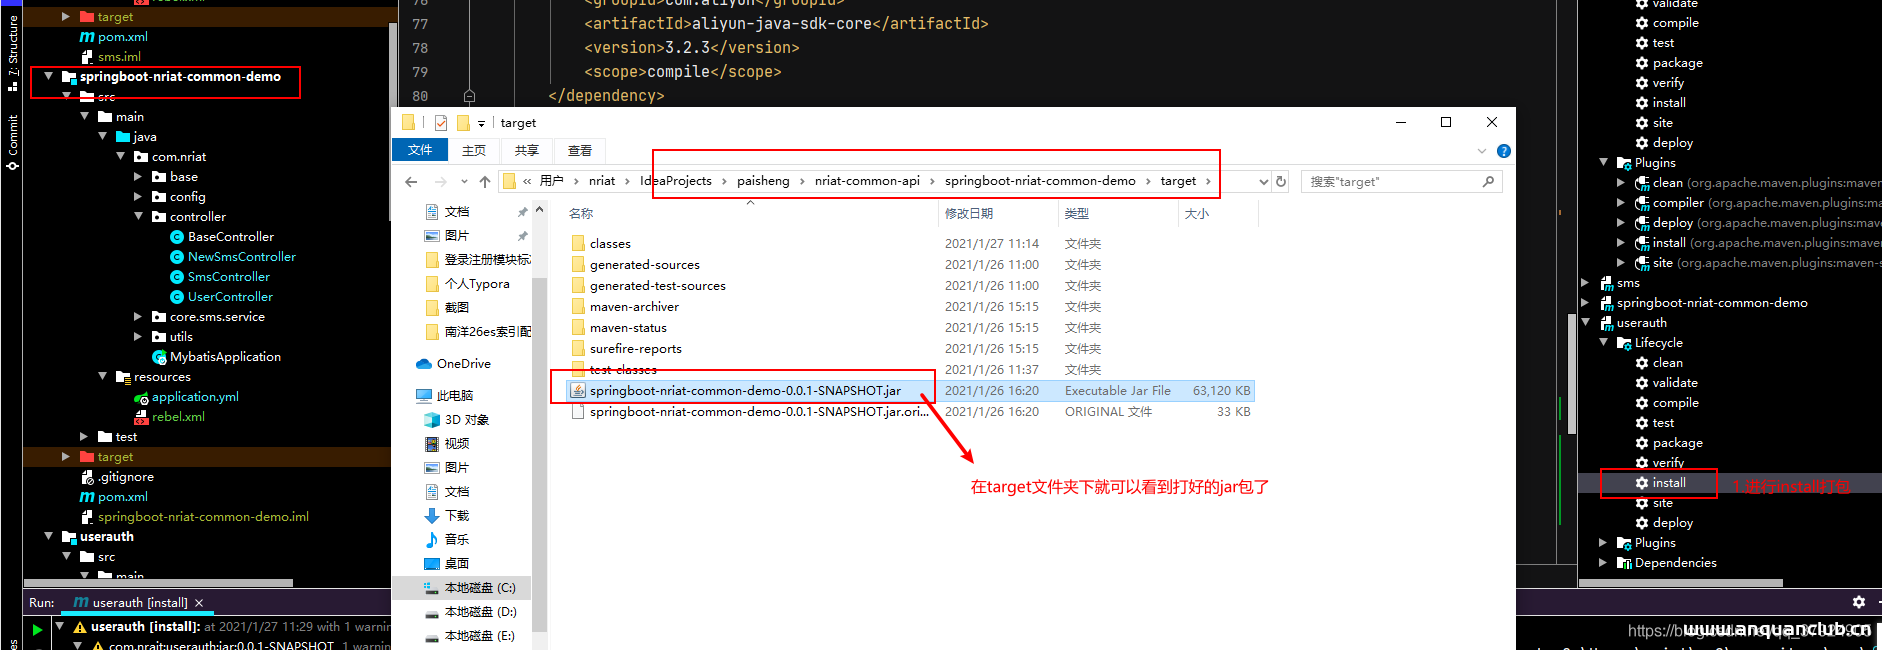
这篇文章主要介绍了使用docker在linux环境中部署springboot包,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 因为springboot...
CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
记一次修改前端时间导致的未授权
发现之前 在前段时间看到了好像是一个支付宝的漏洞那个人修改了电脑的时间然后可以提前秒杀抢购商品,于是这个洞在弟弟我的心里深深的记住了,于是就有了后面的发现 发现过程 在刚刚加入火线某...
再分享6个可无限激活阿里云盘邀请码,不信你不能激活阿里云盘_云其它
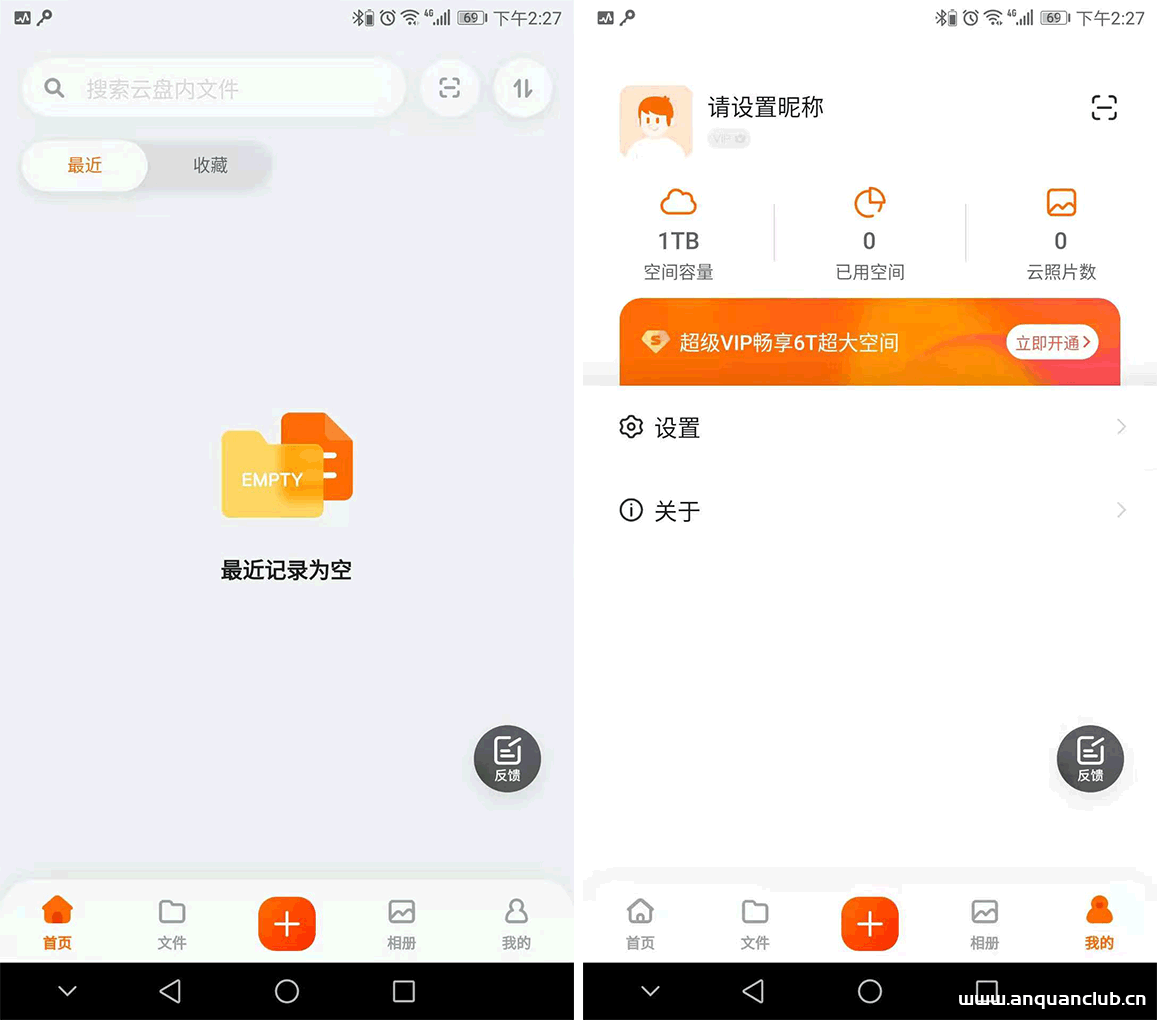
这篇文章主要分享6个可无限激活的阿里云盘邀请码,不信你不能激活阿里云盘,需要的朋友可以参考下 阿里云盘距离上次更新已过去不少时间了,据网友反应已经有部分前期参加“个人种子”活动的用户...
CVE-2024-0799: Arcserve Unified Data Protection – Authentication Bypass
漏洞标题 CVE-2024-0799: Arcserve Unified Data Protection - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in Arcserve Unified Data Protection 9.2 and ...
CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect
漏洞标题 CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect 漏洞描述 Z-Blog 1.5.2 and earlier contains an open redirect vulnerability via the redirect parameter in zb_system/cmd.php...
CVE-2024-33610: Sharp Multifunction Printers – Cookie Exposure
漏洞标题 CVE-2024-33610: Sharp Multifunction Printers - Cookie Exposure 漏洞描述 It was observed that Sharp printers are vulnerable to a listing of session cookies without authenti...
CVE-2024-21644: pyLoad Flask Config – Access Control
漏洞标题 CVE-2024-21644: pyLoad Flask Config - Access Control 漏洞描述 pyLoad is the free and open-source Download Manager written in pure Python. Any unauthenticated user can brow...
CVE-2022-24900: Piano LED Visualizer 1.3 – Local File Inclusion
漏洞标题 CVE-2022-24900: Piano LED Visualizer 1.3 - Local File Inclusion 漏洞描述 Piano LED Visualizer 1.3 and prior are vulnerable to local file inclusion. PoC代码
CVE-2023-6246: glibc’s syslog – Local Privilege Escalation
漏洞标题 CVE-2023-6246: glibc's syslog - Local Privilege Escalation 漏洞描述 A heap-based buffer overflow was found in the __vsyslog_internal function of the glibc library. Th...
CVE-2017-10974: Yaws 1.91 – Local File Inclusion
漏洞标题 CVE-2017-10974: Yaws 1.91 - Local File Inclusion 漏洞描述 Yaws 1.91 allows unauthenticated local file inclusion via /%5C../ submitted to port 8080. PoC代码
CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting
漏洞标题 CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting 漏洞描述 FineCMS through 5.0.10 contains a cross-site scripting vulnerability in controllers/api.php via the fun...

