




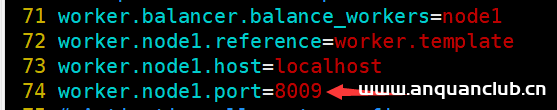
Apache结合Tomcat实现动静分离的方法_Tomcat
这篇文章主要介绍了Apache结合Tomcat实现动静分离的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 实验环境 Apache和Tomcat均安装在IP地址...
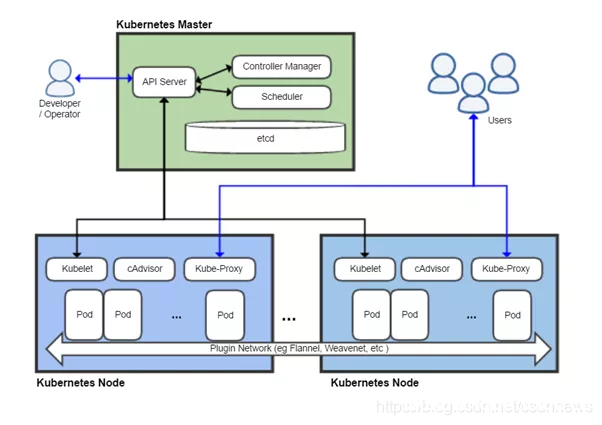
被弃用的 Docker 会被 Podman 取代吗_docker
Docker 是一种以容器化的方式打包、分发和部署应用程序的方式。自 2013 年 3 月 13 日初始版本发布以来,Docker 已成为容器业界的事实标准。而Kubernetes 是一款由 Google 开发的开源容器编排系...
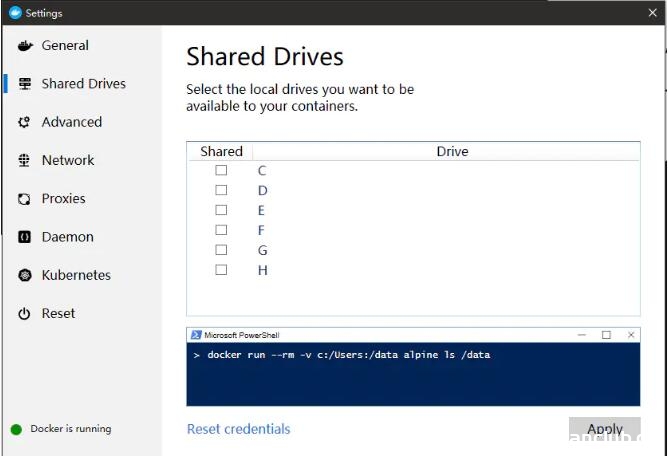
docker windows10 共享目录挂载失败的解决方案_docker
这篇文章主要介绍了docker windows10 共享目录挂载失败的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 起因 在执行docker脚本的时候,出现不能创建容器的错误。 ...

针对HTTP的隐藏攻击面分析
英文版:http://portswigger.net/research/cracking-the-lens-targeting-https-hidden-attack-surface 中文版: 针对HTTP的隐藏攻击面分析(上)http://www.anquanke.com/post/id/86578 针对HTT...
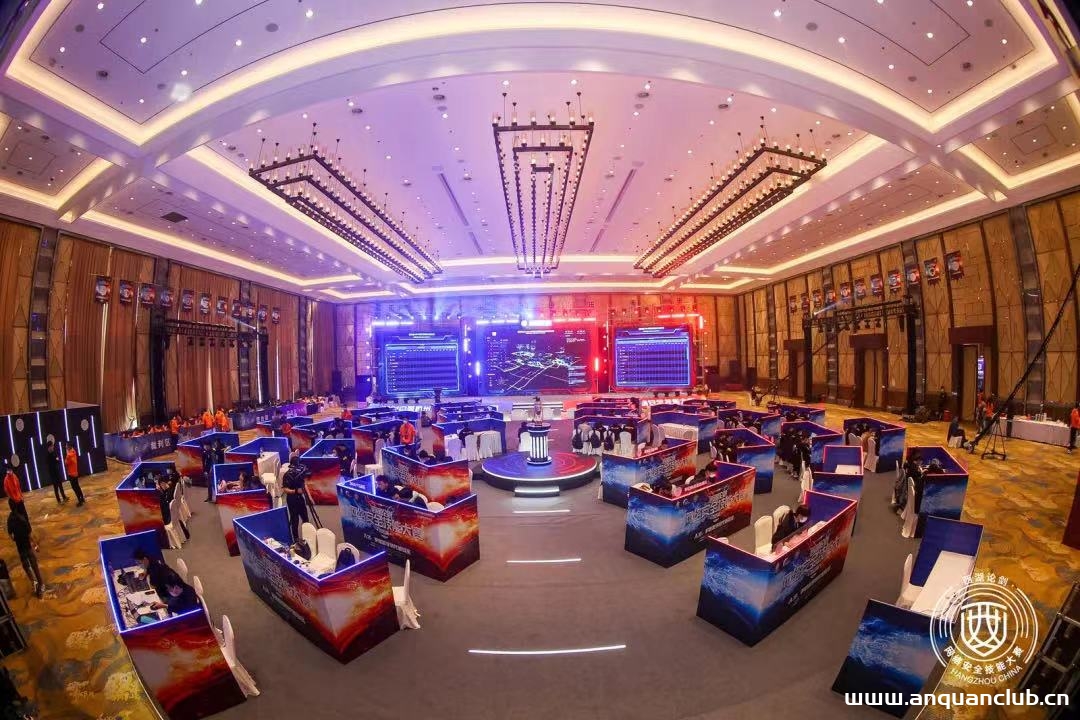
“最强王者”诞生 西湖论剑·第五届中国杭州网络安全技能大赛圆满落幕
随着最终比赛成绩的全部出炉,3月12日下午3点,西湖论剑·第五届中国杭州网络安全技能大赛决赛进入最高潮的颁奖典礼环节,各个奖项尘埃落定,大赛圆满落幕。 当天参加颁奖典礼的领导有杭州...

docker用root进入容器的操作_docker
这篇文章主要介绍了docker用root进入容器的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先运行docker容器 运行命令是root用户 sudo docker exec -it -u root ec33...

CVE-2022-0867: WordPress ARPrice <3.6.1 - SQL Injection
漏洞标题 CVE-2022-0867: WordPress ARPrice <3.6.1 - SQL Injection 漏洞描述 WordPress ARPrice plugin prior to 3.6.1 contains a SQL injection vulnerability. It fails to properly sa...
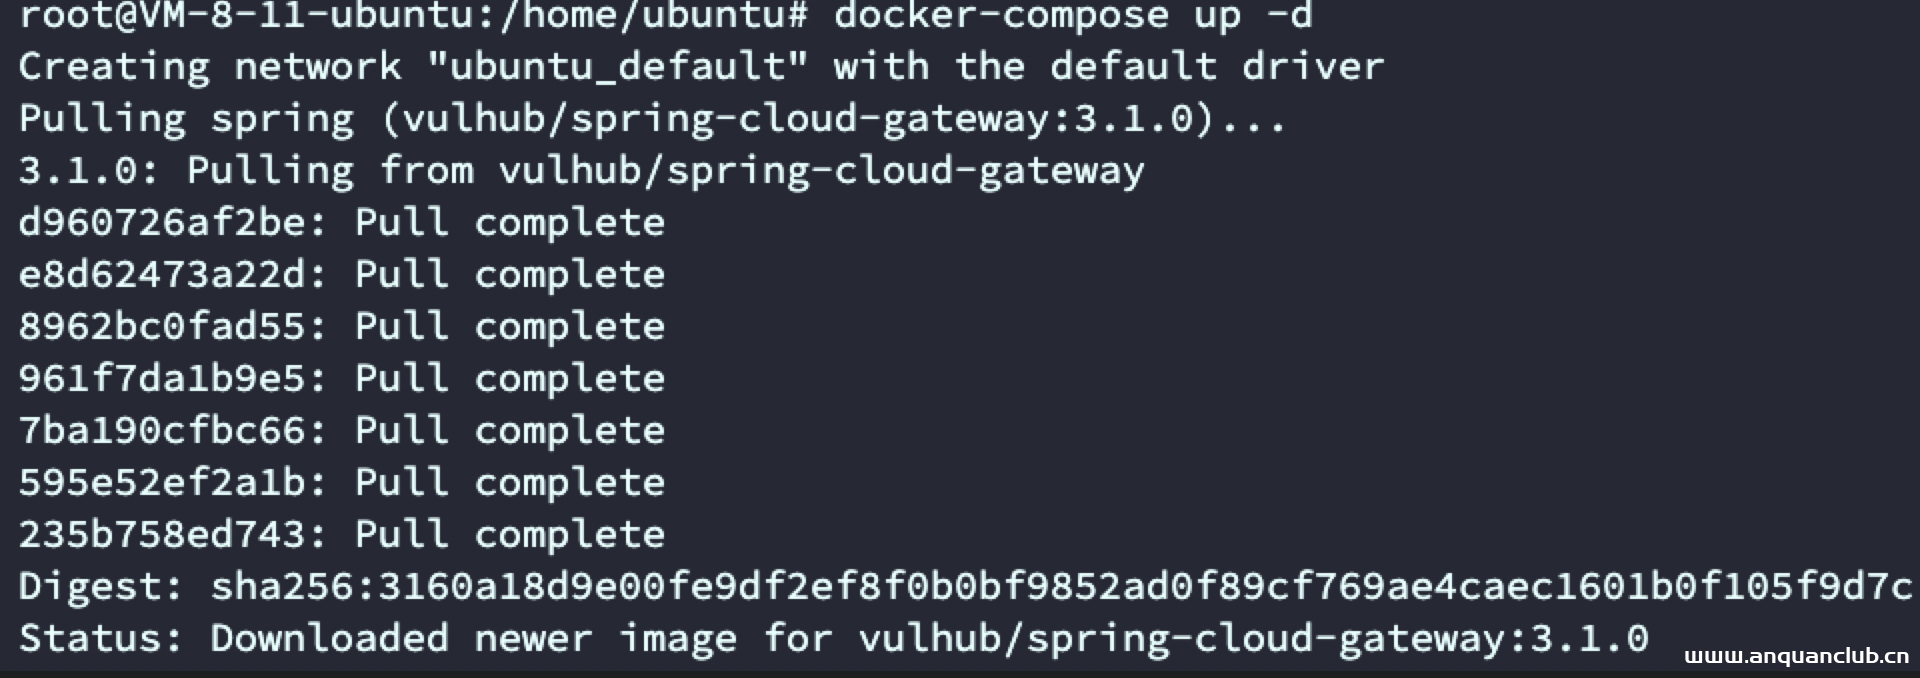
Spring_Cloud_Gateway_Actuator_API_SpEL表达式注入命令执行(CVE-2022-22947)
虽然现在发有点像炒冷饭?不过前几天太忙了 没时间看 既然复现了就记录一下吧 一、环境搭建 http://github.com/vulhub/vulhub/tree/master/spring/CVE-2022-22947 docker-compose up -d 二、漏...
CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
CVE-2012-0392: Apache Struts2 S2-008 RCE
漏洞标题 CVE-2012-0392: Apache Struts2 S2-008 RCE 漏洞描述 The CookieInterceptor component in Apache Struts before 2.3.1.1 does not use the parameter-name whitelist, which allows r...
CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
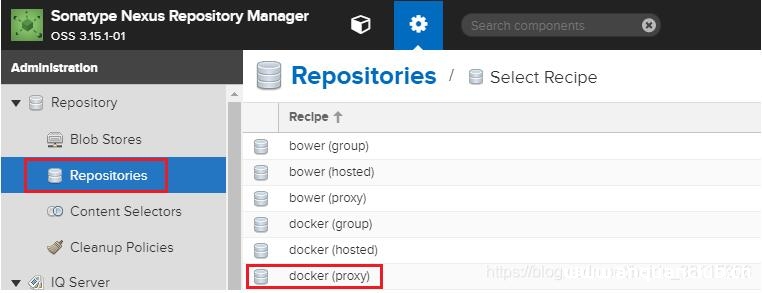
利用nexus作为私库进行代理docker,进行上传和下载镜像操作_docker
这篇文章主要介绍了利用nexus作为私库进行代理docker,进行上传和下载镜像操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、nexus的配置 1.创建docker proxy 用于从外...
Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...

Tomcat将配置文件放在外部的解决方法_Tomcat
这篇文章主要给大家介绍了关于Tomcat将配置文件放在外部的相关资料,对平时工作来说还是挺实用的,需要的朋友们下面随着小编一起来看看吧 问题 我们在平常开发的时候, 如果要把项目部署到Tomcat...
CVE-2022-3590: WordPress <= 6.2 - Server Side Request Forgery
漏洞标题 CVE-2022-3590: WordPress <= 6.2 - Server Side Request Forgery 漏洞描述 WordPress is affected by an unauthenticated blind SSRF in the pingback feature. Because of a TOCT...

