





Nginx配置并兼容HTTP实现代码解析_nginx
这篇文章主要介绍了Nginx配置并兼容HTTP实现代码解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 使用 OpenSSL 生成 SSL Key 和 CSR ...

CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control
漏洞标题 CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control 漏洞描述 Easy!Appointments prior to 1.4.3 allows exposure of Private Personal Information to an unauthor...
CVE-2025-2010: WordPress JobWP Plugin <= 2.3.9 - SQL Injection
漏洞标题 CVE-2025-2010: WordPress JobWP Plugin <= 2.3.9 - SQL Injection 漏洞描述 The JobWP - Job Board, Job Listing, Career Page and Recruitment Plugin plugin for WordPress is v...
CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE
漏洞标题 CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE 漏洞描述 On BIG-IP versions 16.0.x before 16.0.1.1, 15.1.x before 15.1.2.1, 14.1.x before 14.1.4, 13.1.x before...
CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access
漏洞标题 CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access 漏洞描述 The plugin does not restrict access to published and non protected post...
CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...

解决docker拉取mysql镜像太慢的情况_docker
这篇文章主要介绍了解决docker拉取mysql镜像太慢的情况,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker拉取mysql镜像半个小时依然没有成功,改用阿里云镜像加速器。 ...
CVE-2023-1880: Phpmyfaq v3.1.11 – Cross-Site Scripting
漏洞标题 CVE-2023-1880: Phpmyfaq v3.1.11 - Cross-Site Scripting 漏洞描述 Phpmyfaq v3.1.11 is vulnerable to reflected XSS in send2friend because the 'artlang' parameter is...
(CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞
漏洞标题 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 漏洞描述 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 PoC代码 暂无
CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892)
漏洞标题 CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892) 漏洞描述 Craft CMS是一个开源的内容管理系统,它专注于用户友好的内容创建过程,逻辑清晰明了,是一个高度自由...
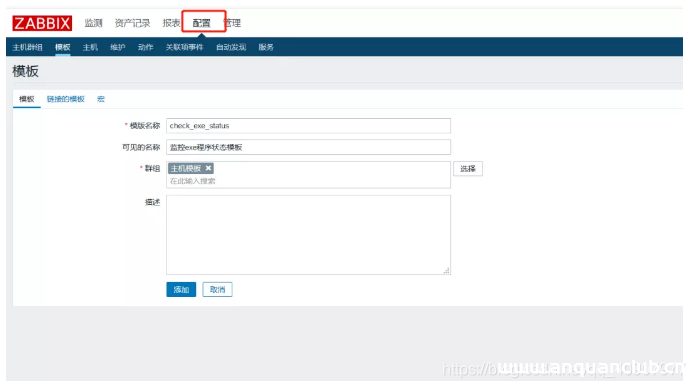
Zabbix 结合 bat 脚本实现多个应用程序状态监控的方法_zabbix
这篇文章主要介绍了Zabbix 结合 bat 脚本实现多个应用程序状态监控,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 场景模拟: 国内有部分企业需...

使用ssh连接docker服务器的方法_docker
这篇文章主要介绍了使用ssh连接docker服务器的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 我刚接触docker时,是真的懵,看了半天菜鸟教...
Apache结合Tomcat实现动静分离的方法_Tomcat
这篇文章主要介绍了Apache结合Tomcat实现动静分离的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 实验环境 Apache和Tomcat均安装在IP地址...
CVE-2023-2624: KiviCare WordPress Plugin – Cross-Site Scripting
漏洞标题 CVE-2023-2624: KiviCare WordPress Plugin - Cross-Site Scripting 漏洞描述 The KiviCare WordPress plugin before 3.2.1 does not sanitise and escape the 'filterType'...
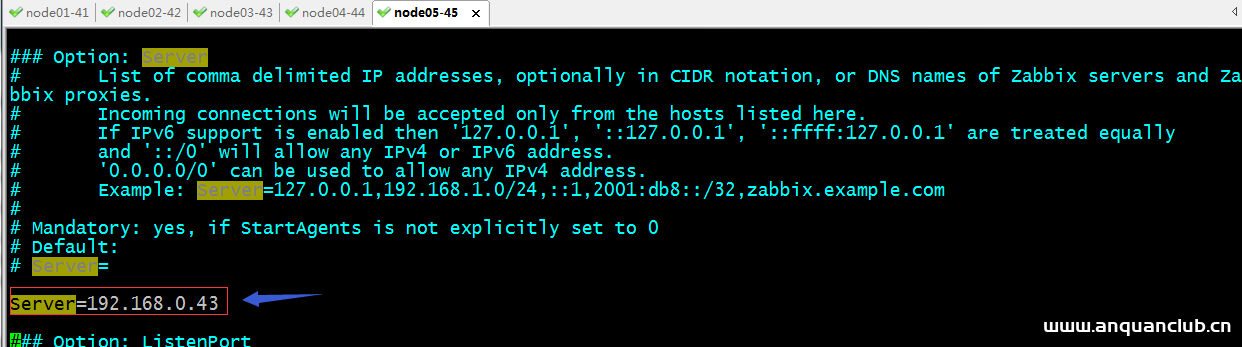
分布式监控系统之Zabbix主动、被动及web监控的过程详解_zabbix
这篇文章主要介绍了分布式监控系统之Zabbix主动、被动及web监控的过程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 前文我们了解了zabbix...
docker安装redis并以配置文件方式启动详解_docker
这篇文章主要介绍了docker安装redis并以配置文件方式启动详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 更新...

