





CVE-2024-10783: WordPress Plugin MainWP Child – Authentication Bypass
漏洞标题 CVE-2024-10783: WordPress Plugin MainWP Child - Authentication Bypass 漏洞描述 The plugin is vulnerable to an authentication bypass that allows an unauthenticated user to ...
CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass
漏洞标题 CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass 漏洞描述 Mura CMS before 10.0.580 is susceptible to authentication bypass in the Remember Me function. An att...
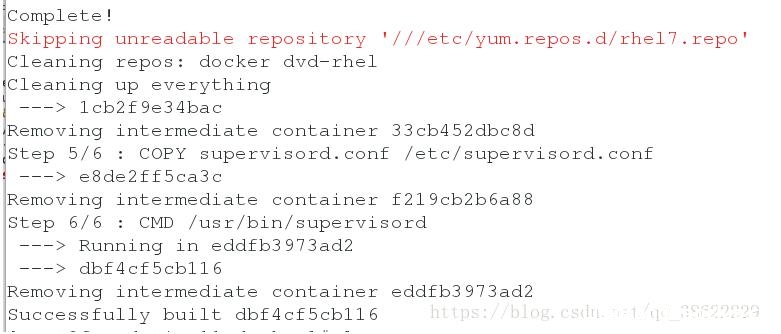
supervisor下的Dockerfile的多服务镜像封装操作_docker
这篇文章主要介绍了supervisor下的Dockerfile的多服务镜像封装操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 编写Dockerfile文件 配置yum源 cd /tmp/docker vim Docke...
CVE-2023-24322: mojoPortal 2.7.0.0 – Cross-Site Scripting
漏洞标题 CVE-2023-24322: mojoPortal 2.7.0.0 - Cross-Site Scripting 漏洞描述 mojoPortal 2.7.0.0 contains a cross-site scripting vulnerability in the FileDialog.aspx component, which...
CVE-2023-22629: TitanFTP move-file Function ≤ 1.94.1205 – Path Traversal
漏洞标题 CVE-2023-22629: TitanFTP move-file Function ≤ 1.94.1205 - Path Traversal 漏洞描述 TitanFTP versions up to 1.94.1205 contain a path traversal vulnerability in the move-fil...
CVE-2025-27817: Apache Kafka 客户端任意文件读取
漏洞标题 CVE-2025-27817: Apache Kafka 客户端任意文件读取 漏洞描述 允许未经身份验证的攻击者利用该漏洞实现任意文件读取,大多数据处理中间件或流式处理框架,如:Apache Spark Structured ...
CVE-2017-1000029: Oracle GlassFish Server Open Source Edition 3.0.1 – Local File Inclusion
漏洞标题 CVE-2017-1000029: Oracle GlassFish Server Open Source Edition 3.0.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 3.0.1 (build 22) is vulnera...
CVE-2018-19127: PHPCMS 2008 – Remote Code Execution via Template Injection
漏洞标题 CVE-2018-19127: PHPCMS 2008 - Remote Code Execution via Template Injection 漏洞描述 PHPCMS 2008 suffers from an unauthenticated RCE via template injection in type.php, whe...
CVE-2021-38314: WordPress Redux Framework <=4.2.11 - Information Disclosure
漏洞标题 CVE-2021-38314: WordPress Redux Framework <=4.2.11 - Information Disclosure 漏洞描述 WordPress Redux Framework plugin through 4.2.11 is susceptible to information discl...
CVE-2024-34351: Next.js – Server Side Request Forgery (SSRF)
漏洞标题 CVE-2024-34351: Next.js - Server Side Request Forgery (SSRF) 漏洞描述 Next.Js, inferior to version 14.1.1, have its image optimization built-in component prone to SSRF. Po...
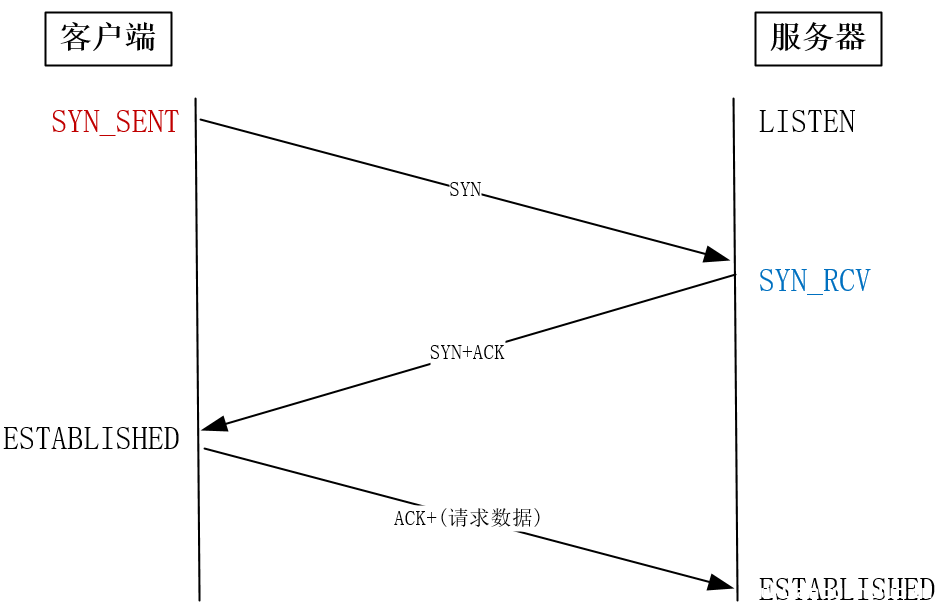
TCP性能调优实现原理及过程解析_服务器其它
这篇文章主要介绍了TCP性能调优实现原理及过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 三次握手阶段 客户端SYN包的重试次数 s...
CVE-2023-25194: Apache Druid Kafka Connect – Remote Code Execution
漏洞标题 CVE-2023-25194: Apache Druid Kafka Connect - Remote Code Execution 漏洞描述 The vulnerability has the potential to enable a remote attacker with authentication to run any ...
Linux运维基础httpd静态网页教程_Linux
这篇文章主要介绍了Linux运维基础中怎样制作httpd静态网页,附含源码及图片示例,有需要的朋友可以借鉴参考下,希望可以有所帮助,祝进步 目录1.利用仓库创建httpd lrzsz unzip文件2.对源码文件...
CVE-2025-34143: ETQ Reliance – Authentication Bypass via Trailing Space
漏洞标题 CVE-2025-34143: ETQ Reliance - Authentication Bypass via Trailing Space 漏洞描述 An authentication bypass vulnerability exists in ETQ Reliance on the CG (legacy) platform....
CVE-2023-34124: SonicWall GMS and Analytics Web Services – Shell Injection
漏洞标题 CVE-2023-34124: SonicWall GMS and Analytics Web Services - Shell Injection 漏洞描述 The authentication mechanism in SonicWall GMS and Analytics Web Services had insufficie...
CVE-2020-35598: Advanced Comment System 1.0 – Local File Inclusion
漏洞标题 CVE-2020-35598: Advanced Comment System 1.0 - Local File Inclusion 漏洞描述 ACS Advanced Comment System 1.0 is affected by local file inclusion via an advanced_component_s...

