





Linux下的 mariadb 使用 root 用户启动方式(推荐)_Linux
这篇文章主要介绍了Linux下的 mariadb 使用 root 用户启动方式,本文内容虽然简单,但是给大家介绍的非常到位,通过实例文字说明,需要的朋友可以参考下 近日因测试安全产品需要,想调整mariadb...

Linux下安装tomcat并部署网站(推荐)_Linux
这篇文章主要介绍了Linux下安装tomcat并部署网站,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 安装jdk: Oracle官方下载 http://www.oracle.com/technetwork/java...

在VMware上创建虚拟机及安装Redhat Linux操作系统(图文教程)_VMware
这篇文章主要介绍了在VMware上如何创建虚拟机以及安装Redhat Linux操作系统,本文通过图文并茂的形式给大家介绍需要的朋友可以参考下 在VMware上如何创建虚拟机以及安装Redhat Linux操作系统创建...
Windows CVE-2019-0708 远程桌面代码执行问题_win服务器
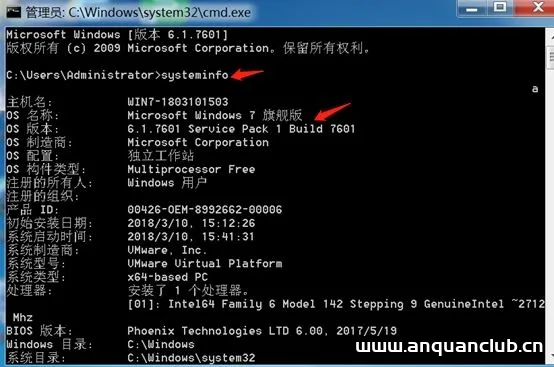
这篇文章主要介绍了Windows CVE-2019-0708 远程桌面代码执行漏洞复现问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、漏洞说明 2019年5月15日微软发布安全补...
Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现_Linux
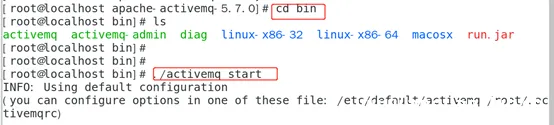
这篇文章主要介绍了Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现,需要的朋友可以参考下 目录一、漏洞描述二、漏洞影响版本三、漏洞环境搭建四、漏洞复现五、漏洞防御一、漏洞描述 该...
【】-webmin CVE-2019-15107
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
【】-webmin CVE-2019-15642
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
【】-webmin CVE-2020-35606
0x01 webmin描述 Webmin是Webmin社区的一套基于Web的用于类Unix操作系统中的系统管理工具。Webmin 1.962版本及之前版本存在安全漏洞,该漏洞允许执行任意命令。任何被授权使用Package Updates模...
【】CVE-2022-28672福昕PDF阅读器远程代码执行的漏洞
项目地址 http://github.com/hacksysteam/CVE-2022-28672 CVE-2022-28672 这个错误是在Free之后使用的,由不正确处理javascript对象的内存引用引起。 Blog Foxit PDF Reader – UaF – RCE – J...
正则表达式基础教程 regular expression第1/2页_正则表达式
前言 正则表达式是烦琐的,但是强大的,学会之后的应用会让你除了提高效率外,会给你带来绝对的成就感。只要认真去阅读这些资料,加上应用的时候进行一定的参考,掌握正则表达式不是问题。 1.&n...
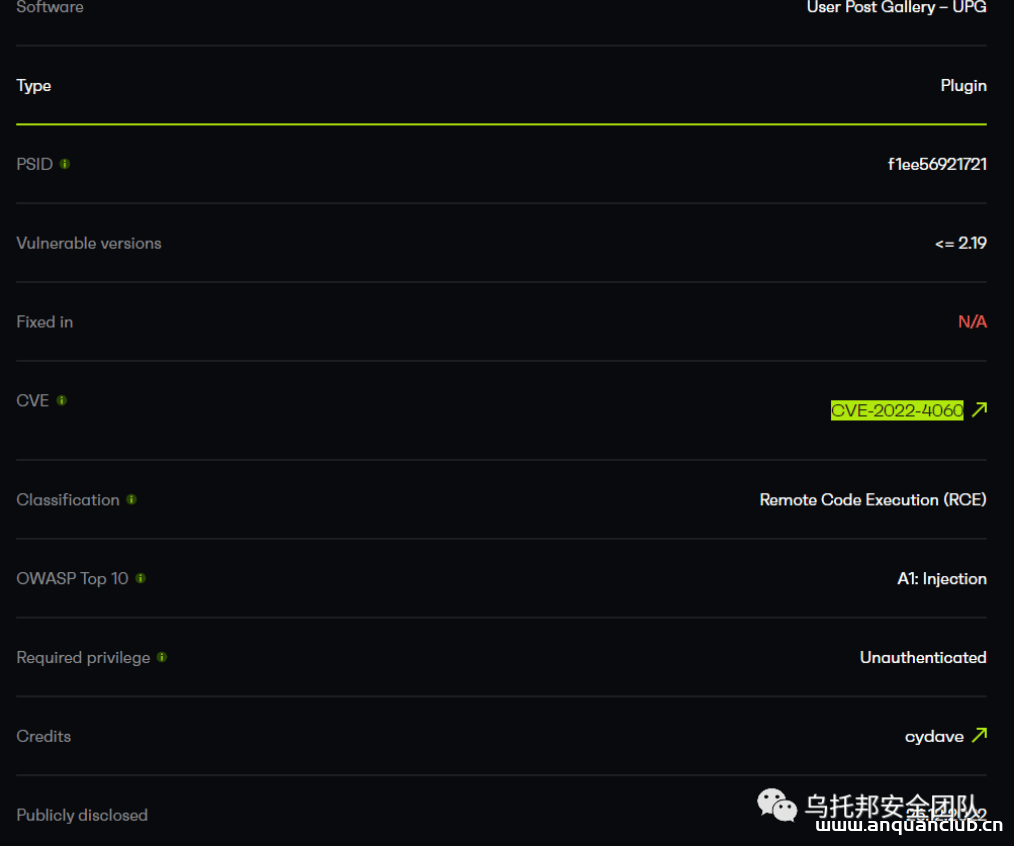
WordPress远程代码执行漏洞(CVE-2022-4060)
本文来自公众号:乌托邦安全团队原文地址:http://mp.weixin.qq.com/s/qfGzRS_8ZABYReqjmBG35g 0x00 概述 User Post Gallery – UPG是WordPress的插件,该插件存在远程命令执行漏洞,公开于2022...
-cve-2020-1938文件读取/包含利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-cve-2020-1938文件读取/包含利用 Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
-CVE-2019-9193PostgreSQL 高权限命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2019-9193PostgreSQL 高权限命令执行漏洞 PostgreSQL( 读作 Post-Gres-Q-L)是一个功能非常强大的、源代码开放的客户/服务器关系型...
-CVE-2012-2122 Mysql 身份认证绕过漏洞/mysql弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2012-2122 Mysql 身份认证绕过漏洞/mysql弱口令利用 MySQL是一个关系型数据库管理系统,由瑞典MySQL AB公司开发,属于Oracle 旗下...
-CVE-2022-0543 Redis Lua沙盒绕过命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2022-0543 Redis Lua沙盒绕过命令执行 Redis是一个广泛使用的缓存服务,但它也被用作消息代理。Redis嵌入了Lua编程语言作为...
-CVE-2020-1472 net logon RCE利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2020-1472 net logon RCE利用 2020年08月12日,Windows官方 发布了 NetLogon 特权提升漏洞 的风险通告,该漏洞编号为 CVE-202...

