






CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
confluence 远程代码执行漏洞(CVE-2019-3396)
漏洞标题 confluence 远程代码执行漏洞(CVE-2019-3396) 漏洞描述 Confluence是一个专业的企业知识管理与协同软件,常用于构建企业wiki。它强大的编辑和站点管理特征能够帮助团队成员之间共享信...
CVE-2024-9014: pgAdmin 4 – Authentication Bypass
漏洞标题 CVE-2024-9014: pgAdmin 4 - Authentication Bypass 漏洞描述 pgAdmin 4 versions 8.11 and earlier are vulnerable to a security flaw in OAuth2 authentication. This vulnerabilit...
CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution
漏洞标题 CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution 漏洞描述 Kentico CMS is susceptible to remote code execution via a .NET deserialization vulnerab...
CVE-2018-7251: Anchor CMS 0.12.3 – Error Log Exposure
漏洞标题 CVE-2018-7251: Anchor CMS 0.12.3 - Error Log Exposure 漏洞描述 Anchor CMS 0.12.3 is susceptible to an error log exposure vulnerability due to an issue in config/error.php....
CVE-2023-25573: Metersphere – Arbitrary File Read
漏洞标题 CVE-2023-25573: Metersphere - Arbitrary File Read 漏洞描述 Metersphere is an open source continuous testing platform. In affected versions an improper access control vulne...
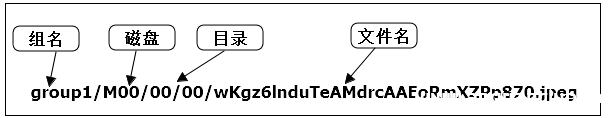
linux搭建FastDFS文件服务器的实现步骤_Linux
本文主要介绍在linux服务器如何搭建FastDFS文件服务器。文中通过图文示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录1.软件包2.安装gcc3.安装libfastcommon4....
CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
CVE-2015-7450: IBM WebSphere Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2015-7450: IBM WebSphere Java Object Deserialization - Remote Code Execution 漏洞描述 IBM Websphere Application Server 7, 8, and 8.5 have a deserialization vulnerabili...
CVE-2021-24875: WordPress eCommerce Product Catalog <3.0.39 - Cross-Site Scripting
漏洞标题 CVE-2021-24875: WordPress eCommerce Product Catalog <3.0.39 - Cross-Site Scripting 漏洞描述 WordPress eCommerce Product Catalog plugin before 3.0.39 contains a cross-si...
CVE-2018-13379: Fortinet FortiOS – Credentials Disclosure
漏洞标题 CVE-2018-13379: Fortinet FortiOS - Credentials Disclosure 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.3 to 5.6.7 and 5.4.6 to 5.4.12 and FortiProxy 2.0.0, 1.2.0 to 1.2.8...
CVE-2023-4173: mooSocial 3.1.8 – Reflected XSS
漏洞标题 CVE-2023-4173: mooSocial 3.1.8 - Reflected XSS 漏洞描述 A vulnerability, which was classified as problematic, was found in mooSocial mooStore 3.1.6. Affected is an unknown...
CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
dockerfile中ENTRYPOINT与CMD的结合使用及区别_docker
这篇文章主要介绍了dockerfile中ENTRYPOINT与CMD的结合使用,大家都知道CMD 与 ENTRYPOINT都是用于指定启动容器执行的命令,那么他们俩有什么区别呢,本文给大家详细介绍,需要的朋友可以参考下...
CVE-2025-4427: Ivanti Endpoint Manager Mobile – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-4427: Ivanti Endpoint Manager Mobile - Unauthenticated Remote Code Execution 漏洞描述 An authentication bypass in Ivanti Endpoint Manager Mobile allowing attacker...
CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE
漏洞标题 CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE 漏洞描述 On BIG-IP versions 16.0.x before 16.0.1.1, 15.1.x before 15.1.2.1, 14.1.x before 14.1.4, 13.1.x before...

