





CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
CVE-2023-25135: vBulletin <= 5.6.9 - Pre-authentication Remote Code Execution
漏洞标题 CVE-2023-25135: vBulletin <= 5.6.9 - Pre-authentication Remote Code Execution 漏洞描述 vBulletin before 5.6.9 PL1 allows an unauthenticated remote attacker to execute a...
CVE-2019-9733: JFrog Artifactory 6.7.3 – Admin Login Bypass
漏洞标题 CVE-2019-9733: JFrog Artifactory 6.7.3 - Admin Login Bypass 漏洞描述 JFrog Artifactory 6.7.3 is vulnerable to an admin login bypass issue because by default the access-adm...
CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection
漏洞标题 CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection 漏洞描述 The wcfm_ajax_controller AJAX action of the WCFM Marketplace WordPress plugin...
docker-compose快速搭建docker私有仓库的步骤_docker
这篇文章主要介绍了docker-compose快速搭建docker私有仓库的步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
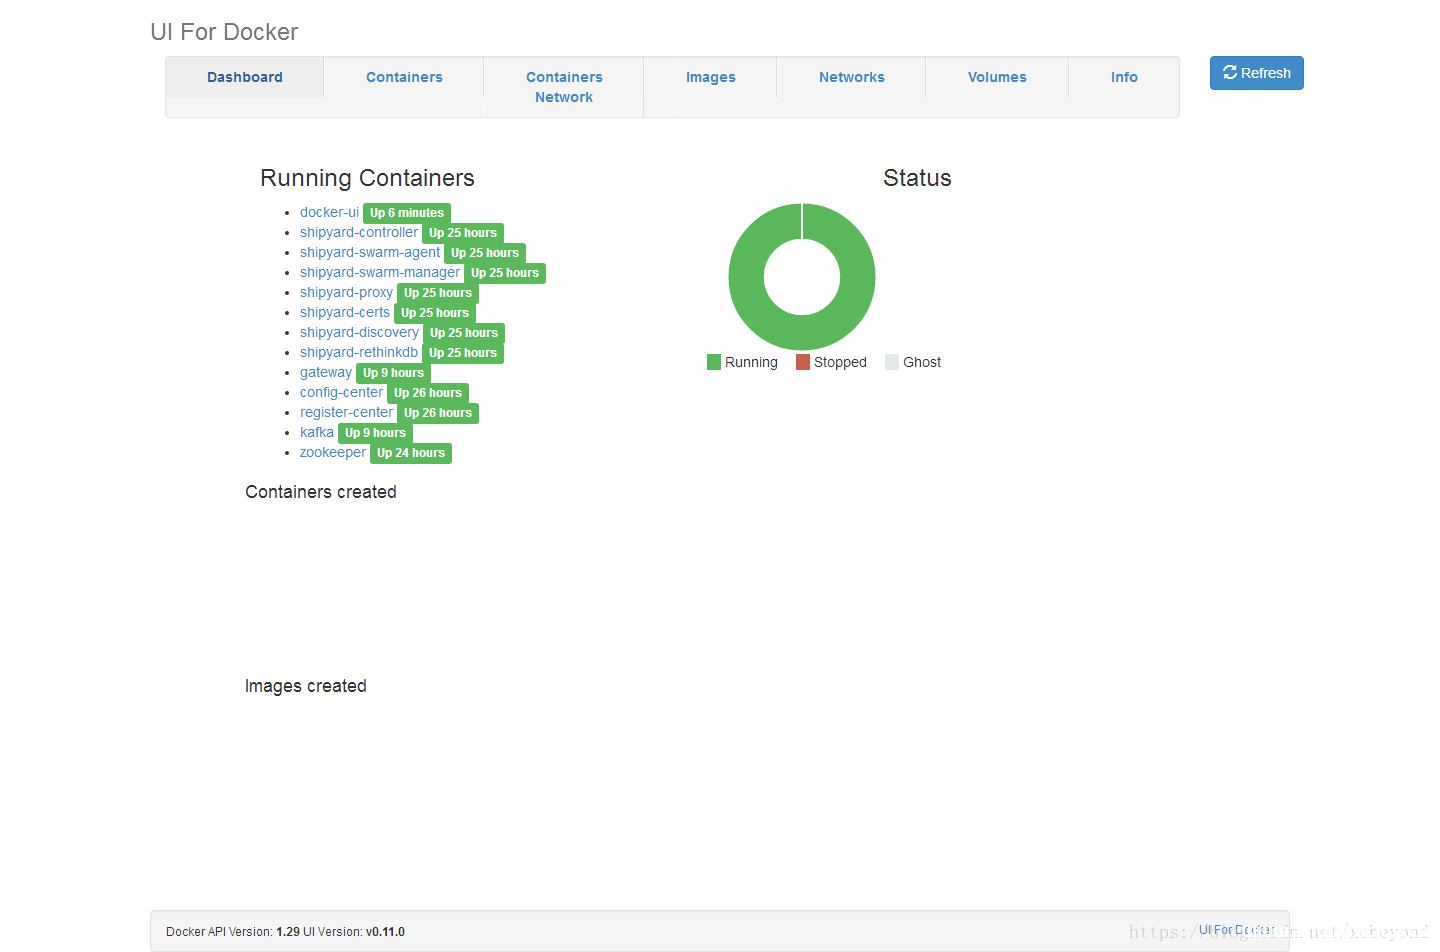
Docker可视化管理工具DockerUI的使用_docker
这篇文章主要介绍了Docker可视化管理工具DockerUI的使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1、Docker...
Docker可视化ui管理工具Portainer安装及使用解析_docker
这篇文章主要介绍了Docker可视化ui管理工具Portainer安装及使用解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 Portainer是一款优秀...

在docker中部署并启动redis的方法_docker
这篇文章主要介绍了在docker中部署并启动redis的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 docker部署redis 首先在linux中安装上Docker...
CVE-2022-32024: Car Rental Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-32024: Car Rental Management System 1.0 - SQL Injection 漏洞描述 Car Rental Management System 1.0 contains an SQL injection vulnerability via /booking.php?car_id=...
VMware安装CentOS虚拟机与配置网络的图文教程_VMware
这篇文章主要介绍了VMware安装CentOS虚拟机与配置网络,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1. 下载CentOS镜像 1.1 ...
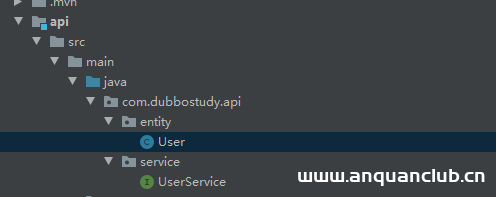
使用docker部署dubbo项目的方法步骤_docker
这篇文章主要介绍了使用docker部署dubbo项目的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.首先用sp...
CVE-2020-10547: rConfig 3.9.4 – SQL Injection
漏洞标题 CVE-2020-10547: rConfig 3.9.4 - SQL Injection 漏洞描述 rConfig 3.9.4 and previous versions has unauthenticated compliancepolicyelements.inc.php SQL injection. Because node...
CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
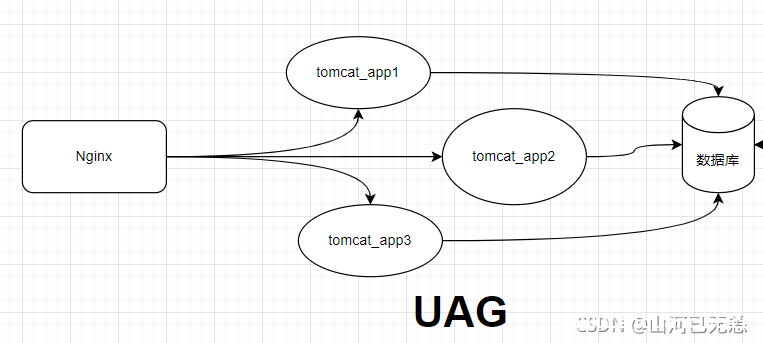
基于Docker部署Tomcat集群、 Nginx负载均衡的问题小结_docker
这篇文章主要介绍了基于Docker部署 Tomcat集群、 Nginx负载均衡,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录写在前面一,Ngixn 镜像制作...
CVE-2024-43425: Moodle – Remote Code Execution
漏洞标题 CVE-2024-43425: Moodle - Remote Code Execution 漏洞描述 Attackers with the permission to create or modify questions in Moodle courses are able to craft malicious inputs fo...
CVE-2024-5420: SEH utnserver Pro/ProMAX/INU-100 20.1.22 – Cross-Site Scripting
漏洞标题 CVE-2024-5420: SEH utnserver Pro/ProMAX/INU-100 20.1.22 - Cross-Site Scripting 漏洞描述 A vulnerability was found in utnserver Pro, utnserver ProMAX, and INU-100 version 2...

