





Commvault /commandcenter/publicLink.do 权限绕过漏洞(CVE-2025-57788)
漏洞标题 Commvault /commandcenter/publicLink.do 权限绕过漏洞(CVE-2025-57788) 漏洞描述 Commvault-WebServer是Commvault公司推出的一款网络服务器软件。该软件具有高效、安全、稳定的特点...
CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting
漏洞标题 CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting 漏洞描述 WordPress Ad Inserter plugin before 2.7.10 contains a cross-site scripting vulnerability. I...
CVE-2019-17662: ThinVNC 1.0b1 – Authentication Bypass
漏洞标题 CVE-2019-17662: ThinVNC 1.0b1 - Authentication Bypass 漏洞描述 ThinVNC 1.0b1 is vulnerable to arbitrary file read, which leads to a compromise of the VNC server. The vulne...
Nginx常见的错误配置举例_nginx
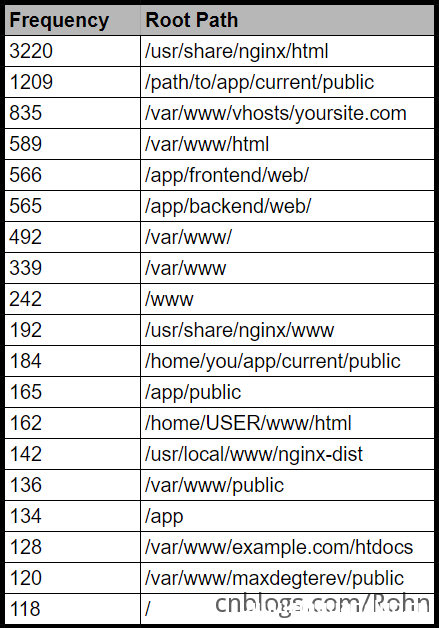
这篇文章主要介绍了Nginx常见的错误配置举例,帮助大家更好的理解和学习使用Nginx,感兴趣的朋友可以了解下 目录Missing root locationOff-By-SlashUnsafe variable useSCRIPT_NAMEUsage of $ur...
CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion 漏洞描述 The WP Umbrella: Update Backup Restore & Monitoring plu...
ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞
漏洞标题 ConnectWise ScreenConnect CVE-2024-1709身份验证绕过漏洞 漏洞描述 ConnectWise ScreenConnect存在身份验证绕过漏洞,此漏洞是由于对url验证不充分导致的,特殊的url可绕过验证并访...
CVE-2022-0281: Microweber Information Disclosure
漏洞标题 CVE-2022-0281: Microweber Information Disclosure 漏洞描述 Microweber contains a vulnerability that allows exposure of sensitive information to an unauthorized actor in Pac...
CVE-2023-42442: JumpServer > 3.6.4 – Information Disclosure
漏洞标题 CVE-2023-42442: JumpServer > 3.6.4 - Information Disclosure 漏洞描述 JumpServer is an open source bastion host and a professional operation and maintenance security aud...
CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass
漏洞标题 CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass 漏洞描述 WordPress Time Capsule plugin before 1.21.16 for WordPress has an authentication bypass...
CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
CVE-2022-1058: Gitea <1.16.5 - Open Redirect
漏洞标题 CVE-2022-1058: Gitea <1.16.5 - Open Redirect 漏洞描述 Gitea before 1.16.5 is susceptible to open redirect via GitHub repository go-gitea/gitea. An attacker can redirect...
CVE-2022-44952: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-44952: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 Rukovoditel v3.2.1 was discovered to contain a stored cross-site scripting (XSS) vulnerability in /...
CVE-2020-17496: vBulletin 5.5.4 – 5.6.2- Remote Command Execution
漏洞标题 CVE-2020-17496: vBulletin 5.5.4 - 5.6.2- Remote Command Execution 漏洞描述 vBulletin versions 5.5.4 through 5.6.2 allow remote command execution via crafted subWidgets dat...
CVE-2025-51501: Microweber CMS2.0 – Cross-Site Scripting
漏洞标题 CVE-2025-51501: Microweber CMS2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting (XSS) in the `id` parameter of the `live_edit.module_settings` API endpoin...
CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991)
漏洞标题 Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991) 漏洞描述 9月11日 Apache 软件基金会发布安全公告,修复了 Apache Cocoonxml外部实体注入漏洞(CVE-2020-11991)。\n\nApache ...

