





SSRF(服务端请求伪造)《⽩帽⼦讲漏洞修复与防御》书籍样稿
地址:http://i0x0fy4ibf.feishu.cn/file/boxcn1w1nZXPVtJa8lVa7wsw8Fg 简介: 0x01 漏洞介绍 0x02 漏洞代码 0x03 漏洞复现 0x04 漏洞危害 0x05 修复方案 0x06 漏洞场景
解决spring boot + jar打包部署tomcat 404错误问题_Tomcat
这篇文章主要介绍了spring boot + jar打包部署tomcat 404错误问题解决方案,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.spring boot 不支持j...

CVE-2022-44291: WebTareas 2.4p5 – SQL Injection
漏洞标题 CVE-2022-44291: WebTareas 2.4p5 - SQL Injection 漏洞描述 webTareas 2.4p5 was discovered to contain a SQL injection vulnerability via the id parameter in phasesets.php. PoC...
Docker 镜像优化(从1.16GB到22.4MB)_docker
在这篇文章中,我将重点讨论如何优化 Docker 镜像以使其轻量化,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录第一步优化:使用轻量化基础镜像第二步...
(CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞
漏洞标题 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 漏洞描述 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 PoC代码 暂无
CVE-2022-29301: SolarView Compact 6.00 – ‘pow’ Cross-Site Scripting
漏洞标题 CVE-2022-29301: SolarView Compact 6.00 - 'pow' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability in the ...
CVE-2022-40734: Laravel Filemanager v2.5.1 – Local File Inclusion
漏洞标题 CVE-2022-40734: Laravel Filemanager v2.5.1 - Local File Inclusion 漏洞描述 Laravel Filemanager (aka UniSharp) through version 2.5.1 is vulnerable to local file inclusion v...
CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure
漏洞标题 CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure 漏洞描述 A vulnerability has been found in Anhui Xufan Information Technology EasyCVR up to 2.7.0 and classified...
CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
解决tomcat 静态页面(html)中文乱码的解决终极篇_Tomcat
这篇文章主要介绍了解决tomcat 静态页面(html)中文乱码的解决终极篇,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习...
Nginx+Tomcat实现负载均衡、动静分离的原理解析_nginx
这篇文章主要介绍了Nginx+Tomcat实现负载均衡、动静分离的原理解析,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、Nginx 负载均衡实现原理 1...
CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution
漏洞标题 CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution 漏洞描述 Metabase open source before 0.46.6.1 and Metabase Enterprise before 1.46.6.1 allow attackers to exe...
CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
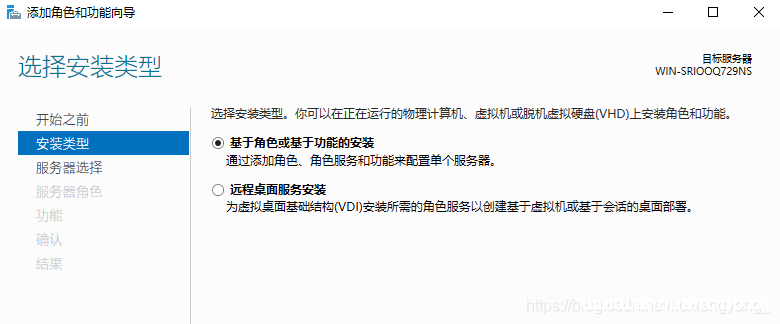
Windows Server 2016远程桌面服务配置和授权激活(2个用户)_win服务器
Server 2016默认远程桌面连接数是2个用户,如果多余两个用户进行远程桌面连接时,系统就会提示超过连接数,可以通过添加远程桌面授权解决 Server 2016默认远程桌面连接数是2个用户,如果多余两...
CVE-2024-24131: SuperWebMailer 9.31.0.01799 – Cross-Site Scripting
漏洞标题 CVE-2024-24131: SuperWebMailer 9.31.0.01799 - Cross-Site Scripting 漏洞描述 SuperWebMailer v9.31.0.01799 was discovered to contain a reflected cross-site scripting (XSS) v...

