





CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...

CVE-2010-1302: Joomla! Component DW Graph – Local File Inclusion
漏洞标题 CVE-2010-1302: Joomla! Component DW Graph - Local File Inclusion 漏洞描述 A directory traversal vulnerability in dwgraphs.php in the DecryptWeb DW Graphs (com_dwgraphs) co...
CVE-2018-16716: NCBI ToolBox – Directory Traversal
漏洞标题 CVE-2018-16716: NCBI ToolBox - Directory Traversal 漏洞描述 NCBI ToolBox 2.0.7 through 2.2.26 legacy versions contain a path traversal vulnerability via viewcgi.cgi which ...
CVE-2024-8877: Riello Netman 204 – SQL Injection
漏洞标题 CVE-2024-8877: Riello Netman 204 - SQL Injection 漏洞描述 The three endpoints /cgi-bin/db_datalog_w.cgi, /cgi-bin/db_eventlog_w.cgi, and /cgi-bin/db_multimetr_w.cgi are vu...
CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection
漏洞标题 CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection 漏洞描述 The wcfm_ajax_controller AJAX action of the WCFM Marketplace WordPress plugin...
CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting
漏洞标题 CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting 漏洞描述 The Abandoned Cart Lite for WooCommerce and Abandoned Cart Pro for WooCommer...
CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting
漏洞标题 CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting 漏洞描述 WordPress wpForo Forum plugin before 1.4.12 for WordPress allows unauthenticated reflec...
docker获取Let’s Encrypt永久免费SSL证书的方法_docker
在本篇文章里小编给大家分享了一篇关于docker获取Let's Encrypt永久免费SSL证书的方法,以后需要的朋友们可以参考下。 一、起因 官方的cerbot太烦了,不建议使用还不如野蛮生长的acme.sh,而这...
docker-compose快速搭建docker私有仓库的步骤_docker
这篇文章主要介绍了docker-compose快速搭建docker私有仓库的步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
CVE-2023-37999: HT Mega – Absolute Addons for Elementor <= 2.2.0 - Missing Authorization to Privilege Escalation
漏洞标题 CVE-2023-37999: HT Mega – Absolute Addons for Elementor <= 2.2.0 - Missing Authorization to Privilege Escalation 漏洞描述 The HT Mega plugin for WordPress is vulnerabl...
Tomcat8使用cronolog来进行Catalina.Out日志分割方法_Tomcat
今天通过本文给大家分享如何使用cronolog来分割catalina.out日志文件,对Tomcat Catalina.Out日志分割方法感兴趣的朋友跟随小编一起看看吧 背景 tomcat产生的catalina.out日志文件如果不进行分...
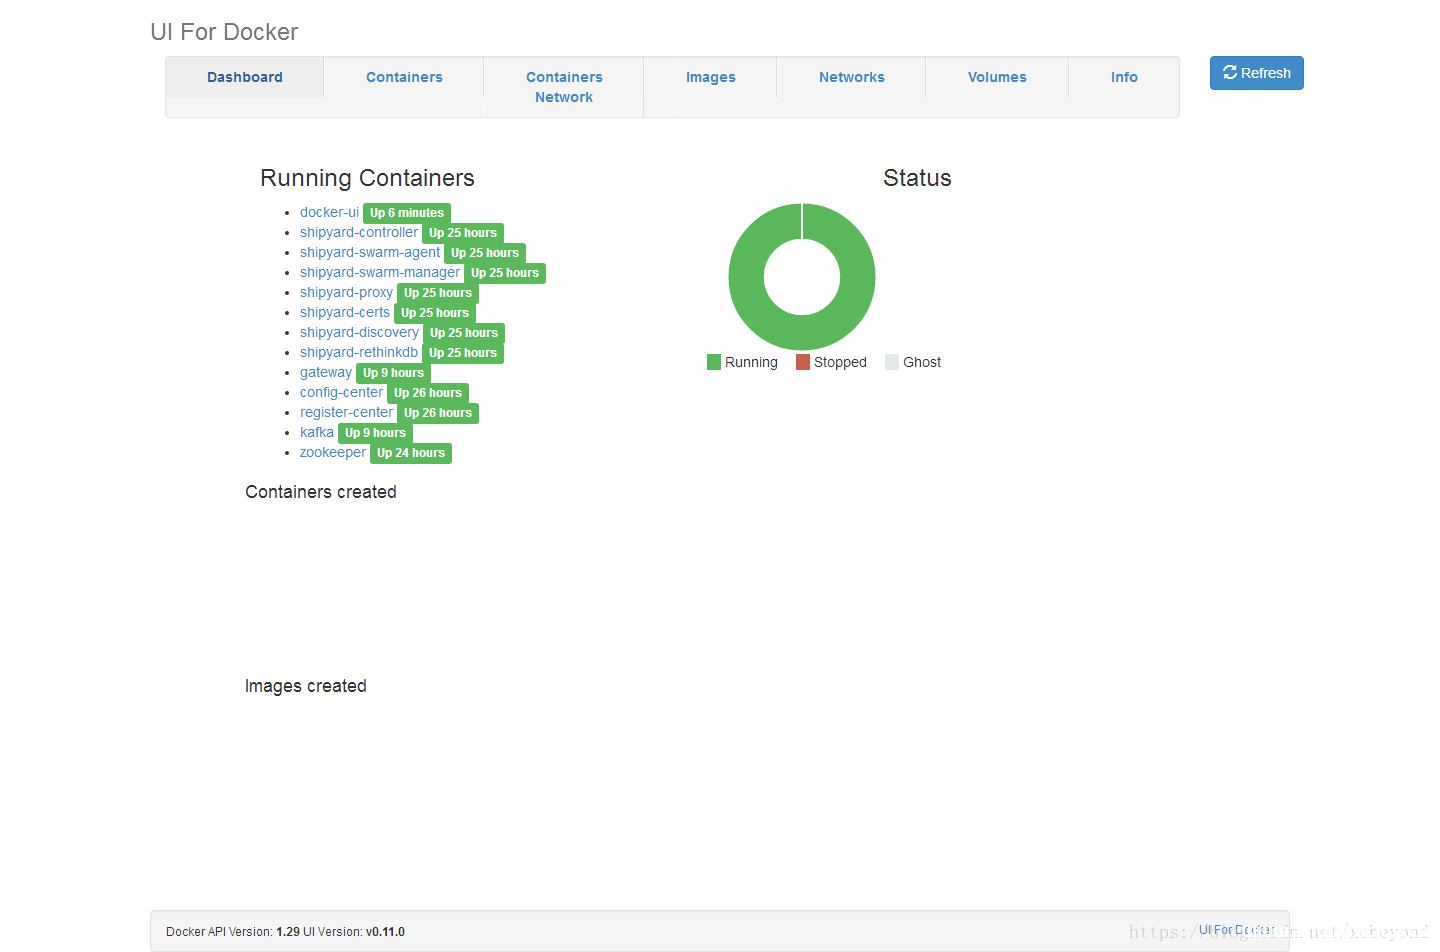
Docker可视化管理工具DockerUI的使用_docker
这篇文章主要介绍了Docker可视化管理工具DockerUI的使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1、Docker...
Docker可视化ui管理工具Portainer安装及使用解析_docker
这篇文章主要介绍了Docker可视化ui管理工具Portainer安装及使用解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 Portainer是一款优秀...
CVE-2022-28508: MantisBT < 2.25.2 - Cross-Site Scripting
漏洞标题 CVE-2022-28508: MantisBT < 2.25.2 - Cross-Site Scripting 漏洞描述 MantisBT before 2.25.2 contains a cross-site scripting vulnerability in browser_search_plugin.php. The...

