





CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion 漏洞描述 Patreon WordPress before version 1.7.0 is vulnerable to unauthenticated local f...
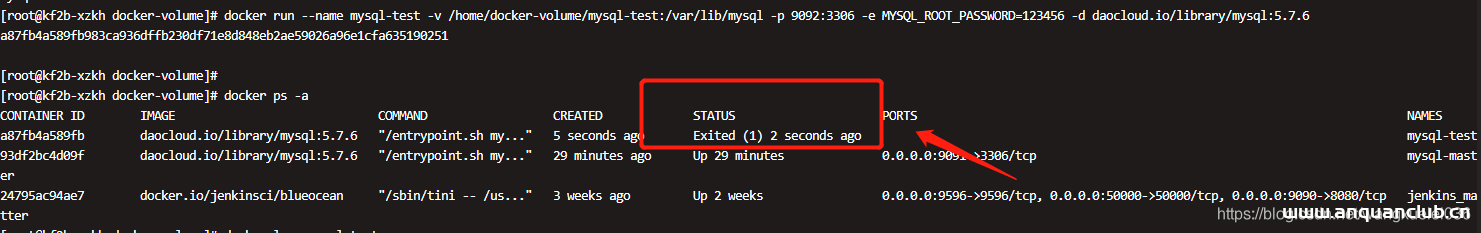
docker 查看容器日志命令的实现_docker
这篇文章主要介绍了docker 查看容器日志命令的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 为什么要看日志...
CVE-2023-6553: Worpress Backup Migration <= 1.3.7 - Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-6553: Worpress Backup Migration <= 1.3.7 - Unauthenticated Remote Code Execution 漏洞描述 The Backup Migration plugin for WordPress is vulnerable to Remote Cod...
Apache RocketMQ CVE-2023-33246 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-33246 远程代码执行漏洞 漏洞描述 Apache RocketMQ存在远程代码执行漏洞,此漏洞是由于对权限和用户输入校验不当导致的。 PoC代码 暂无
(CVE-2025-48827) vBulletin未认证API方法调用漏洞
漏洞标题 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 漏洞描述 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 PoC代码 暂无
Apache Tomcat CVE-2023-46589 请求走私漏洞
漏洞标题 Apache Tomcat CVE-2023-46589 请求走私漏洞 漏洞描述 Apache Tomcat存在请求走私漏洞,该漏洞是由于应用程序对chunck传输的异常数据缺乏验证导致的。 PoC代码 暂无
Apache Nifi 信息泄露漏洞(CVE-2024-56512)
漏洞标题 Apache Nifi 信息泄露漏洞(CVE-2024-56512) 漏洞描述 ApacheNiFi是一款用于提取、转换和加载数据的软件工具。NiFi通过内置处理器集成了许多不同的数据类型和文件格式。通过集成FTL、S...

Docker安装FastDFS的方法步骤_docker
这篇文章主要介绍了Docker安装FastDFS的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 拉取镜像 docker p...
CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting
漏洞标题 CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting 漏洞描述 The bws-testimonials plugin before 0.1.9 for WordPress has multiple XSS issues. PoC...
CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
CVE-2023-35156: XWiki >= 6.0-rc-1 – Cross-Site Scripting
漏洞标题 CVE-2023-35156: XWiki >= 6.0-rc-1 - Cross-Site Scripting 漏洞描述 XWiki Platform is a generic wiki platform offering runtime services for applications built on top of i...
Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
CVE-2017-18518: SMTP by BestWebSoft < 1.1.0 - Cross-Site Scripting
漏洞标题 CVE-2017-18518: SMTP by BestWebSoft < 1.1.0 - Cross-Site Scripting 漏洞描述 The bws-smtp plugin before 1.1.0 for WordPress has multiple XSS issues. PoC代码
CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
CVE-2024-0305: Ncast busiFacade – Remote Command Execution
漏洞标题 CVE-2024-0305: Ncast busiFacade - Remote Command Execution 漏洞描述 The Ncast Yingshi high-definition intelligent recording and playback system is a newly developed audio ...
CVE-2015-2196: WordPress Spider Calendar <=1.4.9 - SQL Injection
漏洞标题 CVE-2015-2196: WordPress Spider Calendar <=1.4.9 - SQL Injection 漏洞描述 WordPress Spider Calendar plugin through 1.4.9 is susceptible to SQL injection. An attacker ca...

