





CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect
漏洞标题 CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect 漏洞描述 The WPMobile.App plugin for WordPress is vulnerable to Open Redirect in all versions up to, and including...
通过idea打包项目到docker的操作方法_docker
这篇文章主要介绍了通过idea打包项目到docker的操作方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 很多小伙伴一直想知道...
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting
漏洞标题 CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting 漏洞描述 The Post Timeline WordPress plugin before version 2.2.6 contains a reflected cross...
CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution
漏洞标题 CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution 漏洞描述 In PostgreSQL 9.3 through 11.2, the "COPY TO/FROM PROGRAM" function allows superu...
CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting
漏洞标题 CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting 漏洞描述 WordPress Super Socializer plugin before 7.13.30 contains a reflected cross-site scr...
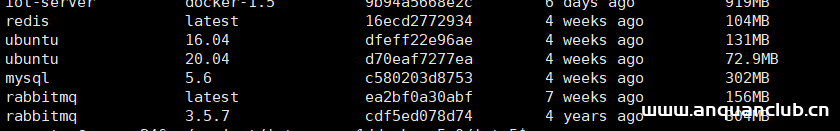
Docker 部署Mysql 服务和Redis 服务的方法_docker
这篇文章主要介绍了Docker 部署Mysql 服务和Redis 服务的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录Docker 部署Mysql 服务的方法下...

为什么 Nginx 比 Apache 更牛逼_nginx
为什么Nginx在处理高并发方面要优于httpd,我们先从两种web服务器的工作原理以及工作模式说起。对Nginx对比 Apache的相关知识感兴趣的朋友跟随小编一起看看吧 Nginx才短短几年,就拿下了Web服务...
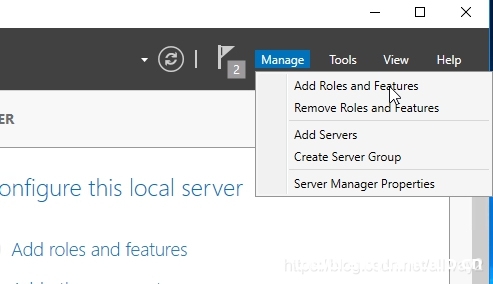
Windows Server 2016快速入门部署远程桌面服务的详细图文步骤_win服务器
这篇文章主要介绍了Windows Server 2016快速入门部署远程桌面服务的详细图文步骤,需要的朋友可以参考下 现在2016服务器比win2008与2012支持多站点https服务,下面安全小天地小编就为大家分享一...

运行中的docker容器端口映射如何修改详解_docker
这篇文章主要给大家介绍了关于运行中的docker容器端口映射如何修改的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起...
基于docker启动nginxssl配置_docker
这篇文章主要介绍了基于docker启动nginxssl配置,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 前提条件 一台云服务器(阿里云、腾讯云等...
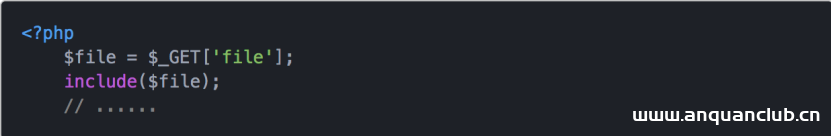
文件包含 & LFI-labs靶场
文件包含漏洞学习 好好学习,天天向上!!!! 知识与实践 Q:什么是文件包含?A:简单一句话,为了更好地使用代码的重用性,引入了文件包含函数,可以通过文件包含函数将文件包含进来,直接使...
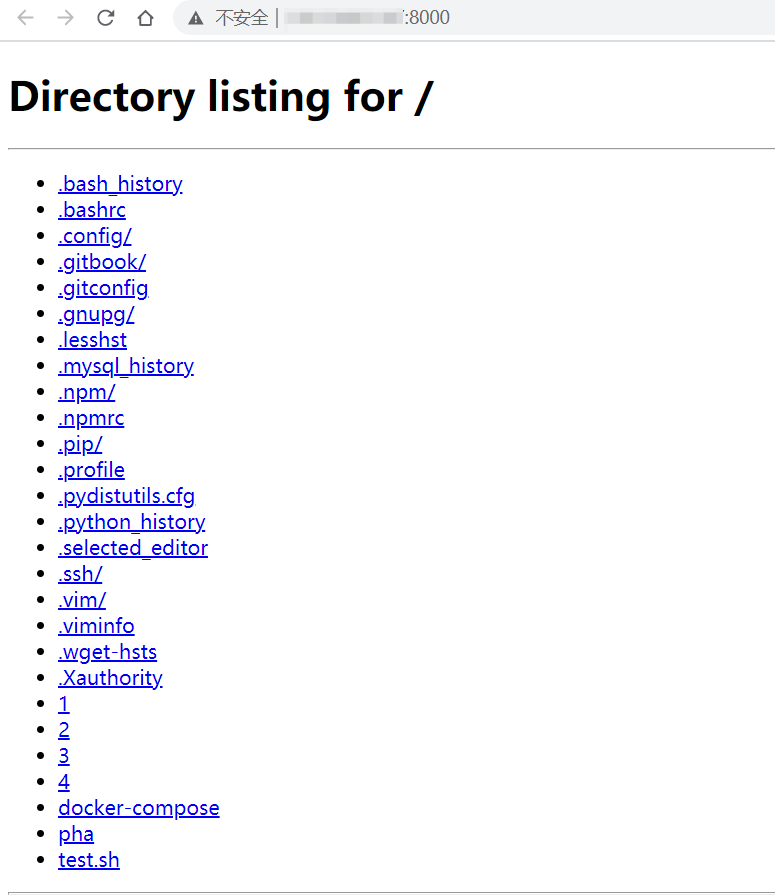
寻找python开启web服务中的宝藏
测试过程中,有时需要临时用python开启web服务,默认是允许目录浏览的,如果不及时关闭进程,可能会被窃取当前目录中的文件。 fofa(也可以尝试添加python2的服务器版本): ((server='SimpleHTTP/...
在CentOS启动时自动加载内核模块overlayfs操作_docker
这篇文章主要介绍了在CentOS启动时自动加载内核模块overlayfs操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在CentOS中自动加载内核模块,可以在/etc/sysconfig/modul...
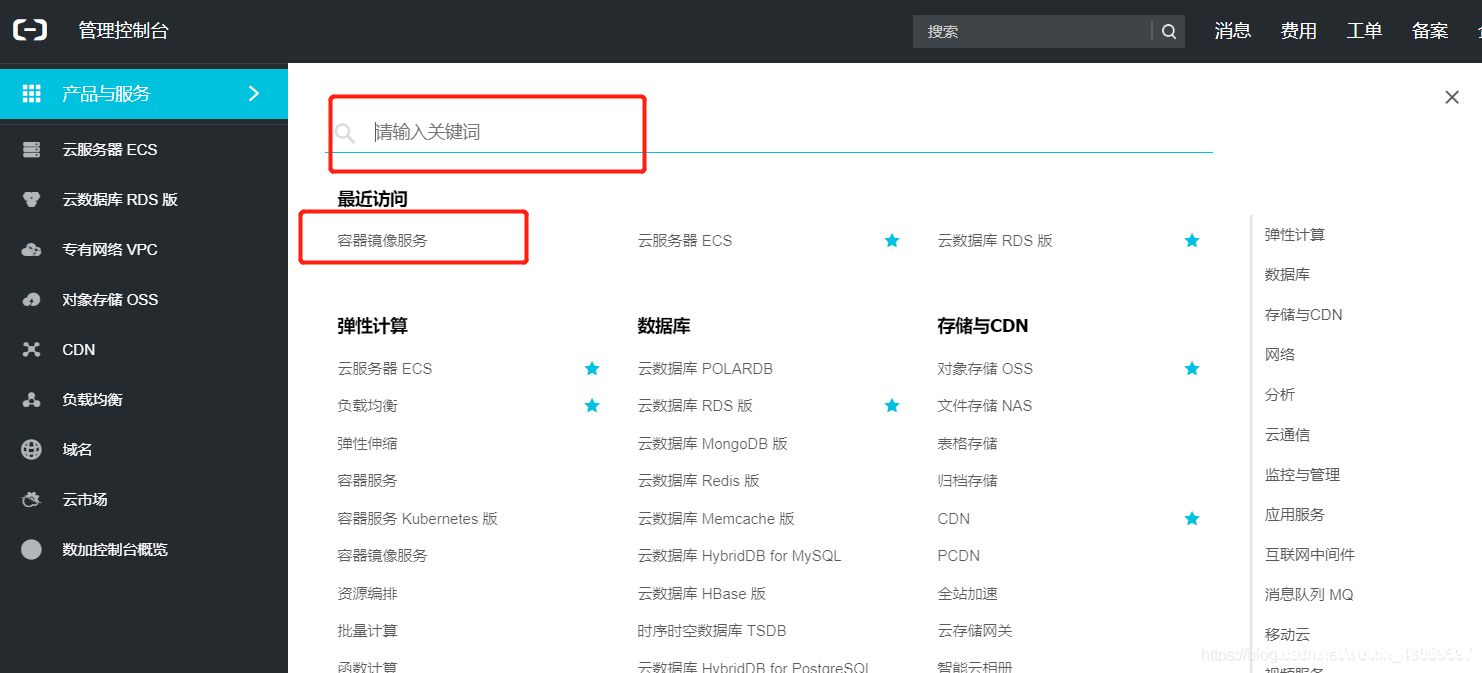
docker下载镜像太慢的解决方案_docker
这篇文章主要介绍了docker下载镜像太慢的解决方案,具体操作步骤很详细也很简单,有遇到相同问题但是不知道如何解决的同学可以尝试下 docker下载镜像卡死或太慢 找了网上很多方法,使用镜像中国...
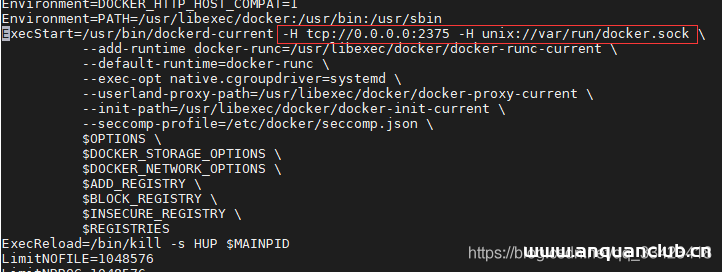
IDEA使用Docker插件远程部署项目到云服务器的方法步骤_docker
这篇文章主要介绍了IDEA使用Docker插件远程部署项目到云服务器的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...

