





CentOS 8设置自动更新的完整步骤_Linux
这篇文章主要给大家介绍了关于CentOS 8设置自动更新的完整步骤,文中通过示例代码介绍的非常详细,对大家学习或者使用CentOS 8具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 你可...
centos 6.9 升级glibc动态库的详细过程_Linux
glibc是gnu发布的libc库,即c运行库,glibc是linux系统中最底层的api,几乎其它任何运行库都会依赖于glibc。这篇文章主要介绍了centos 6.9 升级glibc动态库的详细过程,需要的朋友可以参考下 gli...
Linux下安装tomcat并部署网站(推荐)_Linux
这篇文章主要介绍了Linux下安装tomcat并部署网站,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 安装jdk: Oracle官方下载 http://www.oracle.com/technetwork/java...

linux文件目录管理命令整理总结_Linux
在本篇文章里小编给大家整理的是关于linux文件目录管理命令整理总结,需要的朋友们参考下。 touch命令 有两个功能:一是用于把已存在文件的时间标签更新为系统当前的时间(默认方式),它们的数...
从Centos7升级到Centos8的教程(图文详解)_Linux
这篇文章主要介绍了从Centos7升级到Centos8的教程,在升级之前需要配置备份,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友参考下吧 如果在正式环境升级,...
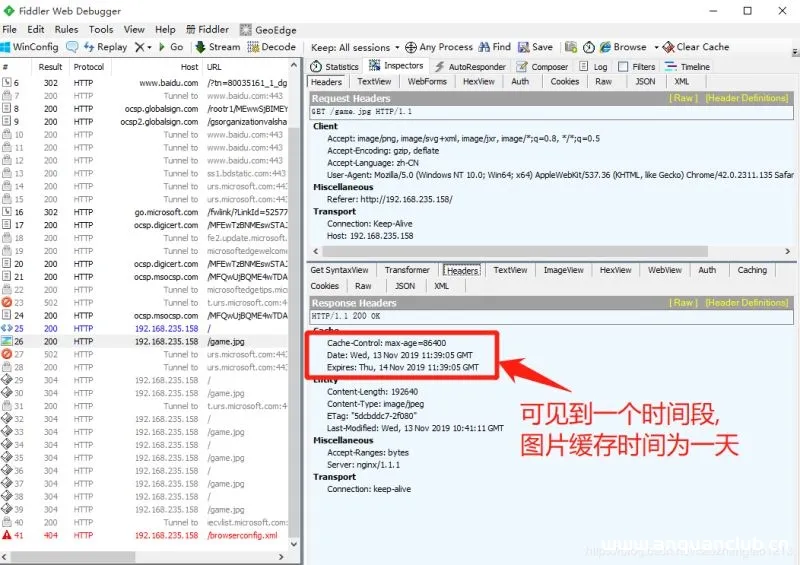
Nginx隐藏版本号与网页缓存时间的方法_nginx
这篇文章主要介绍了Nginx优化之隐藏版本号与网页缓存时间的方法,非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 Nginx优化---隐藏版本号与网页缓存时间 配置Nginx隐藏版本号 在生产环...
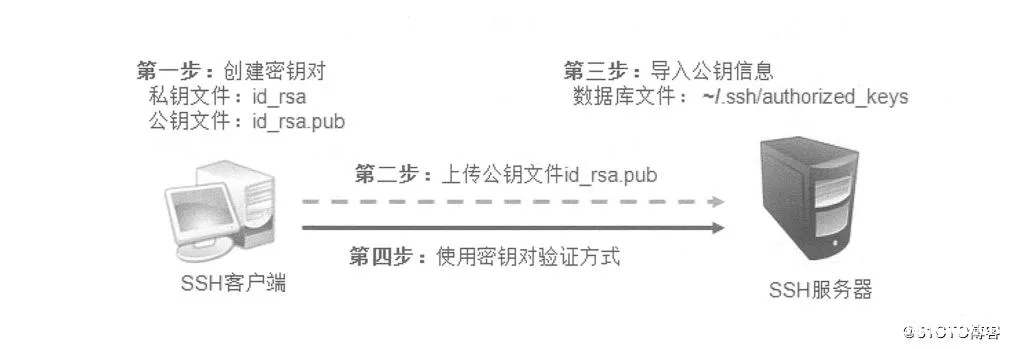
Centos 7.4中的远程访问控制的实现方法_Linux
这篇文章主要介绍了Centos 7.4中的远程访问控制的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、SSH...
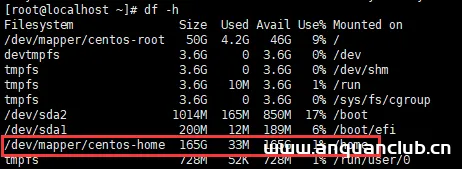
CentOS7 重新分配分区大小的实现方法_Linux
这篇文章主要介绍了CentOS7 重新分配分区大小的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 昨天帮人...
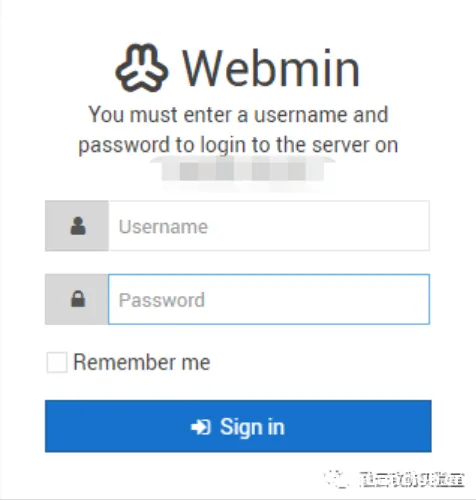
【】-webmin CVE-2019-15642
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
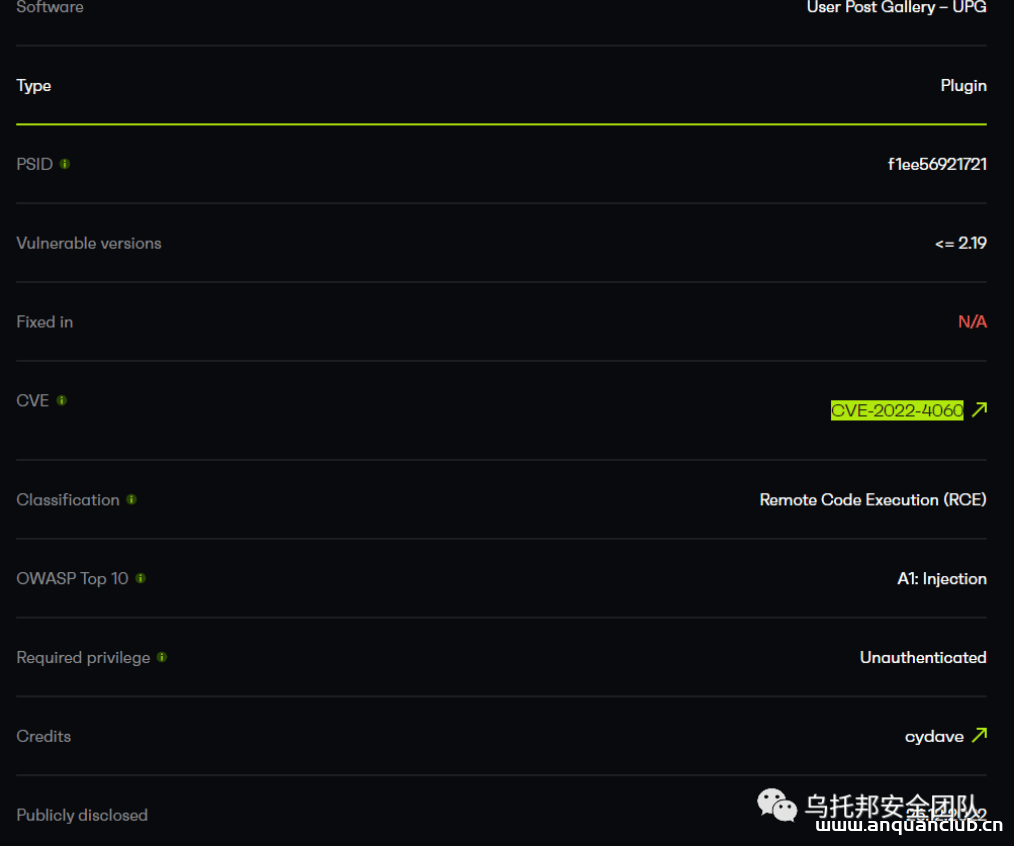
WordPress远程代码执行漏洞(CVE-2022-4060)
本文来自公众号:乌托邦安全团队原文地址:http://mp.weixin.qq.com/s/qfGzRS_8ZABYReqjmBG35g 0x00 概述 User Post Gallery – UPG是WordPress的插件,该插件存在远程命令执行漏洞,公开于2022...
-CVE-2022-0543 Redis Lua沙盒绕过命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2022-0543 Redis Lua沙盒绕过命令执行 Redis是一个广泛使用的缓存服务,但它也被用作消息代理。Redis嵌入了Lua编程语言作为...
-CVE-2022-29464-WSO2 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2022-29464-WSO2 任意文件上传漏洞 WSO2APIManager是一款可以旨在提供优秀的API管理功能的开源产品,能够实现API的创建、发布、生...
CVE-2022-22947 Spring Cloud Gateway RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22947 Spring Cloud Gateway RCE SpringCloudGateway提供了一个库,用于在SpringWebFlux之上构建API网关。在3.1.0和3.0.6之前...
畅捷CRM SQL注入+后台文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 畅捷CRM SQL注入+后台文件上传漏洞 畅捷CRM是面向小企业全力打造的简单、实用的客户关系管理应用!畅捷CRM帮助企业用好自己的客户资源、...
TamronOS IPTV系统 ping 任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 TamronOS IPTV系统 ping 任意命令执行漏洞 TamronOS IPTV/VOD系统是一套基于Linux内核开发的宽带运营商、酒店、学校直播点播一体解决方...
佑友防火墙 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 佑友防火墙 后台命令执行漏洞 佑友防火墙+路由,保障您的网络更安全更稳定。弥补传统路由器因内外人数增加带来的网络延迟和不稳定问题...

