





解决docker run 或者 docker restart 启动镜像就自动退出_docker
这篇文章主要介绍了解决docker run 或者 docker restart 启动镜像就自动退出的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 执行命令:docker run --name centos8 -d...

CVE-2021-31862: SysAid 20.4.74 – Cross-Site Scripting
漏洞标题 CVE-2021-31862: SysAid 20.4.74 - Cross-Site Scripting 漏洞描述 SysAid 20.4.74 contains a reflected cross-site scripting vulnerability via the KeepAlive.jsp stamp parameter...

谷歌揭露两个朝鲜黑客组织的网络攻击活动
谷歌威胁分析团队(TAG)近日发布了一份研究报告,称前不久发现了两个有国家背景的朝鲜黑客组织,他们在谷歌修复漏洞的前几周利用Chrome中的远程代码执行漏洞CVE-2022-0609实施了网络攻击。 这...
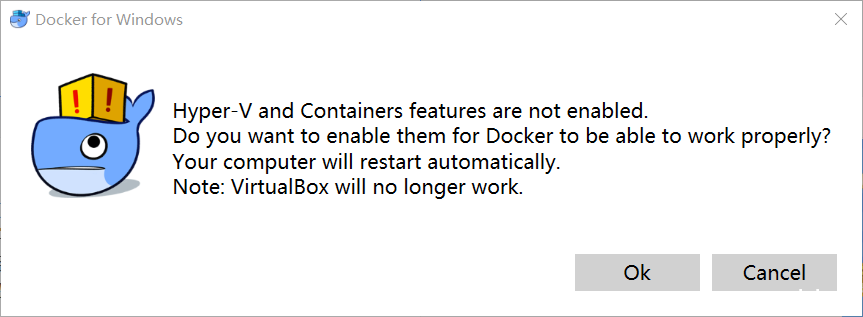
Docker for Windows 使用 VMware WorkStation的详细教程_VMware
这篇文章主要介绍了Docker for Windows 使用 VMware WorkStation,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一.前言二.安装Docker for W...
CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
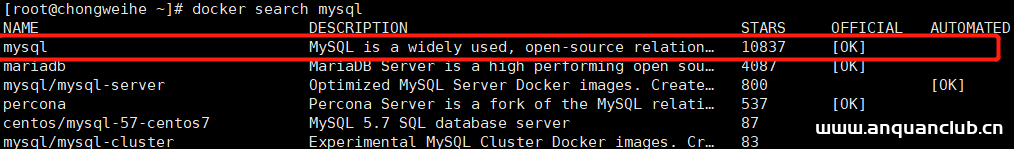
Docker部署mysql一主一从的操作方法_docker
这篇文章主要介绍了Docker部署mysql一主一从,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载镜像 选择MySQL镜像 docker search ...
CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
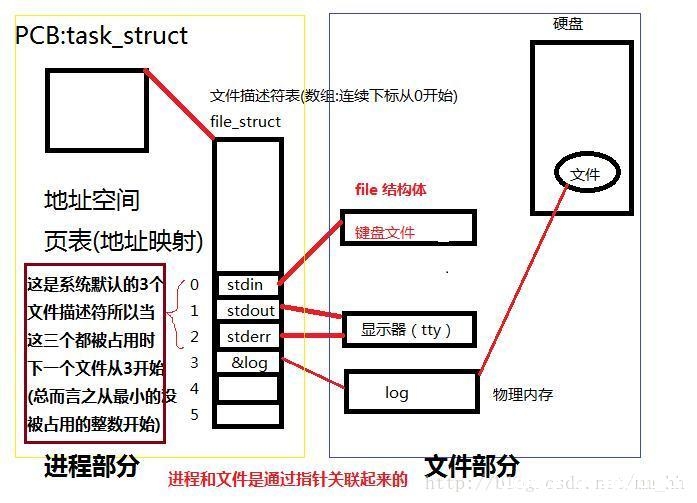
Linux的文件描述符、文件指针、索引节点详情_Linux
这篇文章主要对Linux的文件描述符、文件指针、索引节点详情介绍,感兴趣和需要的朋友可以参考下文 目录Linux--文件描述符、文件指针、索引节点一、Linux —— 文件描述符1、文件描述符 Fd2、系...
CVE-2023-28432: MinIO Cluster Deployment – Information Disclosure
漏洞标题 CVE-2023-28432: MinIO Cluster Deployment - Information Disclosure 漏洞描述 MinIO is susceptible to information disclosure. In a cluster deployment starting with RELEASE.20...
CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting 漏洞描述 Packagist prior to 1.2.11 contains a cross-site scripting vulnerability via microweber/microweber. Use...
同迅科技-神行者路由 / chkid 代码执行漏洞(CVE-2025-54322)
漏洞标题 同迅科技-神行者路由 / chkid 代码执行漏洞(CVE-2025-54322) 漏洞描述 Xspeeder SXZOS 系统在 2025-12-26 之前的版本中,vLogin.py 接口存在远程代码执行漏洞,攻击者可通过向 chkid...
CVE-2022-48197: Yahoo User Interface library (YUI2) TreeView v2.8.2 – Cross-Site Scripting
漏洞标题 CVE-2022-48197: Yahoo User Interface library (YUI2) TreeView v2.8.2 - Cross-Site Scripting 漏洞描述 Reflected cross-site scripting (XSS) exists in the TreeView of YUI2 thr...
docker内网搭建dns使用域名访问替代ip:port的操作_docker
这篇文章主要介绍了docker内网搭建dns使用域名访问替代ip:port的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 比如我内网有个jenkins,我如果要访问它我得牢牢记住它...
CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
k3d入门指南之在Docker中运行K3s的详细教程_docker
在本文中,我们将简单了解k3d,这是一款可让您在安装了Docker的任何地方运行一次性Kubernetes集群的工具,此外在本文中我们还将探讨在使用k3d中可能会出现的一切问题,感兴趣的朋友跟随小编一起...

