
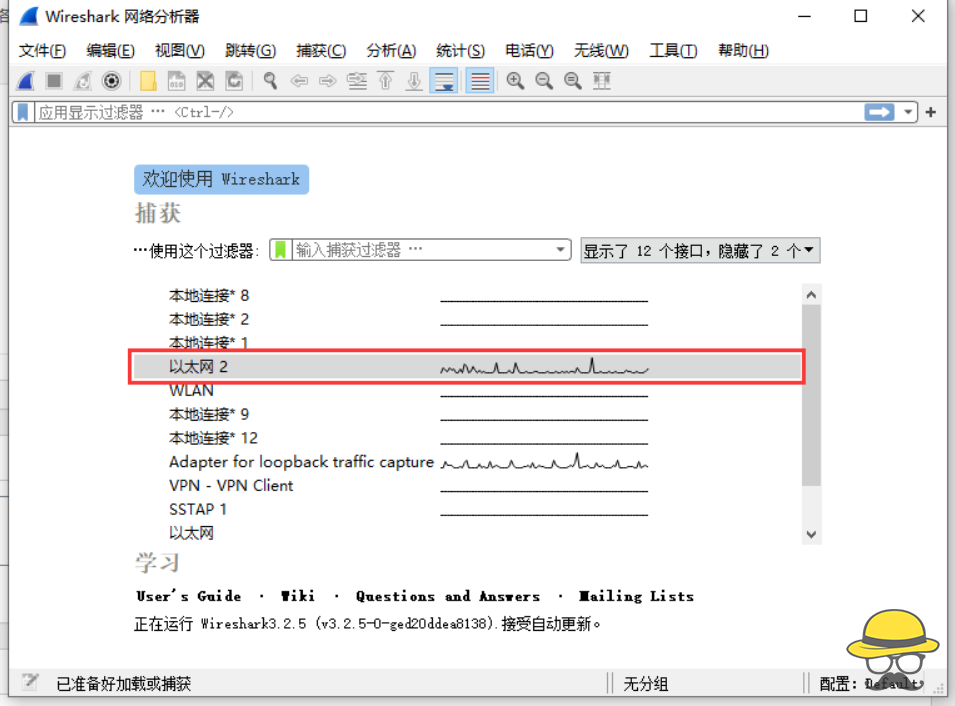
使用Wireshark抓包获取QQ好友的IP地址
介绍 很多人喜欢在互联网上装逼、口嗨,很多骗子在互联网上各种嚣张,通过这个教程可以很好的治一治这些人,本教程教大家如何通过Wireshark获取QQ好友的IP地址。 声明 本教程仅用于教育目的,请...

 2022年4月1日 18:36
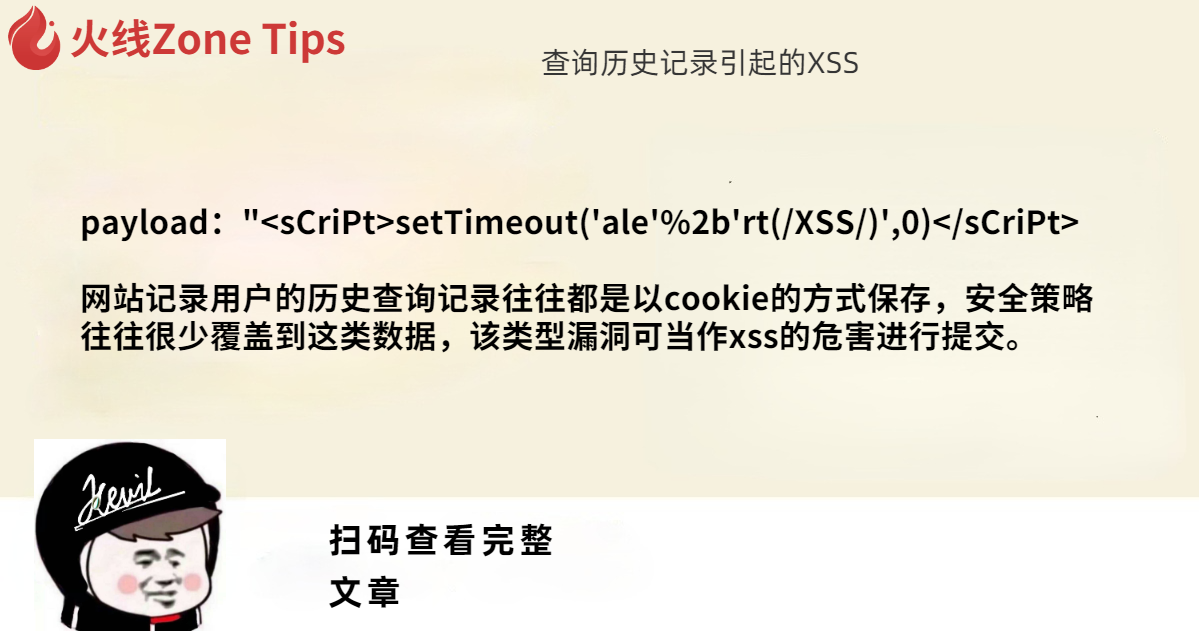
查询历史记录引起的XSS
payload:'<sCriPt>setTimeout('ale'%2b'rt(/XSS/)',0)</sCriPt> 网站记录用户的历史查询记录往往都是以cookie的方式保存,安全策略往往很少覆盖到这类数据,该类型漏洞可当作xss的...
 2022年3月10日 23:35
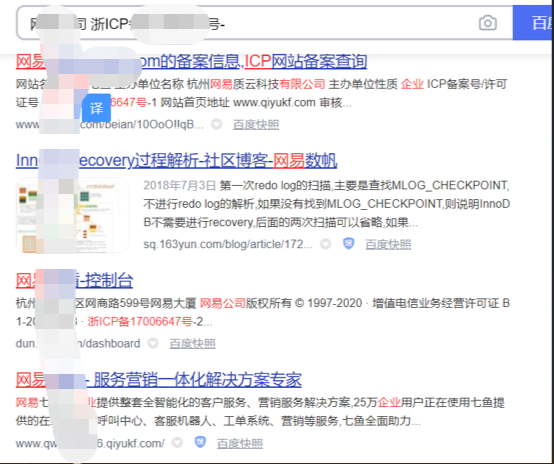
寻找试用平台挖掘后台漏洞
尝试寻找试用平台,这样可免费开通账号权限,免去登录认证,寻找更多后台存在的漏洞!搜关键字+免费试用、xxx技术支持或者直接搜备案信息,有大量免费试用平台的厂商: 申请试用权限后在后台用...
2022年3月10日 23:35
安服仔某渗透项目实战
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、漏洞挖掘 由于是做项目客户大大会直接将测试系统甩过来,所...
2022年3月10日 23:36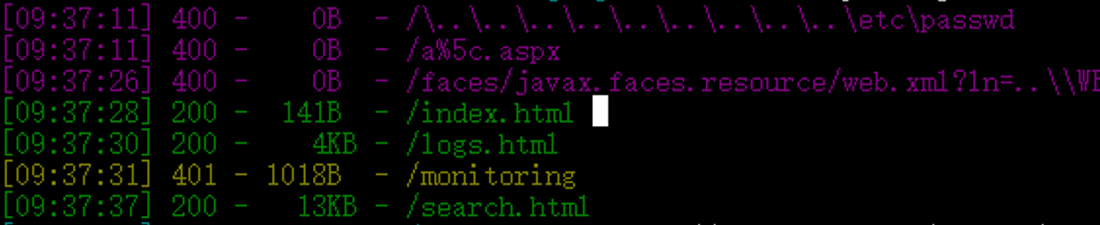
某src之报错页面导致的大量日志信息泄露
0x01 某天下午在看安全小天地资产时候发现了一个状态码为200,返回包却存在报错信息的报错界面。 由于漏洞已经修复,报错信息已经无,请自行脑补,大概就是报错出了一大堆东西,其中有个参数为...
2022年3月10日 23:36
xxe快速验证
有回显,用以下poc直接读取/etc/passwd: <?xml version='1.0'?> <!DOCTYPE foo [ <!ELEMENT foo (#ANY)> <!ENTITY xxe SYSTEM 'file:///etc/passwd'>]><foo>&am...
2022年3月10日 23:37大壮的信息源
自学成才的黑客(安全研究员)是从哪学到那些知识的? http://www.zhihu.com/question/23073812/answer/23563575 正如上面的乎友所说:现在获取信息的渠道越来越多,每天新增的技术文章早已超出...
2022年3月10日 23:34
dirsearch+ fuzzDicts 目录fuzz大法
最近在研究目录fuzz,有时候我们在扫描网站目录的时候常常只是对网站根目录进行了扫描,从而所发现的问题点不太全面,这里就跟大家分享下我的目录fuzz大法~~ 工具 1)dirsearch 常用的参数有 ...
2022年3月10日 23:34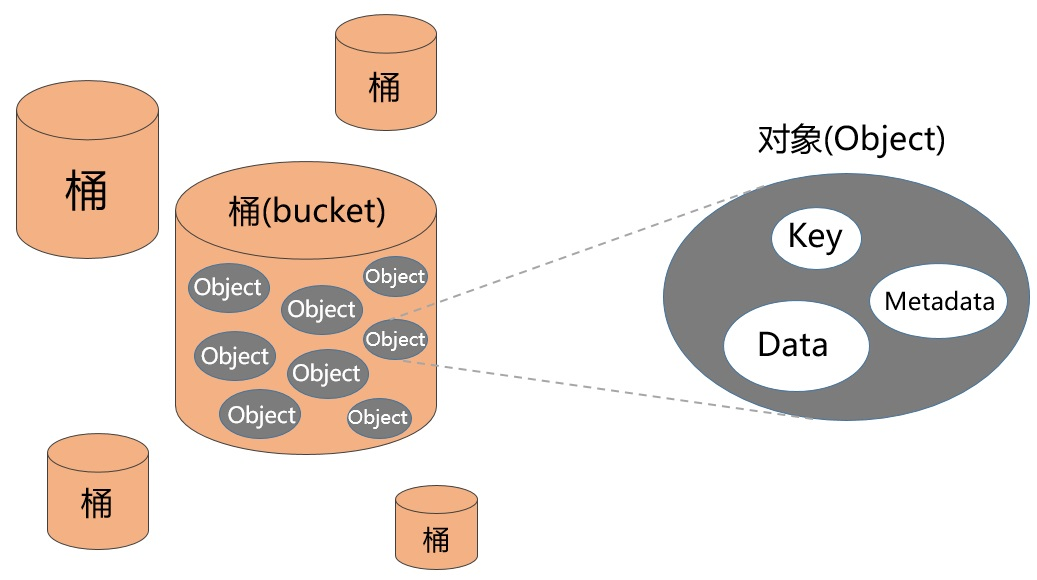
AWS S3 对象存储攻防
0x00 前言 对象存储(Object-Based Storage),也可以叫做面向对象的存储,现在也有不少厂商直接把它叫做云存储。 说到对象存储就不得不提 Amazon,Amazon S3 (Simple Storage Service) 简单存...
2022年3月10日 23:34
cors漏洞来袭–一次财大气粗的src主站两千两百元的捡漏
护网的时候闲的没事干,我这条咸鱼也开始挖某财大气粗的src 懒得找什么子域名,小程序app,先看主站,xray被动一开,就报有cors漏洞,这种漏洞想要有危害,就是要找一个敏感接口并且此接口正好...
2022年3月10日 23:30
web漏洞挖掘指南 -CSRF跨站请求伪造
web漏洞挖掘指南 CSRF跨站请求伪造 一、CSRF的漏洞原理以及攻击过程 顾名思义,CSRF跨站请求伪造是一种伪造受害者的请求以达成某种目的的攻击手法,本质上我将其理解为攻击者像操控木偶一样让受...
2022年3月10日 23:39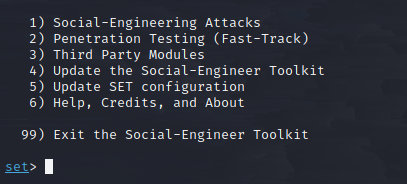
红队钓鱼攻击(1)–钓鱼网站介绍及kali利用setoolkit工具制作钓鱼网站
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 实验流程 实验环境:一台kali(为×××机 NAT模式) 一台物理机(靶机),要想外网访问,需要做内网穿透 ...
2022年12月4日 18:56SQL注入万能密码字典
SQL注入万能密码字典'or 'a'='a '.).or.('.a.'='.a or 1=1-- 'or 1=1-- a'or' 1=1-- 'or 1=1-- 'or.'a.'='a 'or'='a'='a 'or''=' 'or'='or' admin'or 1=1# admin'/* aaaa*/' 'or 1=1/* 'or 'a'=...
2022年4月21日 21:24
Wireshark快速还原Pcap包中的图片
继续上次说到的比武里面,有一道关于流量分析的题,如何通过Wireshark还原pcap包中的图片? 动图操作 请打开图片观看gif 图文教程 通常情况下,一般我们看到的图片都是网站上get请求获取的,因...
2022年5月8日 11:04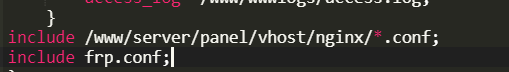
nginx解决多个端口映射80的配置
注意:俩个server服务要相对独立,这样就可以同时将服务1和服务2的端口映射到80端口了 server { listen 80; server_name xx.cn; #域名1 location / { proxy_pass http://x.x.x.x:9001; #域名1需...
2022年5月14日 21:09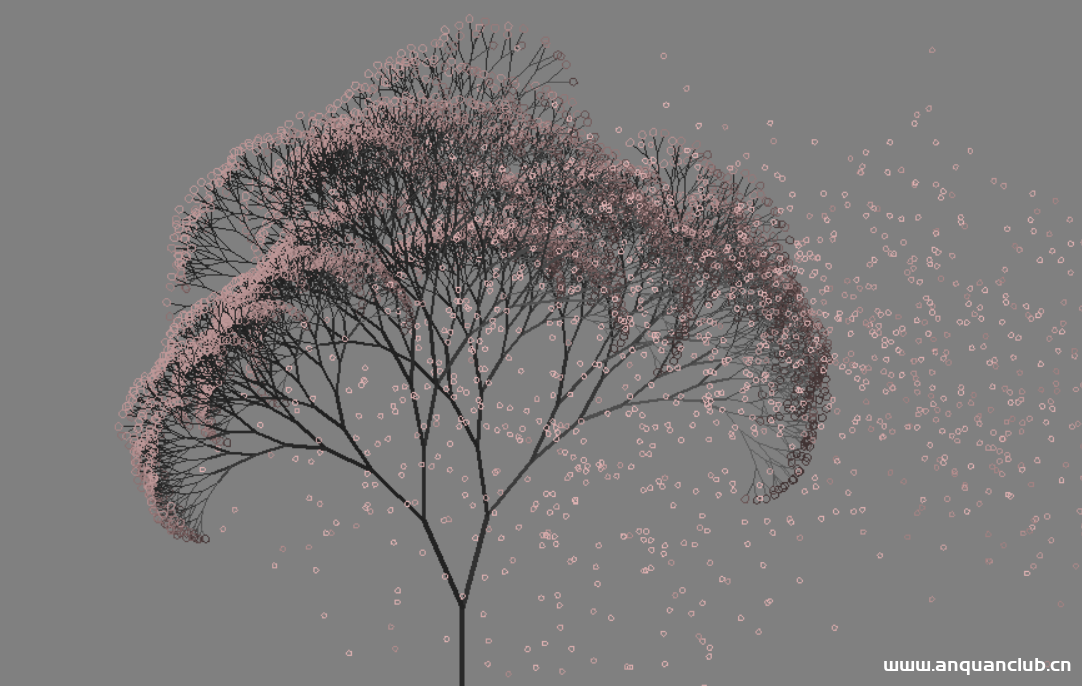
【代码分享】心情不好的时候,用 Python 画棵樱花树送给自己吧
画棵樱花树送给自己吧,代码也可以很浪漫不是吗。520刚刚过了,没有爱情,自己也要好好爱自己才对。 一. 绘制步骤 1. 环境安装 可以参考之前的博客: . 图片美化 之前没怎么用过 Python,就对别...
2023年1月13日 19:56
