
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
 2022年3月10日 23:37

平台某项目-服务器SSH密钥与日志和命令记录泄露
对于特殊的路径,我比较喜欢收集,然后批量扫子域名,来获取到敏感信息,在之前的渗透里面,机缘巧合下,拿到了一次最贵的信息泄露的漏洞 路径链接如下 /.bashrc 个人配置记录 /.ssh/authorized...
2022年3月10日 23:34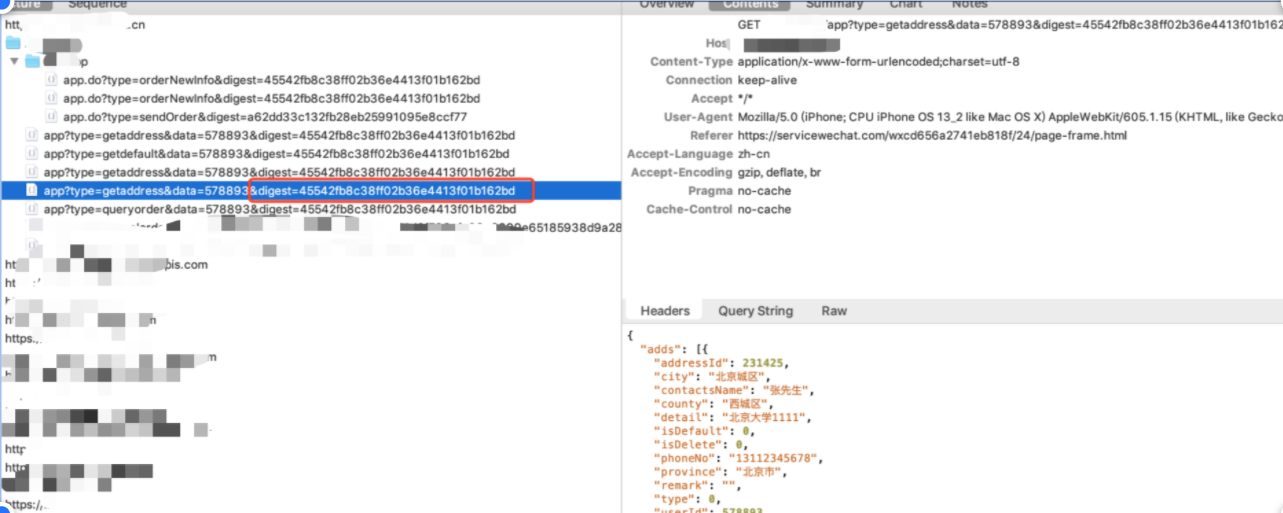
一次小程序端接口越权的分析
之前在挖一个src的时候,有一个资产是小程序 抓包如下 根据地址id查看收货地址 注意到请求里没有cookie,然后url里面这个digest字段比较奇怪,所有的接口都是根据这个参数鉴权的,一般不都应该...
2022年3月10日 23:34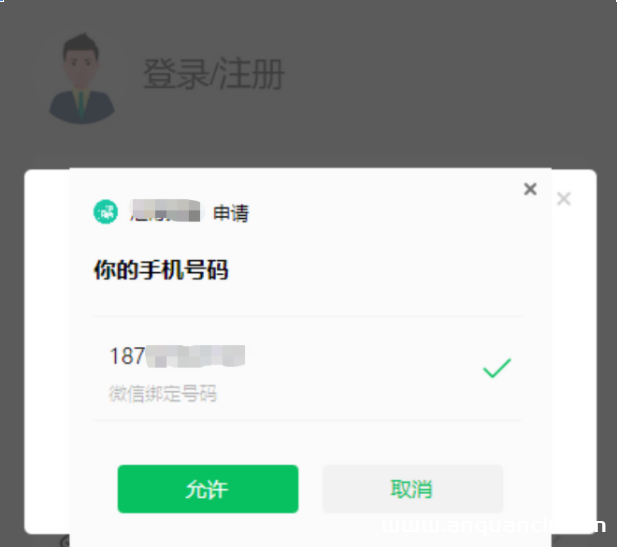
微信小程序SessionKey导致的任意手机号接管
如果小程序存在手机号快捷登录,首先需要获取微信用户绑定的手机号。先调用wx.login接口,由用户主动触发来获取手机号。微信小程序存在EncryptedData、SessionKey、IV来进行加密的机制,Encrypt...
2022年3月10日 23:34
一些tips
Add something like 127.0.0.1, localhost, 192.168.1.2, target.com or /admin, /console Client-IP: Connection: Contact: Forwarded: From: Host: Origin: Referer: True-Client-IP: X-Clien...
2022年3月10日 23:34
信息收集系列之指纹识别
0x01 前言 在渗透测试过程中,如何才能从大量的互联网资产中提取易受攻击的信息系统(例如VPN、邮服、CMS、OA、Shiro、Struts2等),逐渐成为信息收集中一个必不可少的环节。 0x2 工具调研 在线指...
2022年3月10日 23:34
对象存储桶配置不当可查看桶列表漏洞解析
对象存储桶配置不当可查看对象列表漏洞的成因是'网站所使用的对象存储桶访问权限为共有读而非私有',在弄清这个原因之前我们先分析一下对象存储桶的权限策略 这里我拿华为云的对象存储桶来说明 ...
2022年3月10日 23:32快捷方法利用gopher+redis未授权
Linux操作系统写入计划任务的操作为例,编写exp.sh: redis-cli -h $1 -p $2 config set dir /var/spool/cron/ redis-cli -h $1 -p $2 config set dbfilename root redis-cli -h $1 -p $2 set 1...
2022年3月10日 23:32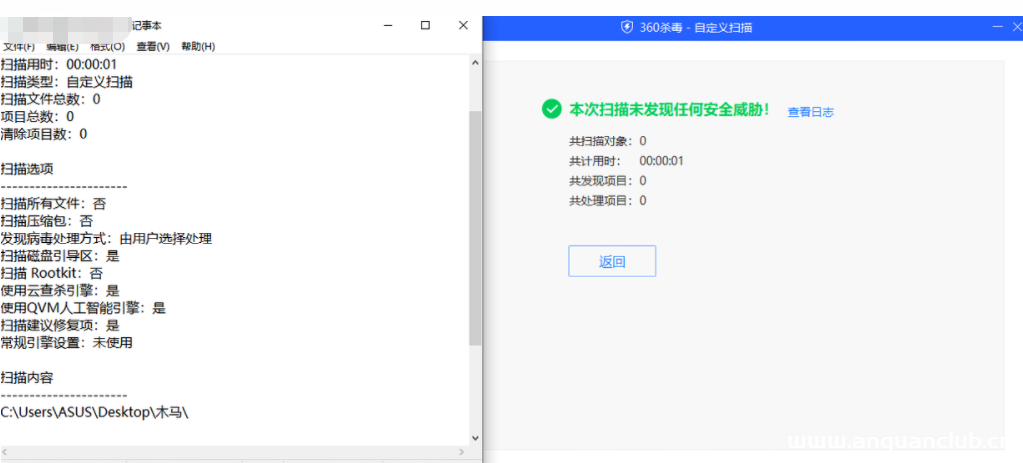
形而上学,不行退学的一句话
0x01 前言 文章写完了,绕过了360杀毒,绕过了火绒,绕过了电脑管家,总结了些简单的姿势,确是没骗过win10的防病毒,剩下的这部分是从Typora的历史记录里找的,,,已经没有想法再来一遍了,,...
2022年3月10日 23:32
信息收集新方式和遇到的奇葩漏洞
闲谈:距离上次发的作品已经过去十几天,在这十几天中,也没有停止步伐,也做了一些在找一些信息收集的新方式和新姿势。 补充上次信息收集的新方式: 横向收集:先对domain站进行收集 (1)微信...
2024年3月9日 10:51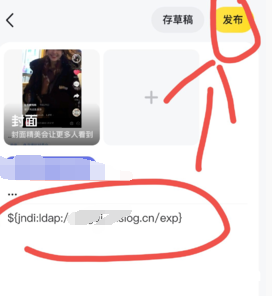
挖洞随手记1
挖洞之捡漏ssrf和log4j的小tips 以发帖为例(通俗易懂) 前言:挖洞要一步一步看,一步一步走 1:咱就是说,发帖 2:然后这个时候宝子们就可以看看有没有请求dnslog 成功(一般情况是没有的,dd...
2022年3月10日 23:30bugbounty技巧聚合20211011
漏洞报告 【Ubiquiti 344刀】link.cgi存在反射xss漏洞 http://hackerone.com/reports/802498 【Ubiquiti 950刀】services.cgi存在反射xss漏洞 http://hackerone.com/reports/331368 【Google】...
2022年4月1日 18:36
浅谈红队中的打点(连载第二篇)
0x00 前言 续接上文《浅谈红队中的外网信息收集(连载第一篇)》 本文将聊一聊红队中的打点。 受限于个人水平,文中难免会出现错误或者描述不当的地方,还望各位在评论处指出,望谅解。 0x01 打...
2022年3月10日 23:39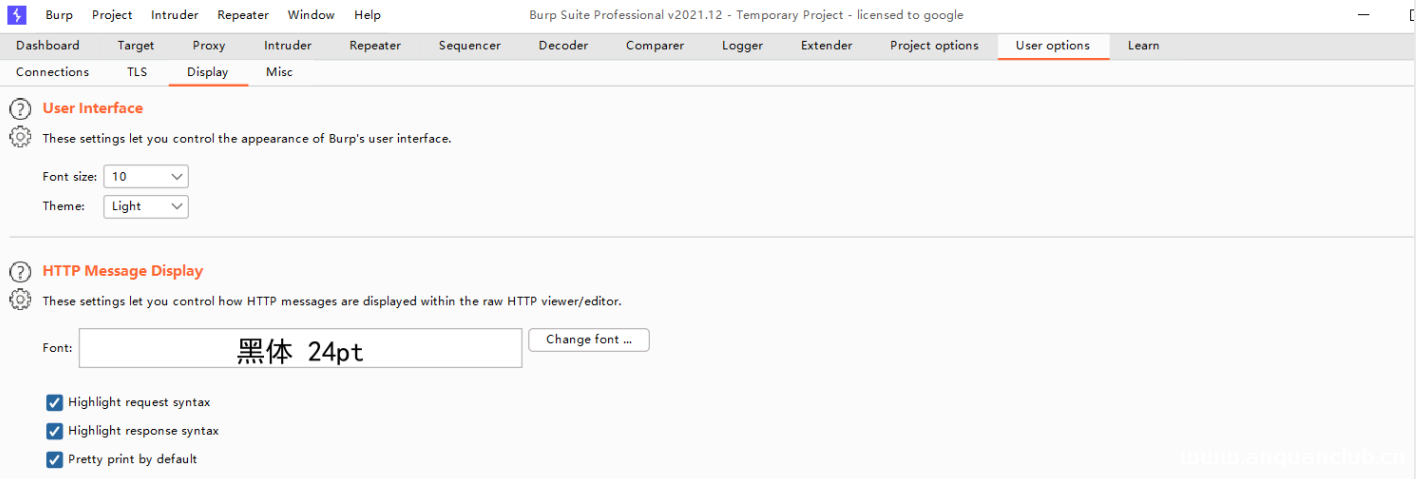
武装你的Burpsuite
武装我的Burpsuite 最近在我新的虚拟机上,安装了Burp 2021.12版本,顺便重新装一下一些插件,供我在挖掘SRC中可以更加方便,获取更多的信息。 解决光标错位 一般我拿到Burp必做的一件事就是把...
2022年3月10日 23:39bugbounty技巧聚合20220121
漏洞报告 【 TikTok】跨站脚本 (XSS) - 存储在 ads.tiktok.com 的文本字段中 http://hackerone.com/reports/1376961 【 Shopify】存储在 http://linkpop.com 的 XSS http://hackerone.com/repor...
2022年3月10日 23:39bugbounty技巧聚合20210819
漏洞报告 Glovo #1264805 Reflected XSS on delivery.glovoapp.com R3 #1125143 No DMARC record at cordacon.com MTN Group #925425 CVE-2018-6389 exploitation - using scripts loader UPchi...
2022年3月10日 23:29
