网站首页
知识论坛
资源分享
软件资源
工具分享
漏洞库
渗透巡航舱
今日时事
会员工具
高级IP溯源平台
Webshell Ai自动生成学习平台
APK 加固安全测试平台
EasyShell专区
发布
发布文章
创建话题
创建板块
发布帖子
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
网站首页
知识论坛
资源分享
软件资源
工具分享
漏洞库
渗透巡航舱
今日时事
会员工具
高级IP溯源平台
Webshell Ai自动生成学习平台
APK 加固安全测试平台
EasyShell专区
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
如有问题,请点击用户中心-工单管理进行反馈
不是每一次努力都会有收获,但每一次收获都必须努力才能得到。
渗透云记 - 官网 www.encenc.com
🔒 合规声明:本站所有内容、工具、教程仅限授权网络安全测试场景使用,严禁用于任何非法攻击、未经授权的系统渗透等违规违法行为。使用者需遵守《中华人民共和国网络安全法》及相关法律法规,因违规使用产生的一切法律责任,由使用者自行承担。
技术教程
第139页
排序
更新
发布
浏览
点赞
评论
收藏
售价
积分
销量
随机
更新
浏览
点赞
评论
一次XSS的绕过思路
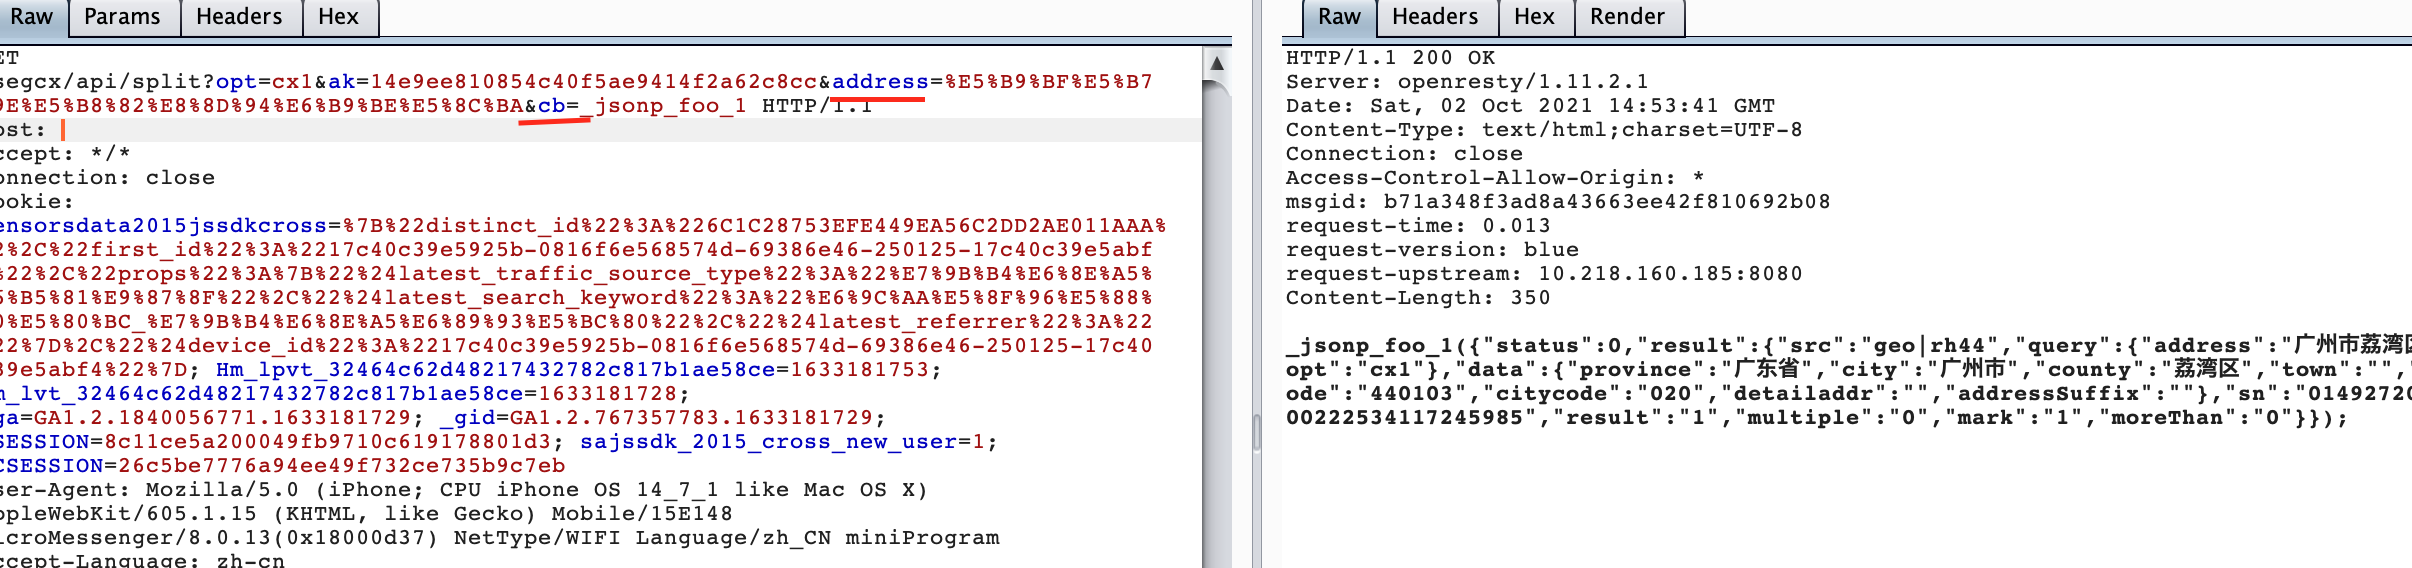
在最近的一次SRC打零工中,绕过了一个蛮有意思的xss防御 在上面的参数中address 可以插入<>,但不可以插入' ',会被\给反码成字符串 而cb参数就都可以插入 从我上面输入的字符串可以分析...
云记
2022年3月10日 23:39
0
5
0
上一页
1
…
137
138
139
跳转
福
×
福
×
‹
›
在手机上浏览此页面
登录
没有账号?立即注册
邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名或邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
使用社交账号登录即表示同意
用户协议
、
隐私声明
注册
已有账号,立即登录
设置用户名
邮箱
验证码
发送验证码
设置密码
邀请码(选填)
注册
已阅读并同意
用户协议
、
隐私声明
扫码登录
使用
其它方式登录
或
注册
扫码登录
扫码登录即表示同意
用户协议
、
隐私声明
百忙之中,打扰您一下~
不忘初心,携手共创!
福利加码,加量不加价!
限时加入初心赞助仅179元/年!续费专享八折,错过再无!