
白帽训练营-信息收集101
白帽训练营的第一个主题信息收集。在我们渗透测试/漏洞挖掘过程中,信息收集是一个相对比较重要的阶段,有助于我们扩大攻击面。 ?文章内容需登陆状态才能查看,没有安全小天地平台账号的用户请...
 2022年3月10日 23:35

Linux bzip2 命令的使用_Linux
这篇文章主要介绍了Linux bzip2 命令的使用,帮助大家更好的理解和使用Linux系统,感兴趣的朋友可以了解下 1.命令简介 bzip2 用来压缩和解压缩文件,是在 Linux 系统中经常使用的一个对文件进行...
2023年6月8日 21:23
信息收集系列之网站快照
0x01 前言 似乎有20天没更新信息收集系列文章,水一篇。在我们渗透/挖洞过程中,网站快照总能帮我们快速甄别有趣的资产。 市面上也有很多工具可以对网站进行截图,例如aquatone、EyeWitness、go...
2022年3月10日 23:32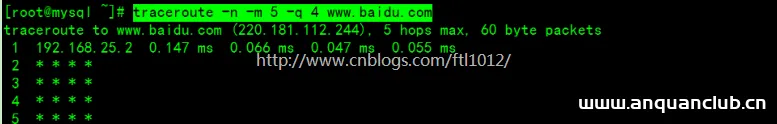
Linux traceroute命令使用详解_Linux
这篇文章主要介绍了Linux traceroute命令使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 traceroute我们...
2026年4月2日 11:45
bugbounty技巧聚合20210809
漏洞报告 Shopify 【50000刀】#1087489 Github access token exposure 今日最佳:这哥们在GitHub上发现Shopify员工开发的一个Electron应用,里面有Github access token,可以用于访问Shopify的g...
2022年3月10日 23:35总结Docker不适合部署数据库的7大原因_docker
在本篇文章里小编给大家整理一篇关于Docker不适合部署数据库的7大原因,有兴趣的朋友们可以参考学习下。 近2年Docker非常的火热,各位开发者恨不得把所有的应用、软件都部署在Docker容器中,但...
2022年11月3日 21:55linux实现猜数字小游戏源码_Linux
这篇文章主要为大家详细介绍了linux实现猜数字小游戏源码,文中示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 一个简单的linux猜数字小游戏源码 游戏规则: 猜数...
2024年2月8日 20:46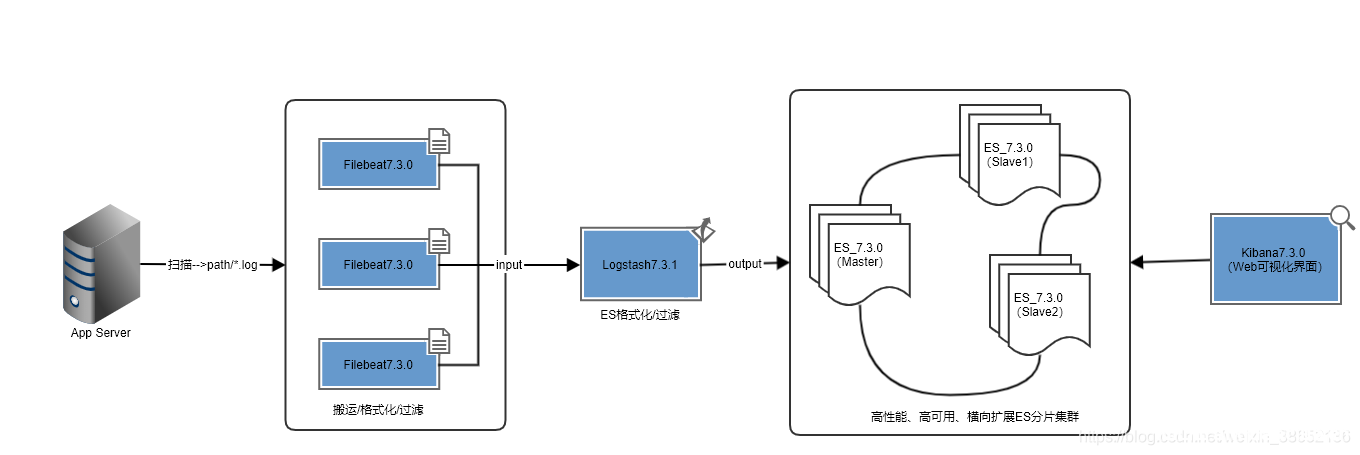
Docker部署ELK7.3.0日志收集服务最佳实践_docker
这篇文章主要介绍了Docker部署ELK7.3.0日志收集服务最佳实践,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 写在...
2023年4月1日 15:50docker安装redmine步骤_docker
在本篇文章里小编给大家整理的是关于docker安装redmine步骤和相关代码,需要的朋友们学习下。 下载镜像 (可选步骤, 略过时会在第3,4步中自动安装) docker pull docker.io/sameersbn/redmine doc...
2024年6月9日 20:56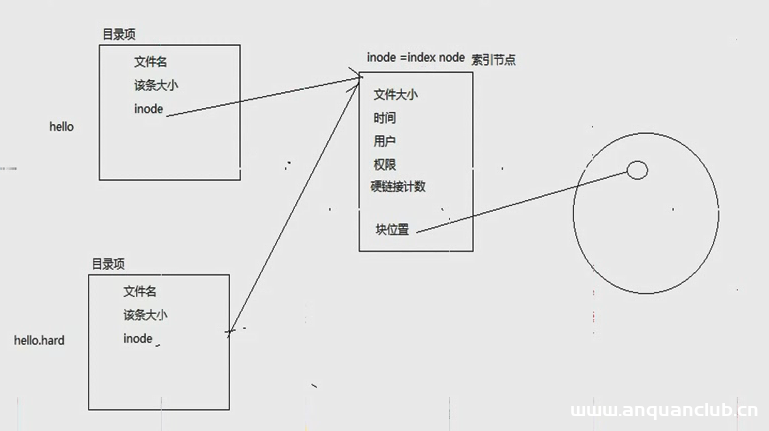
Linux中stat函数和stat命令使用详解_Linux
这篇文章主要介绍了Linux中stat函数和stat命令使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 stat函数和...
2023年9月17日 21:27
雷池waf社区版命令执行绕过
1.命令执行whoami回显 2.构造不影响解析的poc whoami 方法1 $1: wh$1oami 方法2 /;+`符号: /;w`saldkj2190`ho`12wsa2`am`foj11`i cat /etc/passwd 方法一 通配符、垃圾字符1: /;cat+/et?/pas...

 2024年4月13日 22:50
VMware workstation16 中Centos7下MySQL8.0安装过程及Navicat远程连接_VMware
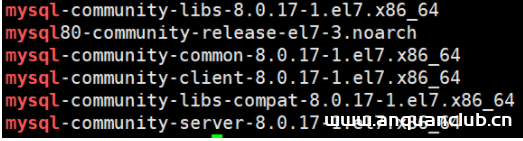
这篇文章主要介绍了VMware workstation16 中Centos7下MySQL8.0安装过程及Navicat远程连接,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一...
2022年6月15日 09:12在 Linux 系统中手动滚动日志的方法_Linux
使用 logrotate 命令可以手动执行日志滚动的操作。本文将要介绍的就是手动进行日志滚动的方法,通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友参考...
2024年2月27日 21:29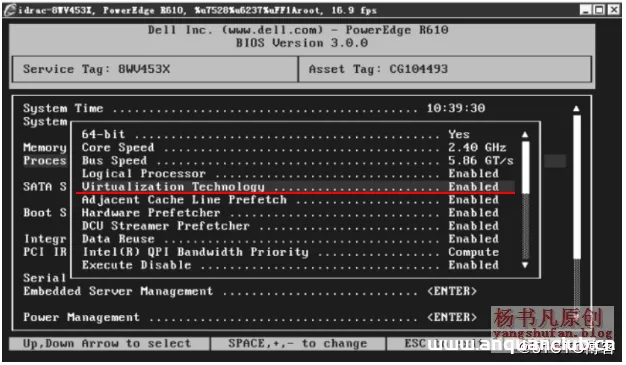
在CentOS7搭建KVM虚拟化平台(三种方式)_Kvm
这篇文章主要介绍了在CentOS7搭建KVM虚拟化平台(三种方式),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 KVM 全...
2026年8月21日 11:45bugbounty技巧聚合20211222
漏洞报告 【Judge.me】 Log4j RCE http://hackerone.com/reports/1427589 【Acronis 】通过日志文件泄露管理员密码 http://hackerone.com/reports/1121972 挖洞技巧 进程注入 http://www.netero...
2022年3月10日 23:33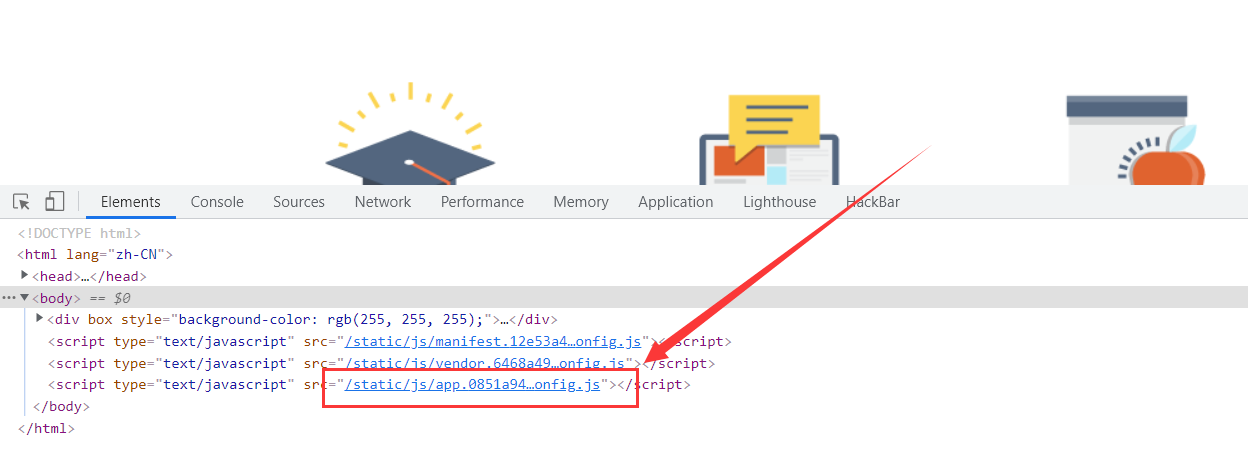
一次有意思的js未授权访问
前言: 今天分享的这个漏洞是在某项目中挖到的,当时这个漏洞点很多师傅也发现了,也在弄,只是我误打误撞先一步把数据包构造出来拿到了数据,最后拿到了赏金。所以感觉这洞的数据包构造还是有...
2022年3月10日 23:34
