

linux中$符号的基础用法总结_Linux
这篇文章主要给大家介绍了关于linux中$符号的基础用法,文中通过示例代码介绍的非常详细,对大家学习或者使用linux系统具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 linux使用版...
 2026年10月25日 11:45
Linux服务器上安装Python3的两种方式_Linux
这篇文章主要介绍了Linux服务器上安装Python3,本文通过两种方式给大家详解,需要的朋友可以参考下 第一种方式 阿里云、百度云服务器可用!!! yum install python3 第二种方式 1.下载python3.6...
2026年10月26日 11:45
基于cobbler 实现自动安装linux系统_Linux
这篇文章主要介绍了cobbler 自动安装linux系统的教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1.安装个组件 yum install epel-rpm-macros.noarch -y #安装epe...
2026年10月27日 11:46
xshell 远程登陆CentOS7 免密登陆的思路详解_Linux
这篇文章主要介绍了xshell 远程登陆CentOS7 免密登陆的思路,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 首先说一下大体的思路: 1. 以密码登陆CentOS系统 2. 配...
2026年10月28日 11:45详解如何在Linux上一次性批量重命名一组文件_Linux
这篇文章主要介绍了详解如何在Linux上一次性批量重命名一组文件,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在...
2026年10月29日 11:46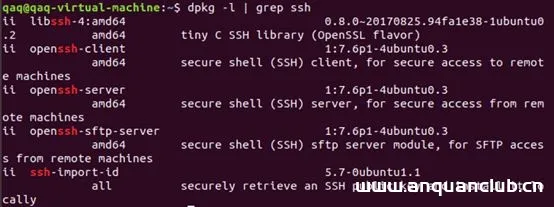
Linux配置SSH和Xshell连接服务器的教程(图解)_Linux
这篇文章主要介绍了Linux配置SSH和Xshell连接服务器的教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 >>>>>Ubuntu安装和配置ssh教程 SS...
2026年10月30日 11:45
Windows CVE-2019-0708 远程桌面代码执行问题_win服务器
这篇文章主要介绍了Windows CVE-2019-0708 远程桌面代码执行漏洞复现问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、漏洞说明 2019年5月15日微软发布安全补...
2022年6月15日 12:42
Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现_Linux
这篇文章主要介绍了Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现,需要的朋友可以参考下 目录一、漏洞描述二、漏洞影响版本三、漏洞环境搭建四、漏洞复现五、漏洞防御一、漏洞描述 该...
2022年6月15日 12:46
Win11桌面右键菜单栏怎么回到Win10的样子(直接命令执行便可完成,简单快捷)
很多小伙伴在用Win11的时候都有因为它的右键菜单栏所苦恼吧。 每次在解压一个文件的时候都要多点击一下 “显示更多选项” 才可以出现完整的菜单栏, 在我的电脑文件夹当中也需要点击 “显示更多...

 2022年8月17日 12:15
(白嫖版)burp插件 验证码识别xp_CAPTCHA
前言 关于验证码验证方面,每次跑包都会很麻烦,通过这个脚本,基本可以解决验证码识别问题,不过滑块那种的,暂时还没有找到合适的,有了会进一步分享,欢迎大家又好用的工具,可以互相分享分...
2023年1月13日 19:47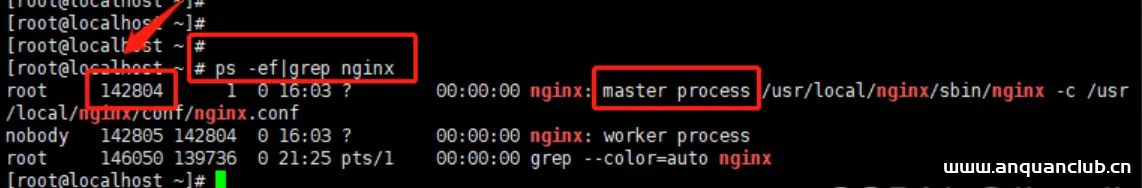
Linux中nginx如何重启、启动与停止/设置开机自启动
解决nginx报错: [warn] conflicting server name “localhost“ on 0.0.0.0:80, ignored 一、启动 /usr/local/nginx/sbin/nginx -c /usr/local/nginx/conf/nginx.conf 启动代码格式:nginx安装...
2023年1月13日 19:45解决nginx报错: [warn] conflicting server name “localhost“ on 0.0.0.0:80, ignored
分析原因 修改nginx配置参数后,使用nginx -t检查配置. 提示successfull后就可以使用 nginx -s reload来重新加载配置 我配置的过程中遇到这样的问题,就是绑定了主机名后,重新加载配置时会出现...
2022年9月17日 10:59拯救xmlrpc.php让WordPress瘫痪的的六种办法
我们都知道xmlrpc.php文件位于网站根目录下,其实我对这个文件一直没有放在心上,认为我的网站放在了阿里云,又加了服务器安全防护,况且WP团队早就解决了漏洞,不过确实存在一种另类的wordpres...
2022年9月18日 10:51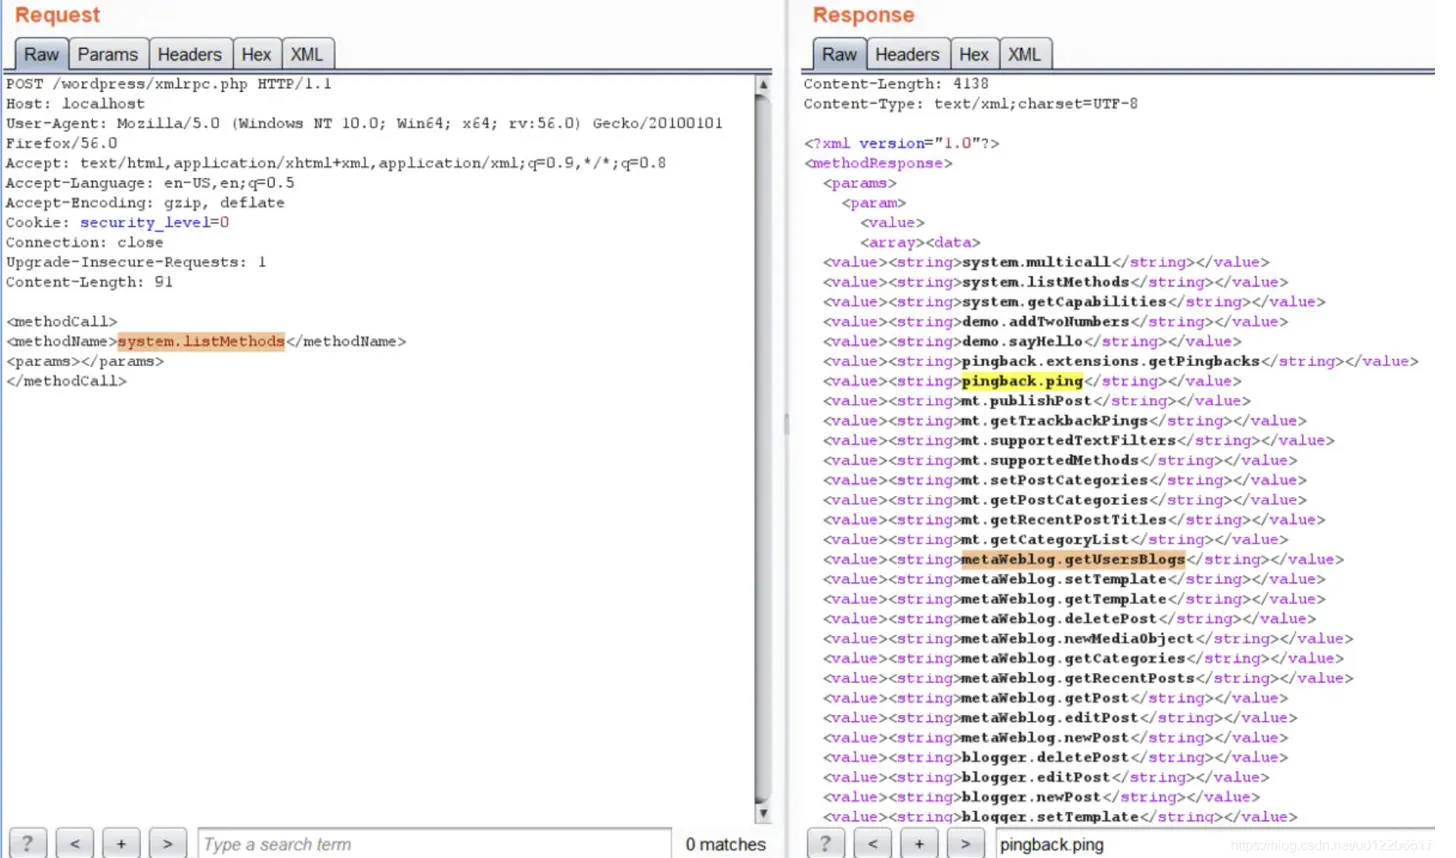
xmlrpc.php 漏洞利用
WordPress采用了XML-RPC接口.并且通过内置函数WordPress API实现了该接口内容。 所以,你可要通过客户端来管理Wordpress。 通过使用WordPress XML-RPC, 你可以使用业界流行博客客户端Weblog Cli...
2023年1月13日 19:44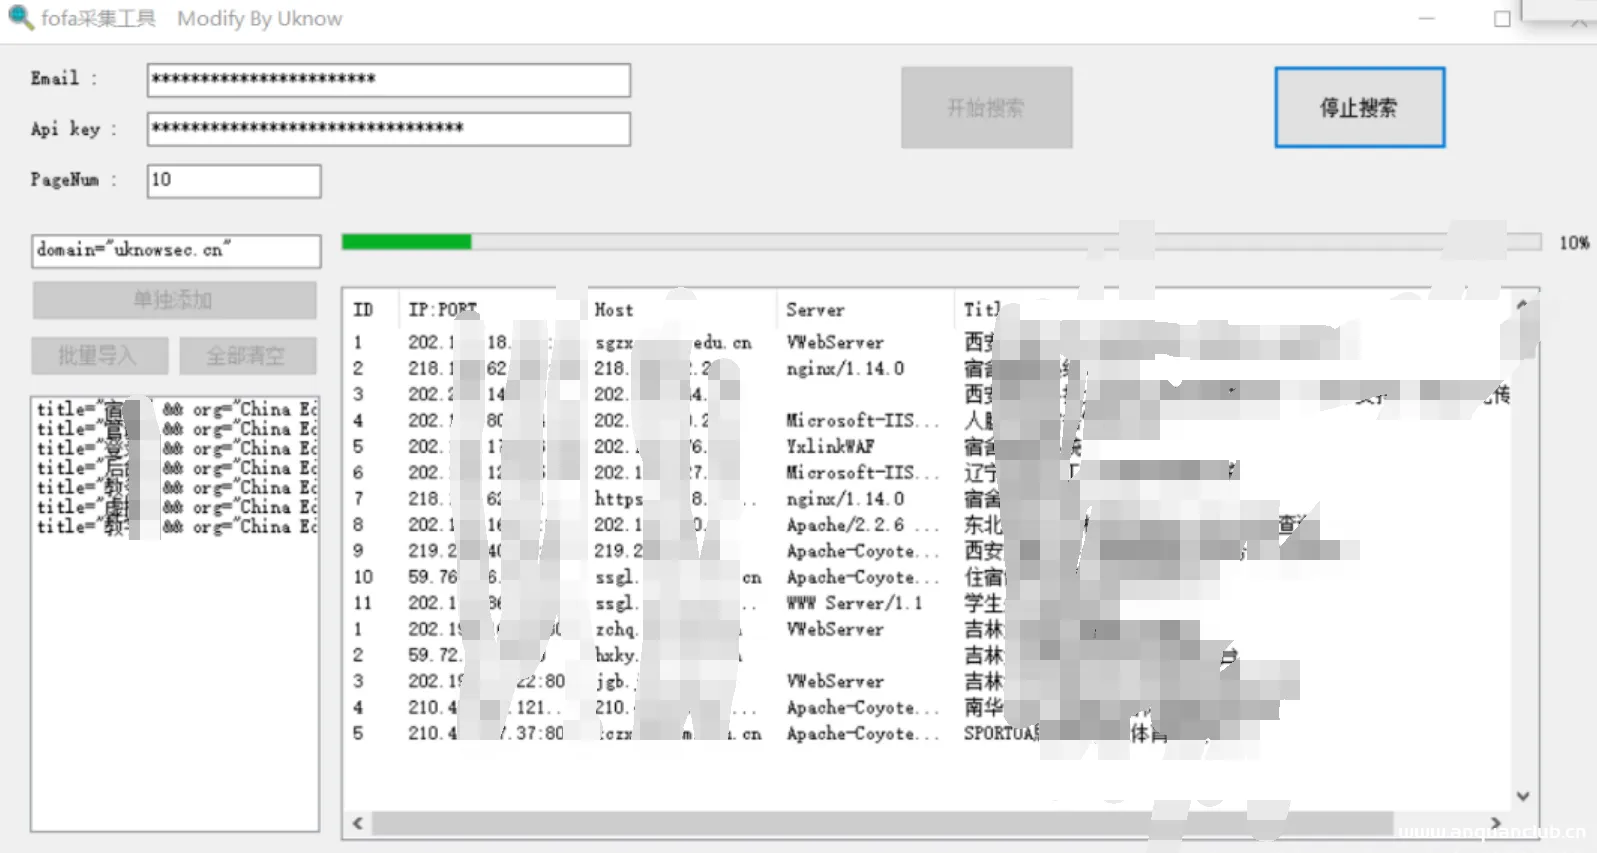
自动化批量挖掘漏洞(edu)
本文摘抄自大佬:Y7ii的优秀文章原文地址:http://blog.csdn.net/m0_46736332/article/details/118888256感谢大佬辛苦劳作,分享不易,记得打开CSDN关注Y7ii,期待大佬新作。 自动化批量挖漏洞 ...
2023年3月29日 11:41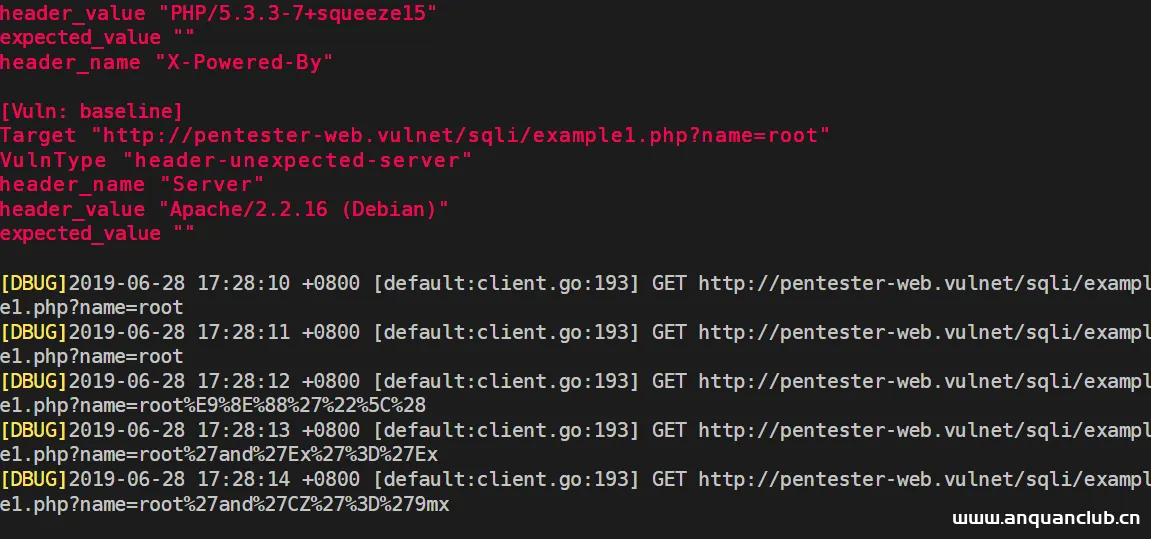
Xray简单使用
概述 Xray是一款功能强大的安全评估工具,支持主动、被动多中扫描方式,支持常见web漏洞的自动化测试,可以灵活定义POC,功能丰富,调用简单,支持多种操作系统 官网:http://docs.xray.cool xr...
2023年1月13日 19:42
