
排序

[GYCTF2020]Blacklist -堆叠查询- buu刷题笔记
启动挑战项目,发现前端界面显示Black list is so weak for you,isn’t it 随便输入几个关键词试试:select,他爆出来所有的黑名单关键词,本来还想fuzz跑一下的 return preg_match('/set|prepa...

 2022年4月27日 17:23
[第一章 web入门]常见的搜集 – buu刷题笔记
BUUCTF:[第一章 web入门]常见的搜集 比起那些需要技巧的ctf赛题,还是感觉这种信息收集吸引人 寻找有用的信息 首先看了一下源码貌似没发现什么有价值的东西然后顾名思义估计是要在站点的路径中...
2022年4月27日 19:01[第一章 web入门]粗心的小李 – buu刷题笔记
打开题目就告诉我们是git泄露,那没办法,我们就查询git备份下载呗 GitHack的下载安装 下载地址:http://github.com/lijiejie/GitHack在GitHub上下载源码的压缩包后解压即可使用 需要使用python...
2022年4月27日 19:20[第一章 web入门]SQL注入-1 – buu刷题笔记
打开题目,只有一段文字,不过既然题目是sql注入,而且链接上面也有参数,直接注就完了 http://bb983249-4364-4ee1-a32a-151a4c6cd37b.node4.buuoj.cn:81/index.php?id=1 也是一道比较简单的入...
2022年4月27日 19:58
[ZJCTF 2019]NiZhuanSiWei – buu刷题笔记
进入题目链接 直接就是一段代码需要审计 <?php $text = $_GET['text']; $file = $_GET['file']; $password = $_GET['password']; if(isset($text)&&(file_get_contents($text,'r')==...
2022年4月18日 14:50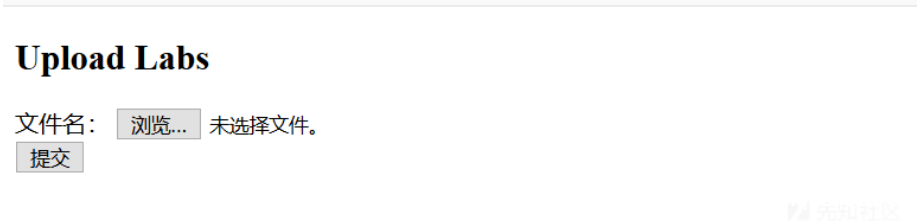
[SUCTF 2019]CheckIn – buu刷题笔记
CheckIn题目分析 首先我们来看一下题目,首页就是一个简单的上传界面: 我们先上传一个php文件试一下,显然是illegal的 经过fuzz发现修改content-type和利用特殊扩展名php5、pht等都没有成功(...
2022年4月19日 20:52[第一章 web入门]afr_1 – buu刷题笔记
解题过程: php伪协议读取flag ?p=php://filter/read=convert.base64-encode/resource=flag 得到 PD9waHAKZGIlKCdubyBubyBubycpOwovL24xYm9va3thZnJfMV9zb2x2ZWR9 进行base64解码 <?php db%(...
2022年4月28日 21:06[网鼎杯 2020 青龙组]AreUSerialz – buu刷题笔记
打开题目就是一串代码需要进行代码审计 <?php include('flag.php'); highlight_file(__FILE__); class FileHandler { protected $op; protected $filename; protected $content; function __...
2022年4月21日 21:09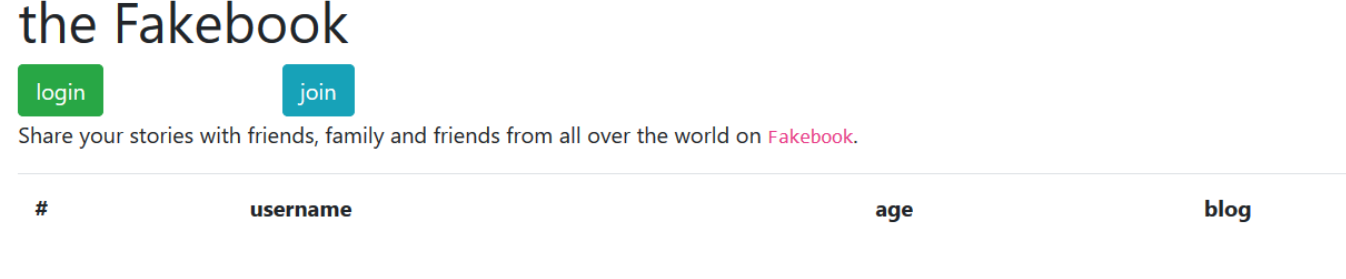
[网鼎杯 2018]Fakebook
解题思路 首先登陆页面发现是这样的: 查看源码源码很正常,也没有什么特别的web 目录扫描 获取到robots.txt下面有一个备份文件 <?php class UserInfo { public $name = ''; public $age = 0...
2023年1月13日 19:55
[GXYCTF2019]BabySQli
进入题目一个登录框 对登录框做了一些常规的sql注入和fuzz发现都无果。然后在等级登录后跳转的search.php页面查看源代码发现一段编码。 MMZFM422K5HDASKDN5TVU3SKOZRFGQRRMMZFM6KJJBSG6WSYJJWES...
2022年4月21日 21:53[第一章 web入门]SQL注入-2
1 通过updatexml取数据从页面发现有一个提示如果加上?tips=1的话,通过burpsuite发包可以通过updatexml来查看回显,可以通过这个取到数据下面是通过updatexml来注入,这时4步中用到语句 name=ad...
2022年4月28日 21:03






