
排序
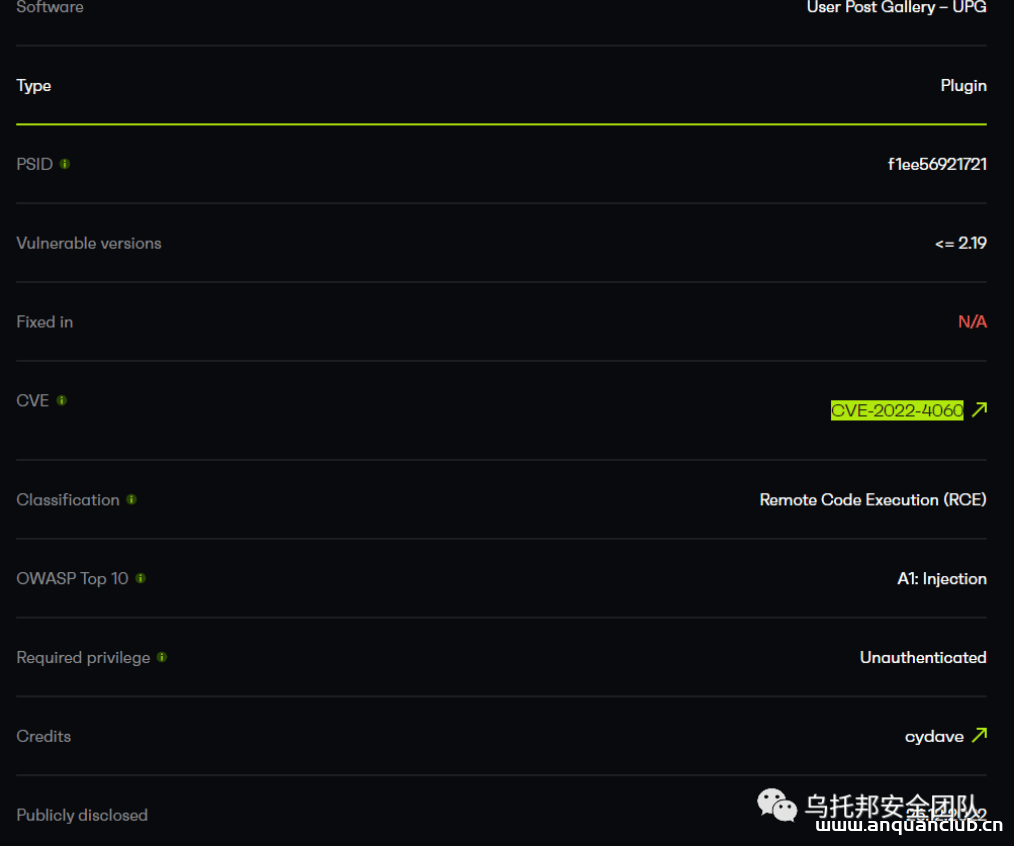
WordPress远程代码执行漏洞(CVE-2022-4060)
本文来自公众号:乌托邦安全团队原文地址:http://mp.weixin.qq.com/s/qfGzRS_8ZABYReqjmBG35g 0x00 概述 User Post Gallery – UPG是WordPress的插件,该插件存在远程命令执行漏洞,公开于2022...
 2023年1月17日 21:06
-cve-2020-1938文件读取/包含利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-cve-2020-1938文件读取/包含利用 Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
2023年1月31日 18:56
-CVE-2019-9193PostgreSQL 高权限命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2019-9193PostgreSQL 高权限命令执行漏洞 PostgreSQL( 读作 Post-Gres-Q-L)是一个功能非常强大的、源代码开放的客户/服务器关系型...
2023年1月31日 19:55
-CVE-2012-2122 Mysql 身份认证绕过漏洞/mysql弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2012-2122 Mysql 身份认证绕过漏洞/mysql弱口令利用 MySQL是一个关系型数据库管理系统,由瑞典MySQL AB公司开发,属于Oracle 旗下...
2023年1月31日 19:55
-CVE-2022-0543 Redis Lua沙盒绕过命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2022-0543 Redis Lua沙盒绕过命令执行 Redis是一个广泛使用的缓存服务,但它也被用作消息代理。Redis嵌入了Lua编程语言作为...
2023年2月1日 13:53
-CVE-2022-29464-WSO2 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2022-29464-WSO2 任意文件上传漏洞 WSO2APIManager是一款可以旨在提供优秀的API管理功能的开源产品,能够实现API的创建、发布、生...
2023年2月4日 14:54
-CVE-2014-3120 ElasticSearch 命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2014-3120 ElasticSearch 命令执行漏洞 0x01 阅读须知 Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy,pytho...
2023年2月7日 14:13-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过) Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy...
2023年2月7日 14:14-CVE-2015-5531(目录遍历漏洞)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2015-5531(目录遍历漏洞) Elasticsearch是荷兰Elasticsearch公司的一套基于Lucene构建的开源分布式RESTful搜索引擎,它主要用于...
2023年2月7日 14:14
-CVE-2017-12635 CouchDB垂直越权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12635 CouchDB垂直越权漏洞 Apache CouchDB是一个开源数据库,专注于易用性和成为'完全拥抱web的数据库'。它是一个使用JSON...
2023年2月2日 14:59-CVE-2017-12636 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12636 远程命令执行漏洞 Apache CouchDB是一个开源数据库,专注于易用性和成为'完全拥抱web的数据库'。它是一个使用JSON作为...
2023年2月2日 14:59
-CVE-2018-9207 jquery Upload File文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2018-9207 jquery Upload File文件上传 jQuery是一个快速、简洁的JavaScript框架,是继Prototype之后又一个优秀的JavaScript代码...
2023年2月10日 11:26CVE-2018-9208 jquery-picture-cut任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2018-9208 jquery-picture-cut任意文件上传 picture cut是一个jquery插件,以非常友好和简单的方式处理图像,具有基于bootstrap或j...
2023年2月10日 11:26
CVE-2021-31805 Struts2 S2-062远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-31805 Struts2 S2-062远程代码执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个...
2023年2月10日 11:26
CVE-2016-10033 WordPress PHPMailer(版本 < 5.2.18)远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-10033 WordPress PHPMailer(版本 < 5.2.18)远程命令执行漏洞 WordPress 是一种使用 PHP 语言开发的博客平台,用户可以在支...
2023年2月8日 14:11
[原创] CVE-2022-21999 Windows Print Spooler 权限提升漏洞分析-二进制漏洞
漏洞简介 2022 年 2 月,微软修补了 CVE-2022-21999 漏洞。Windows Print Spooler 存在权限提升漏洞,经过身份认证的本地攻击者可通过在目标系统上运行特制程序来利用此漏洞,成功利用此漏洞的...
2022年3月22日 17:08






