
漏洞复现 第9页
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
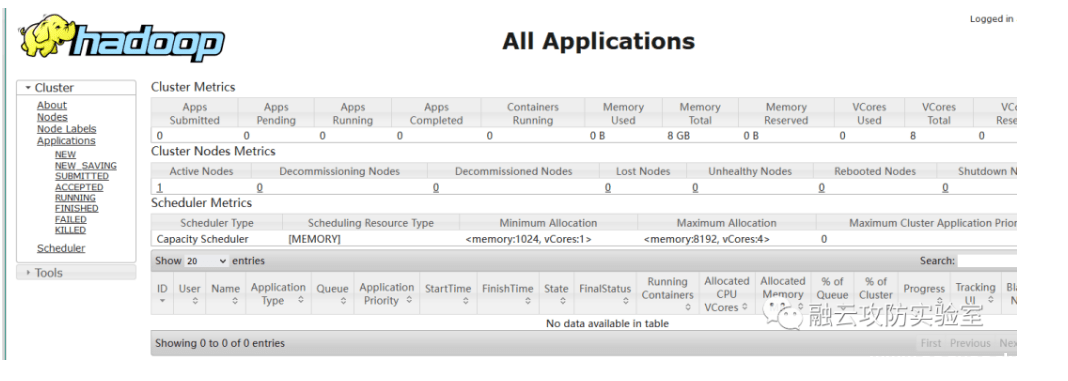
-Hadoop Restful API未授权
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Hadoop Restful API未授权 Hadoop是一个由Apache基金会所开发的分布式系统基础架构,Hadoop通过ResourceManager REST API,可以让⽤户...

 2023年2月8日 14:11
H3C SecPath运维审计系统 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: H3C SecPath运维审计系统 任意用户登录漏洞 H3C SecPath运维审计系统是基于用户现阶段面临的运维难题提出的一款运维风险管控产品。借助身份认证...
2023年6月27日 23:14
-MSSQL 2008弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-MSSQL 2008弱口令利用 MSSQL是指微软的SQLServer数据库服务器,它是一个数据库平台,提供数据库的从服务器到终端的完整的解决方案,其...
2023年2月1日 13:53
Clash rce
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 就在前几个小时爆出了RCE漏洞,我们立马给大家复现一下! clash存在漏洞版本 目前发现的漏洞版本是0.15.2,您可以下载下面的软...
2023年1月13日 20:21
【】 imo 云办公室 get_file.php 远程命令执行漏洞(附EXP)
0x00前言 本文转载自:CN-SEC中文网http://cn-sec.com/archives/1370417.html 0x01 阅读须知 融云安全的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等...
2023年1月13日 19:36
-Struts2-013 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-013 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004...
2023年2月4日 14:54
锐捷 Smartweb管理系统 命令注入漏洞(未公布)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 Smartweb管理系统 命令注入漏洞(未公布) 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列的...
 2026年2月13日 12:53

[原创] CVE-2022-21999 Windows Print Spooler 权限提升漏洞分析-二进制漏洞
漏洞简介 2022 年 2 月,微软修补了 CVE-2022-21999 漏洞。Windows Print Spooler 存在权限提升漏洞,经过身份认证的本地攻击者可通过在目标系统上运行特制程序来利用此漏洞,成功利用此漏洞的...
2022年3月22日 17:08
-Redis未授权利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Redis未授权利用 Redis 默认情况下,会绑定在 0.0.0.0:6379,如果没有进行采用相关的策略,比如添加防火墙规则避免其他非信任来源 ip ...
2023年2月1日 13:53
蓝凌OA sysSearchMain.do 远程命令执行漏洞利用
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA sysSearchMain.do 远程命令执行漏洞利用 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合...
2026年2月13日 12:53蓝凌OA custom.jsp 任意文件读取
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA custom.jsp 任意文件读取 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌OA...
2026年2月13日 12:53
通达OA v11.8 api.ali.php任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 通达OA v11.8 api.ali.php任意文件上传漏洞 通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办...
2026年2月13日 12:53
-tomcat8弱口令&&getshell
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-tomcat8弱口令&&getshell Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
2023年1月31日 19:55
蜂网互联 企业级路由器v4.31 密码泄露漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 蜂网互联 企业级路由器v4.31 密码泄露漏洞 蜂网互联-让链接无限可能,深度识别系统,各种应用一网打尽,灵活调整优先级最简单的路由器...
2026年2月13日 12:53
科迈 RAS系统 Cookie验证越权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 科迈 RAS系统 Cookie验证越权漏洞 科迈 RAS(Remote Application Solution)是中国首创远程快速应用接入方案,它结合TS终端技术,在提供...
2026年2月13日 12:53-Struts2-048 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-048 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月5日 12:56
