
漏洞复现共168篇
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
-CVE-2017-12615任意文件上传利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12615任意文件上传利用 Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...
 2023年1月31日 19:55
-wooyun-2015-110216 Elasticsearch写入webshell
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-wooyun-2015-110216 Elasticsearch写入webshell ElasticSearch具有备份数据的功能,用户可以传入一个路径,让其将数据备份到该路径下,...

 2023年2月7日 14:14
CVE-2021-3493 Linux kernel特权提升
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3493 Linux kernel特权提升漏洞复现 Linux内核是操作系统的关键组件。它借助进程间通信和系统调用,在硬件级别上充当应用程序...
2023年2月6日 17:22
CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞 Microsoft Windows下的win32k.sys是Windows子系统的内核部分,是一个内核模...
2023年2月6日 17:28
-Struts2-001 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-001 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月3日 17:42
博华网龙安全设备 cmd.php 远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码产品定点生产单位,具有商用密码生产和销售许可证、3C认证、系统集成叁...
2023年1月30日 21:42
eGroupWare spellchecker.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 eGroupWare spellchecker.php 远程命令执行漏洞 eGroupWare是一个多用户,在以PHP为基础的API上的定制集为基础开发的,以WEB为基础的工...
2026年2月13日 12:53
DrayTek Vigor 路由器远程命令执行漏洞
DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系统等,并被中小型企业广泛使用。DrayTek路由器系统存在远程代码执行漏洞,攻击者通过漏洞可以获取...
2023年1月30日 21:53
D-Link DSL-28881A 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 D-Link DSL-28881A 远程命令执行 D-Link DSL,集无线、ADSL、路由、交换机、防火墙五大功能,DSL是一款带有路由功能的ADSL2/2+终端,它...
2026年2月13日 12:53
青龙面板command-run接口存在鉴权绕过:可获取面板账户密码、执行任意命令
漏洞描述 攻击者可在绕过身份鉴权的情况下,通过特定接口执行任意系统命令,进而获取管理员账号密码等敏感信息,对系统安全构成严重威胁。 漏洞原理 该漏洞源于青龙面板的身份验证机制存在缺陷...
2026年3月1日 15:46
【】-webmin CVE-2020-35606
0x01 webmin描述 Webmin是Webmin社区的一套基于Web的用于类Unix操作系统中的系统管理工具。Webmin 1.962版本及之前版本存在安全漏洞,该漏洞允许执行任意命令。任何被授权使用Package Updates模...
2022年10月31日 11:01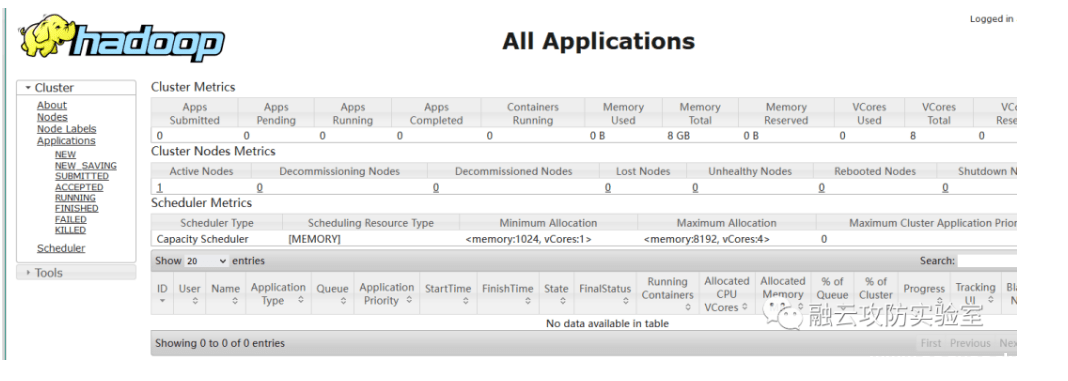
-Hadoop Restful API未授权
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Hadoop Restful API未授权 Hadoop是一个由Apache基金会所开发的分布式系统基础架构,Hadoop通过ResourceManager REST API,可以让⽤户...
2023年2月8日 14:11-CVE-2014-3120 ElasticSearch 命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2014-3120 ElasticSearch 命令执行漏洞 0x01 阅读须知 Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy,pytho...
2023年2月7日 14:13-Struts2-061 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-061 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11
-CVE-2016-10134 zabbix sql注入
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2016-10134 zabbix sql注入 zabbix是一个基于WEB界面的提供分布式系统监视以及网络监视功能的企业级的开源解决方案。zabbix能监视...
2023年2月10日 11:26
-CVE-2012-2122 Mysql 身份认证绕过漏洞/mysql弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2012-2122 Mysql 身份认证绕过漏洞/mysql弱口令利用 MySQL是一个关系型数据库管理系统,由瑞典MySQL AB公司开发,属于Oracle 旗下...
2023年1月31日 19:55
