
漏洞复现 第3页
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
-Struts2-032 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-032 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月5日 12:56
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
 2023年2月15日 12:53
致远OA A6 createMysql.jsp 数据库敏感信息泄露
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
2023年1月30日 21:54
CVE-2022-27925 Zimbra未授权访问 getshell
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-27925 Zimbra未授权访问 getshell Zimbra是一套邮箱和协同办公平台,包括WebMail,日历,通信录,Web文档管理等功能,有140个...
2023年2月6日 17:33-Struts2-057 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-057 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11
用友U8 UploadFileData任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 用友U8 UploadFileData任意文件上传 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代产品,是我...
2026年2月13日 12:53
CVE-2022-26134 Atlassian Confluence RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-26134 Atlassian Confluence RCE Atlassian Confluence是一个专业的企业知识管理与协同软件,主要用于公司内员工创建知识库并...
2023年2月16日 13:49
Apache Solr RemoteStreaming 任意文件读取
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Apache Solr RemoteStreaming 任意文件读取 ApacheSolr是一个功能强大的开源搜索服务器,它支持REST风格API。在ApacheSolr未开启认证...
2023年2月15日 12:53
【】-webmin CVE-2019-15642
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
2022年10月31日 10:55
2023最新金山wps恶意文件执行复现,附poc
0x01 漏洞描述 WPS Office for windows的内置浏览界存在逻辑漏洞,攻击者可以利用该漏洞专门构造出恶意文档,受害者打开该文档并点击文档中的URL链接或包舍了超级链接的图片时,...
2023年8月17日 18:05-Struts2-001 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-001 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月3日 17:42
【】-webmin CVE-2019-15107
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
2022年10月31日 10:42
Evolucare Ecsimaging new_movie.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Evolucare Ecsimaging new_movie.php 远程命令执行漏洞 Evolucare Ecsimaging是法国Evolucare公司的一款用于查看医用放射影像的移动端...
2026年2月13日 12:53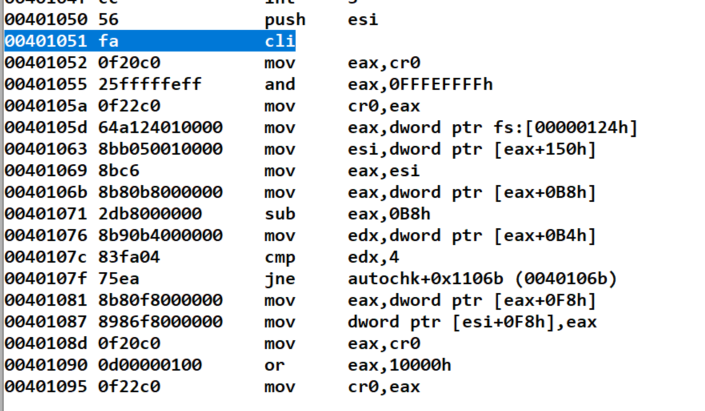
[原创]CVE-2016-0095提权漏洞学习笔记-二进制漏洞
一.前言 1.漏洞信息 该漏洞是在win32k中的bGetRealizedBrush产生的,是一个内核空指针解引用的漏洞,利用该漏洞可以完成提权操作。由于有公开的POC,所以对这个漏洞的分析和利用就变得简单,POC...
2022年3月25日 11:05
博华网龙安全设备 cmd.php 远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码产品定点生产单位,具有商用密码生产和销售许可证、3C认证、系统集成叁...
2023年1月30日 21:42-Struts2-007 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-007 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在20...
2023年2月3日 17:42
