
漏洞复现 第4页
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
-CVE-2017-12636 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12636 远程命令执行漏洞 Apache CouchDB是一个开源数据库,专注于易用性和成为'完全拥抱web的数据库'。它是一个使用JSON作为...
 2023年2月2日 14:59
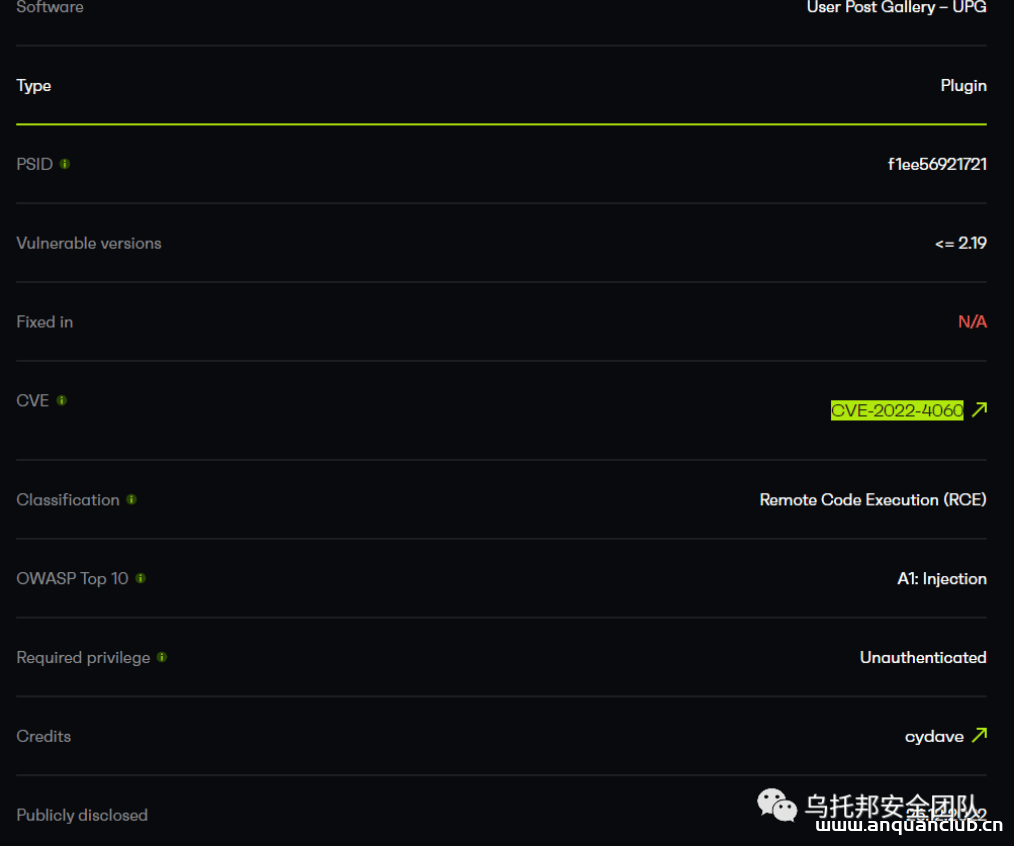
WordPress远程代码执行漏洞(CVE-2022-4060)
本文来自公众号:乌托邦安全团队原文地址:http://mp.weixin.qq.com/s/qfGzRS_8ZABYReqjmBG35g 0x00 概述 User Post Gallery – UPG是WordPress的插件,该插件存在远程命令执行漏洞,公开于2022...
2023年1月17日 21:06
锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、...
2026年2月13日 12:53
蓝凌OA sysSearchMain.do 远程命令执行漏洞利用
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA sysSearchMain.do 远程命令执行漏洞利用 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合...
2026年2月13日 12:53
-Struts2-057 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-057 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月8日 14:11
【】-webmin CVE-2019-15642
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
2022年10月31日 10:55
博华网龙安全设备 cmd.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 博华网龙安全设备 cmd.php 远程命令执行漏洞 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码...
2026年2月13日 12:53
-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过) Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy...
2023年2月7日 14:14
致远OA htmlofficeservlet 任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 致远OA htmlofficeservlet 任意文件上传 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名...
2026年2月13日 12:53
深信服行为感知系统/日志中心 c.php 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 深信服行为感知系统/日志中心 c.php 远程命令执行 深信服行为感知系统BA(Behavior Awareness System),是深信服上网行为管理的又一大颠覆式创...
2026年2月13日 12:53
漏洞复现 深信服下一代防火墙NGAF login远程命令执行漏洞
免责申明 安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机...
2023年11月1日 20:01-Struts2-053 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-053 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月6日 10:00
万户OA download_ftp.jsp 任意文件下载漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA download_ftp.jsp 任意文件下载漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53
CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞 Microsoft Windows下的win32k.sys是Windows子系统的内核部分,是一个内核模...
2023年2月6日 17:28-CVE-2015-5531(目录遍历漏洞)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2015-5531(目录遍历漏洞) Elasticsearch是荷兰Elasticsearch公司的一套基于Lucene构建的开源分布式RESTful搜索引擎,它主要用于...
2023年2月7日 14:14
Casbin 账号密码泄漏漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Casbin 账号密码泄漏漏洞 Casbin是一个支持如ACL,RBAC,ABAC等访问模型,可用于Golang,Java,C/C++,Node.js,Javascript,PHP,Laravel,Pyth...
2026年2月13日 12:53
