

 沐寒


[GXYCTF2019]BabyUpload – buu刷题笔记
[GXYCTF2019]BabyUpload 进入靶机我们可以看到这应该是通过文件上传一句话木马之后连接蚁剑得到flag首先我们测试一下能上传哪些文件我先尝试上传了.jpg文件发现显示了这样一句话 不能传.jpg文件...

[RoarCTF 2019]Easy Java – buu刷题笔记
解题 一看是一个登录界面,尝试弱口令。密码直接爆出来了,但是FLAG不在这(这是大佬说的,我跑了半天,不知道弱密码是什么) 试了试,sql注入,半天感觉好像也不行,点一下help看看 是很熟悉的...
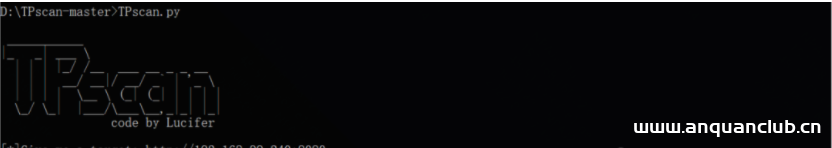
ThinkPHP 漏洞利用工具
在Github上搜寻好用的安全工具,来充实武器库,实属一大乐趣所在。 当看到ThinkPHP十年磨一剑的提示,那么今天这里分享的工具就可以派上用场了,一键检测ThinkPHP全版本漏洞。 01、TPscan 一键T...

Python 程序设计 – 简答题 – 22春复习题
1.在 Python 中导入模块中的对象有哪几种方式?(1) (1)import 模块名 [as 别名] 例子 import math #直接导入math库 import numpy as np #导入模块并设置别名 (2)from 模块名 import 对象...
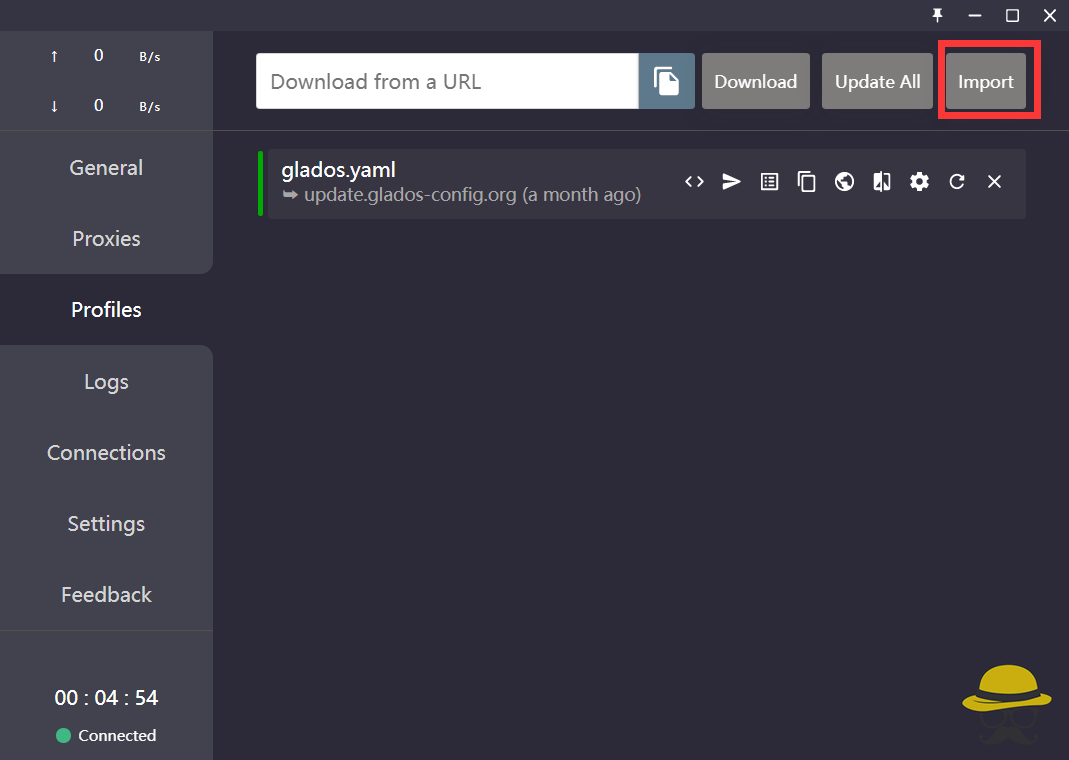
Clash rce
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 就在前几个小时爆出了RCE漏洞,我们立马给大家复现一下! clash存在漏洞版本 目前发现的漏洞版本是0.15.2,您可以下载下面的软...
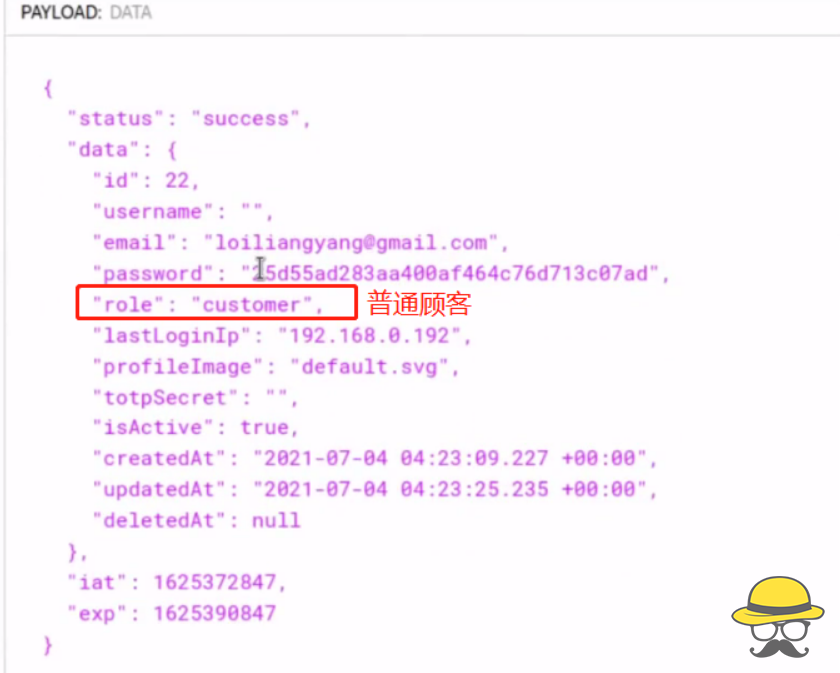
黑客如何不花一分钱获取某网站豪华会员
相关阅读 今天我们讲讲,如何通过json web token登录验证的一个漏洞来免费获取豪华会员 图文教程 我们发现用户在注册、登陆时,在payload中存在用户身份的信息,譬如非会员 再譬如豪华会员 这时...

强大的子域搜集工具-OneForAll
项目介绍 项目地址:http://github.com/shmilylty/OneForAll 在渗透测试中信息收集的重要性不言而喻,子域收集是信息收集中必不可少且非常重要的一环,目前网上也开源了许多子域收集的工具,但...
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...
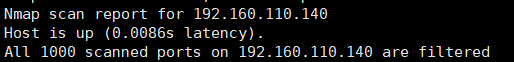
kali渗透综合靶机–Breach-1.0靶机
本文章向大家介绍渗透测试靶机 breach-1,主要包括渗透测试靶机 breach-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 下载地址: 下载链...

Vulnhub 靶场 HACKSUDO: FOG
环境 Kali: 192.168.132.131 靶机:192.168.132.146 靶机地址:http://www.vulnhub.com/entry/hacksudo-fog,697/ 一、信息收集 nmap -sP 192.168.132.0/24 nmap -p- -sC -sV 192.168.132.146 g...

[BJDCTF2020]Easy MD5 – buu刷题笔记
打开连接,只有一个输入框,测试了半天sql,并没有什么鸟用 使用burp抓包,查看报文头发现有信息隐藏在hint里面 select * from 'admin' where password=md5($pass,true) md5($pass,true)知识补...

[MRCTF2020]你传你?呢
打开题目,这个图片还是很离谱的啊 改题解题思路见buu刷题总集第4关教程 最终flag为flag{6ba9e060-41af-4e20-9304-8d3855e1e3ae}

[BJDCTF2020]The mystery of ip – buu刷题笔记
打开,依次尝试点开三个页面,查看各自的源代码,只有一个ip有用,因为题目说的是ip,大概率和X-Forwarded-For有关,关于这个的解释,请大家移步查看这篇文章 抓包flag界面添加X-Forwarded-For...

[GXYCTF2019]禁止套娃 – buu刷题笔记
打开环境就只是提示,flag在哪里呢?,查看源代码,和网络加载都没有什么线索,只能扫一下目录,但是buu靶场一扫目录就429,难受,看了大佬的笔记,有一个git文件泄露。 git源码泄露,可以看看...
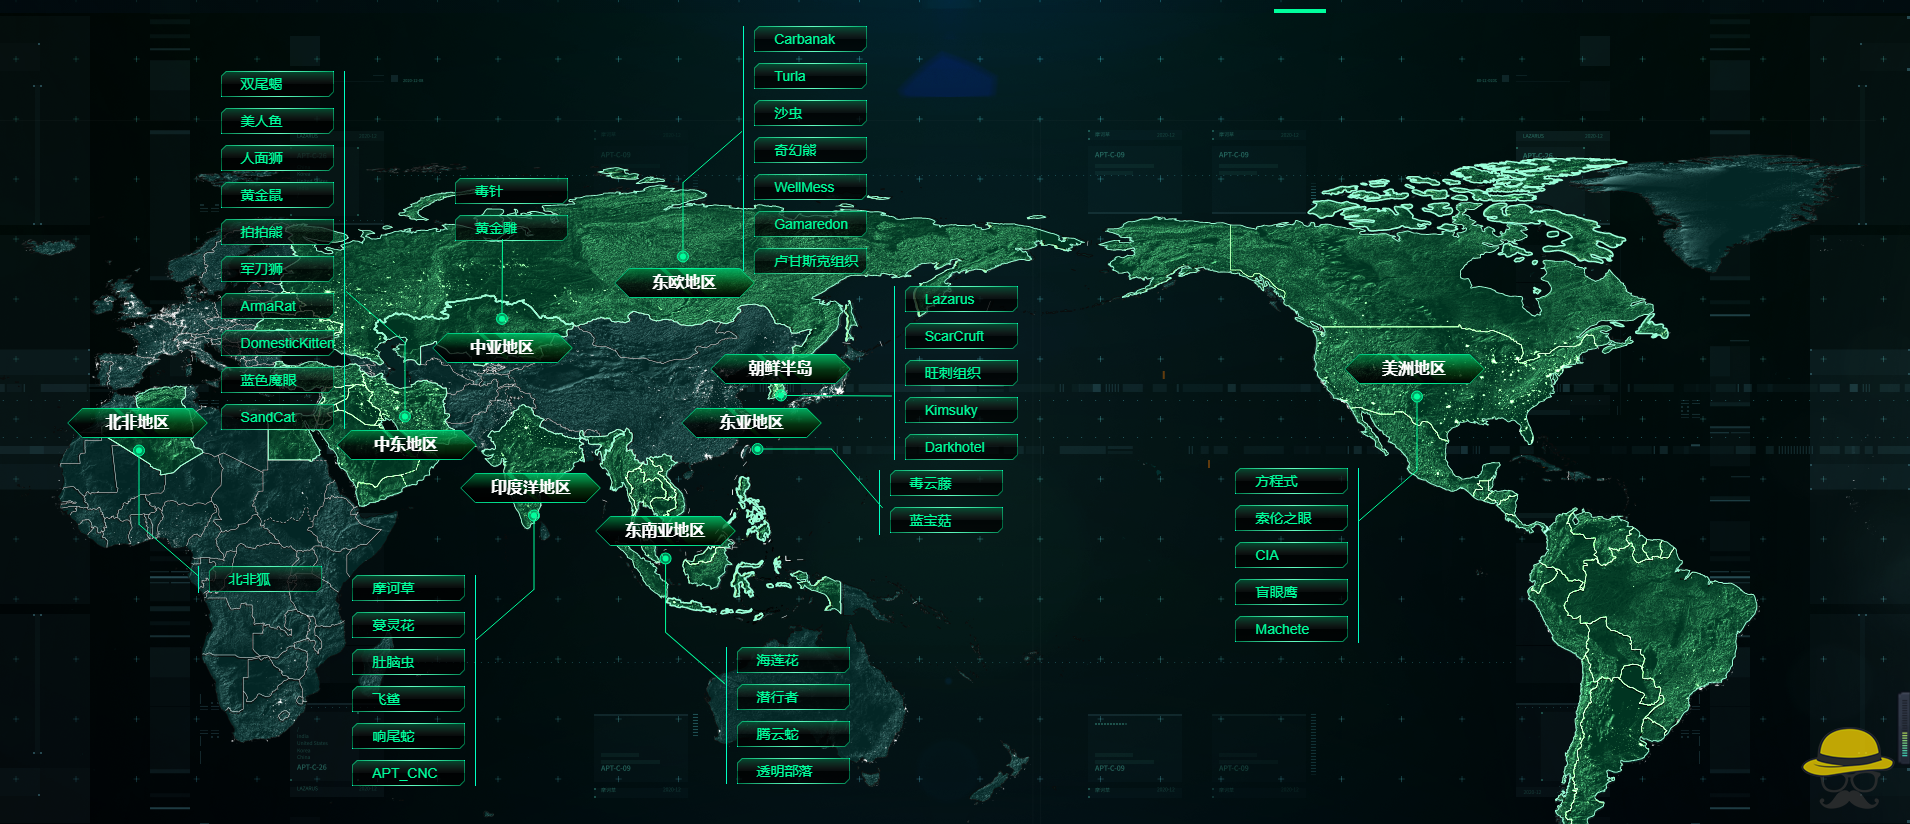
全球APT组织相关威胁情报
情报来源 360威胁情报中心 APT全景雷达 http://apt.360.net/ 安恒威胁情报中心 APT组织分布全景图 http://ti.dbappsecurity.com.cn/apt/map 相关APT组织信息 APT(Advanced Persisten...
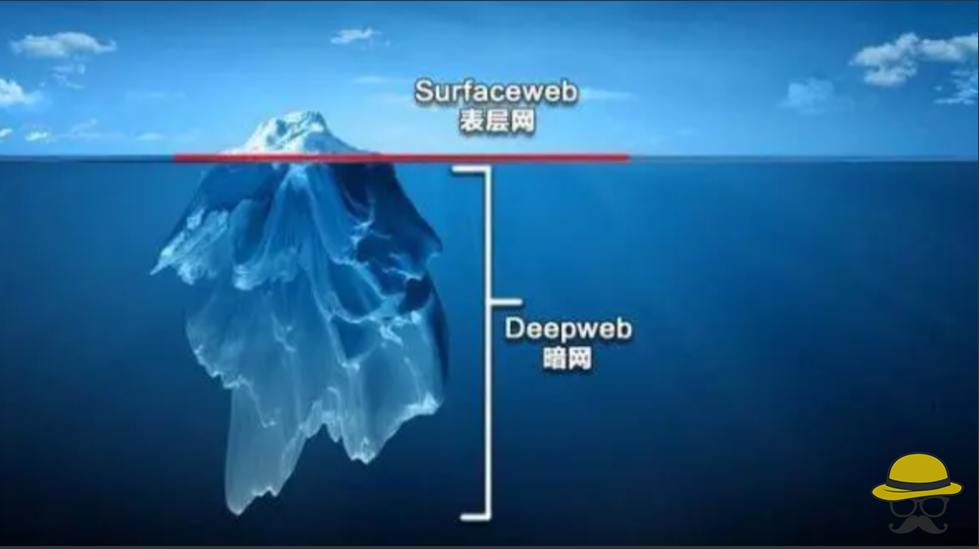
关于暗网的知识科普
本文仅用于教育和科普目的,阅读以下内容代表您愿意承担由此可能带来的一切法律责任 什么是暗网 我们正常情况访问的都是表层网,暗网藏在了表层网更深入的地方 暗网的来历 暗网一开始是美国海军...

