

 沐寒


![BUUCTF第一章 web入门]afr_3-渗透云记 - 专注于网络安全与技术分享](https://b.encenc.com/wp-content/uploads/2022/04/image-115.png)
BUUCTF第一章 web入门]afr_3
本题考查对linux系统中/proc/目录下文件作用的了解,同时考查了flask模板注入关于/proc/目录Linux系统上的/proc目录是一种文件系统,即proc文件系统。与其它常见的文件系统不同的是,/proc是一...
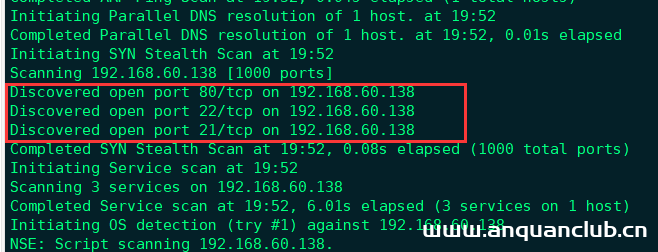
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...
最简单的方法破解阿里云盘分享文件数量、下载和两分钟试看限制!
此教程来源于电脑技术书籍-电子图书,欢迎在此社区分享更多有用的资源 问题场景 有时候,我们需要用阿里云盘分享一些资源的时候,难免会碰上这样的情况: 或者看别人的资源时: 遇到这种情况,...
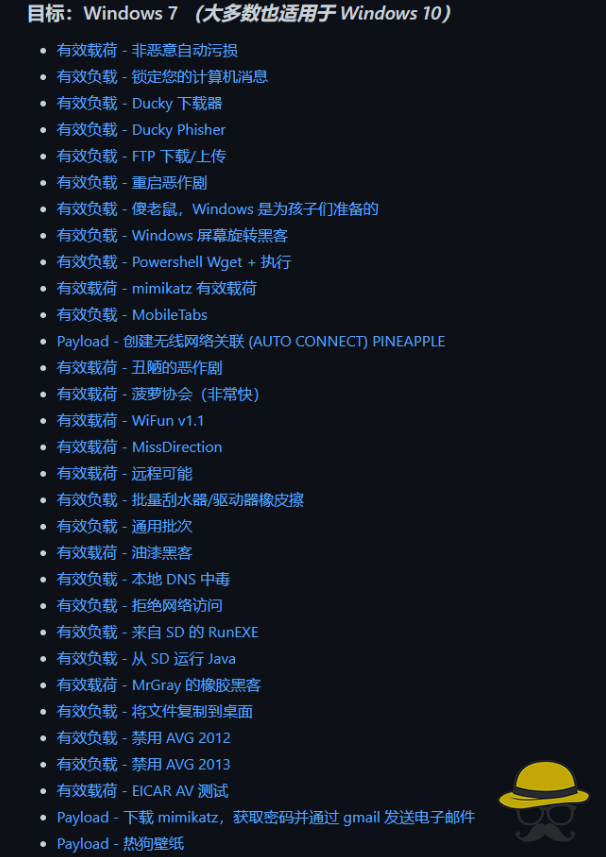
U盘也有黑科技?零基础带你玩转badusb
杂谈 你见过插入U盘就可以自动关闭windows防火墙的操作吗?你尝试过把自己的U盘伪装成鼠标或者键盘吗?为了整蛊热心网友,还可以插入U盘之后让他自动播放音乐或者视频,拔掉也没有用,是不是有...
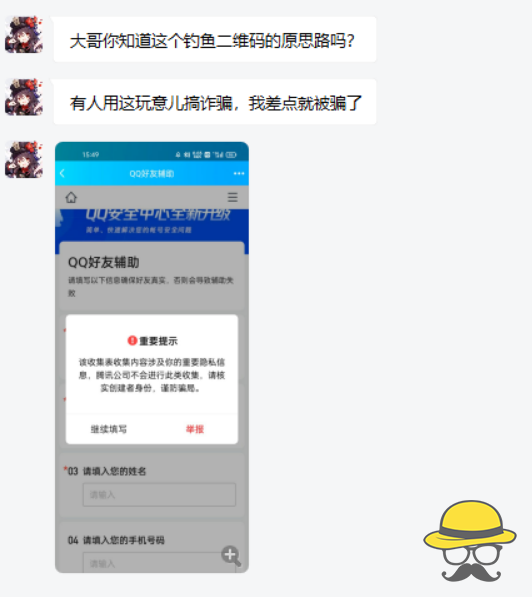
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...

常见的 WAF 绕过方法有哪些
在绕过 WAF 的测试中,有很多的方法可以使用,以下列举 12 项常用方法: 大小写绕过;HTTP 协议覆盖绕过;注释符绕过;白名单 IP 绕过;编码绕过;真实 IP 绕过;分块传输绕过;Pipline 绕过;...
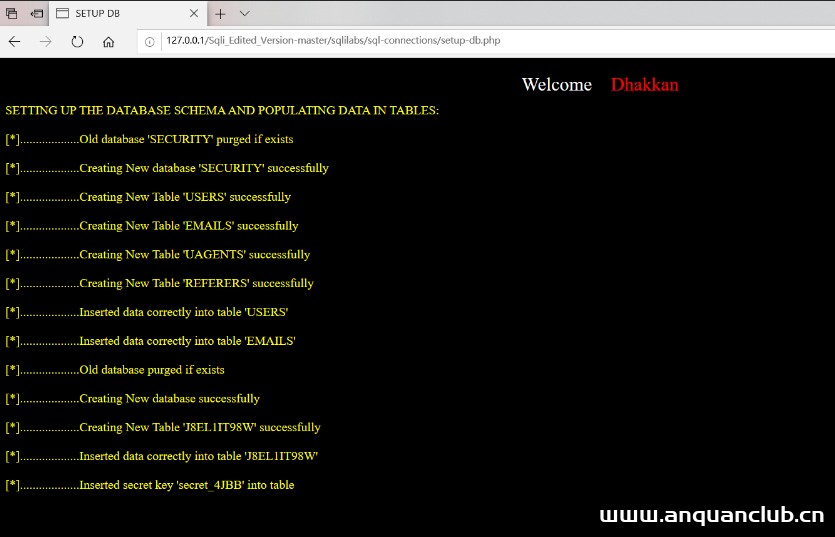
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...
kali渗透综合靶机– prime-1
本文章向大家介绍渗透测试靶机 prime-1,主要包括渗透测试靶机 prime-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 渗透测试靶机 prime-...
IDEA/PyCharm/Webstorm/Phpstorm等 Jetbrains全家桶激活码
相关阅读 之前我们分享了最新的IDEA、PyCharm激活教程 很多网友都问Jetbrains其他产品激活码有吗?我们今天分享完整的激活码,激活方式您可以参考上面的教程,几乎是完全一致的。 激活工具下载 ...

[极客大挑战 2019]BabySQL – buu刷题笔记
自从前几次网站被日,我对我的网站做了严格的过滤,你们这些黑客死心吧!!! 尝试登录 admin'# ,登录成功,但相较于以前做的那个sql题,这个flag铁定错的 Your password is 'fd7055ec3060d96f...

[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...
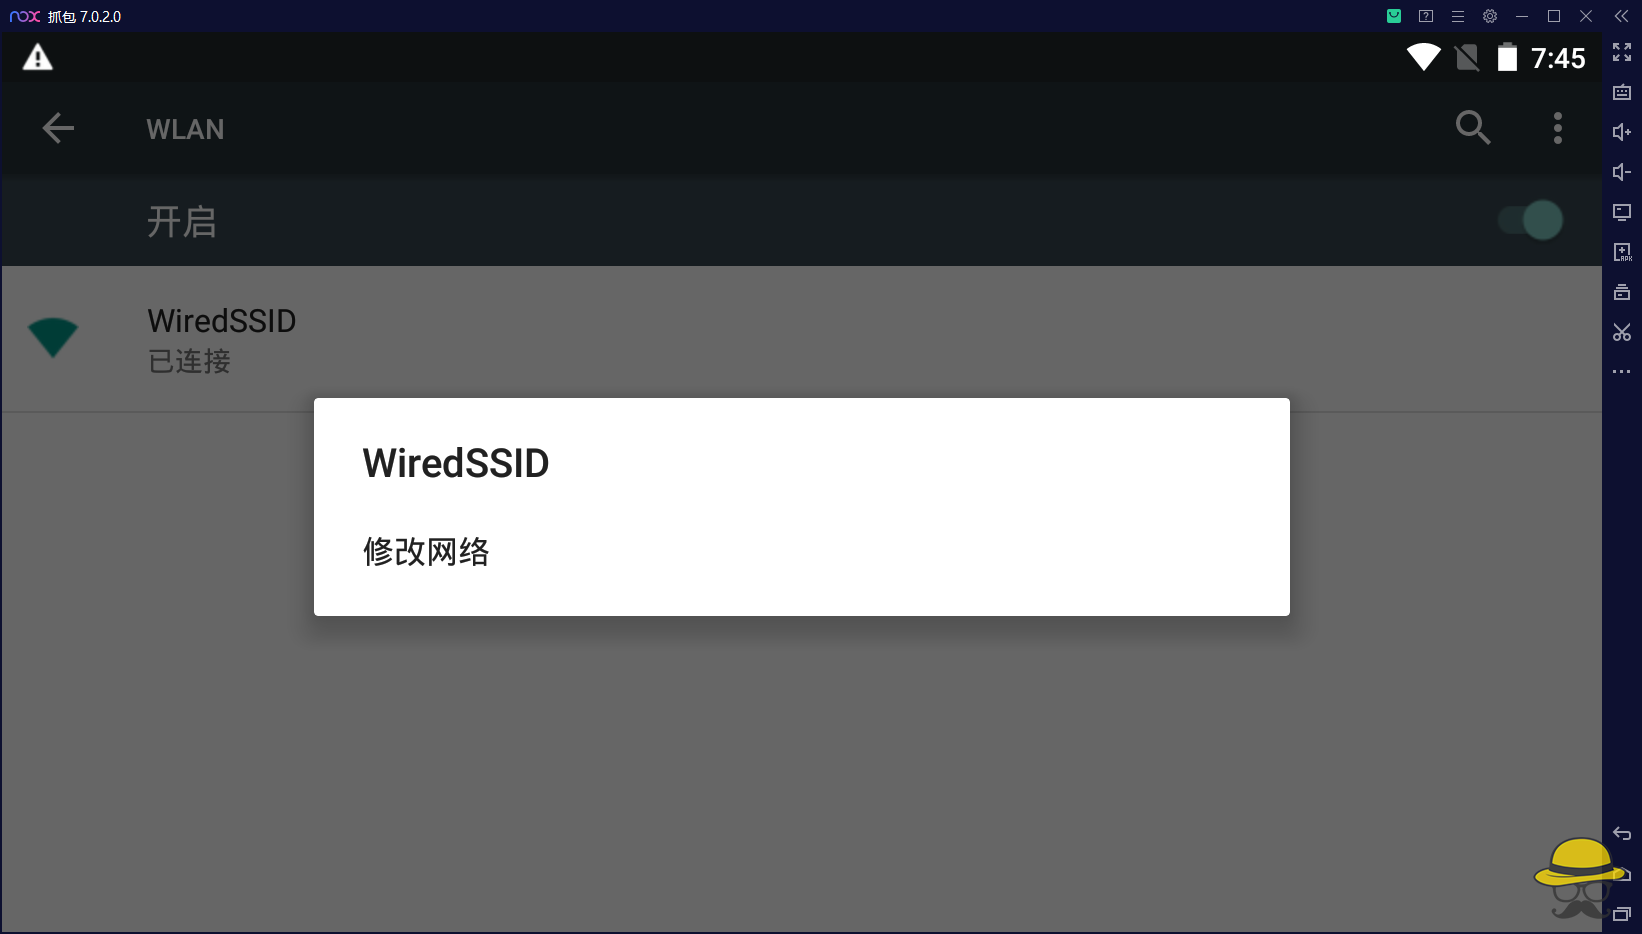
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...
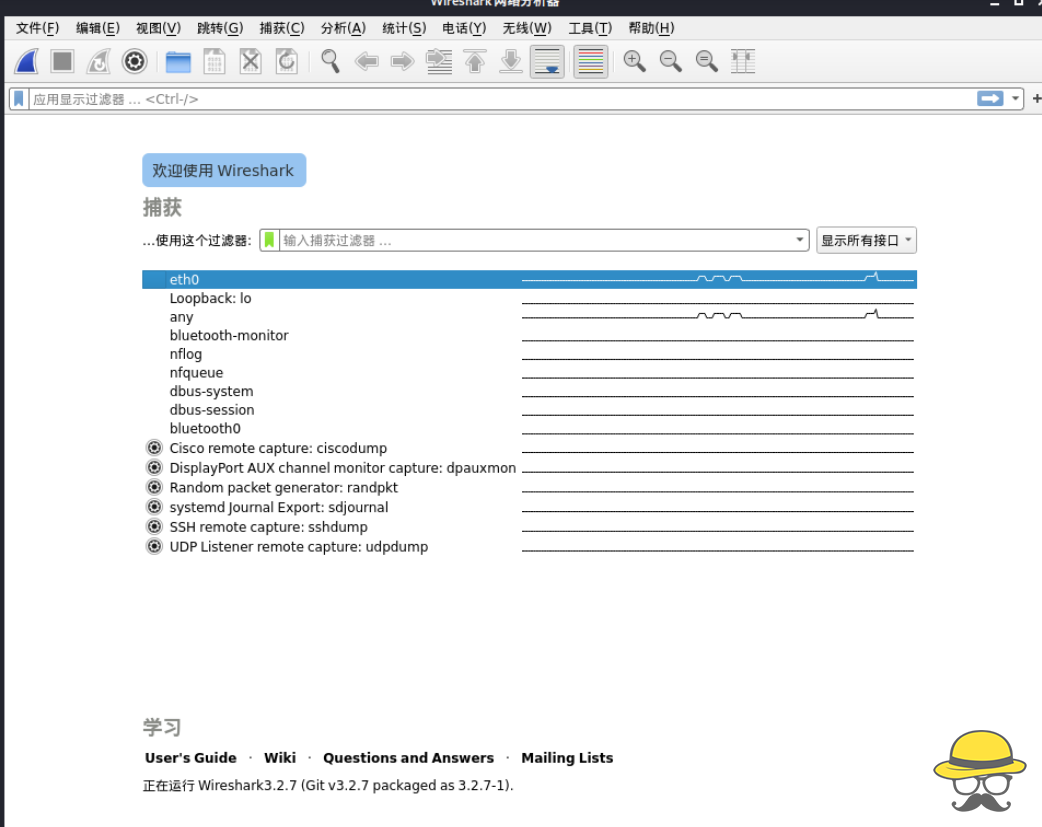
Wireshark分析HTTPS流量
Wireshark分析HTTPS流量 Kali Linux下使用Wireshark分析HTTPS流量 系统环境Kali-linux 5.9.0 软件版本Wireshark3.2.7 这里使用eth0网卡 可以看到有数据来源和去向以及具体数据包情况 数据包比较...
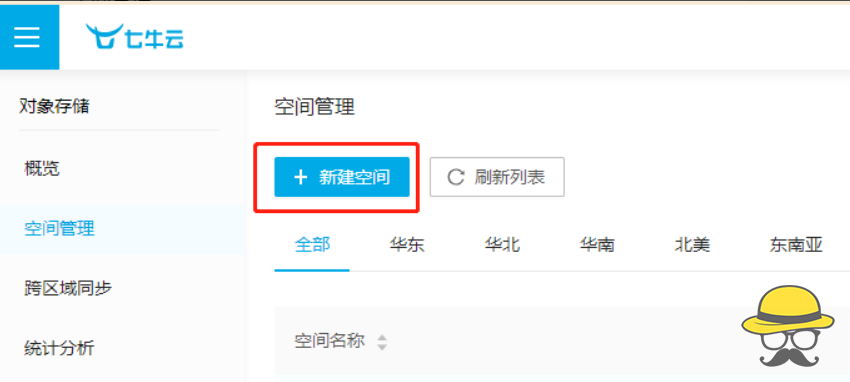
如何将视频、音频直链传入互联网
杂谈 很多网友表示自己很多时候想分享自己的视频或者音频,并且可以在网页中直接调用,或者让好友可以在线观看、在线播放,如何实现呢? 使用七牛云 注册入口 注册七牛云 教程 我们这里可以使用...

[RoarCTF 2019]Easy Calc – buu刷题笔记
题目 题目打开是这样的查看源码 <!--I've set up WAF to ensure security.--> <script> $('#calc').submit(function(){ $.ajax({ url:'calc.php?num='+encodeURIComponent($('#content')....

【网课必备】2022年最新智慧树网课自动刷课神器 附代码
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们的热心网友写过一篇关于Mooc大学的网课脚本,模拟人手快速刷课。 对于一...

