

 沐寒



内存镜像制作及分析
Linux 内存镜像制作 Linux下有Dumplt for Linux、不过没有release、可以自行编译,项目地址 #https://github.com/MagnetForensics/dumpit-linux 有编译好的版本可以直接下载 #https://github.co...
通过时间信息定位恶意进程和样本
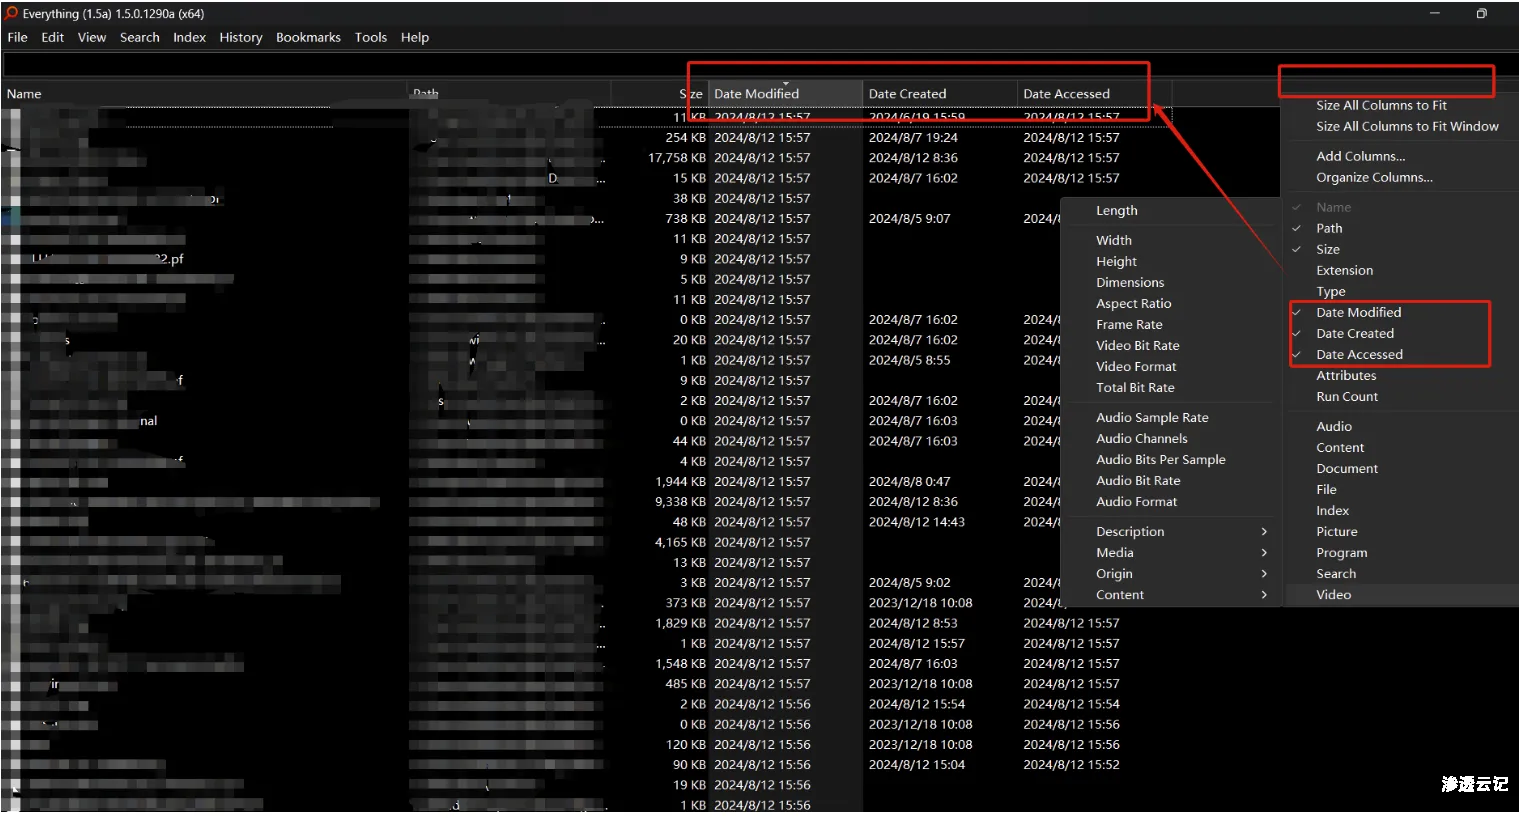
Linux 在已知恶意域名/IP的情况下,可以通过边界设备查询首次域名解析、IP通联的时间,基于时间信息往往就可以定位到恶意进程及文件位置。 例如首次域名/IP出现的时间为2024年7月2日,可以查询2...
实战案例-sql注入到无绝对路径写shell
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 背景介绍:一个sql注入点进去,无绝对路径,写入webshel 操作 抓包 注入 sqlmap 的--os-shell 获取一个交互权限 查看...
JAVA内存马简介及查杀方法
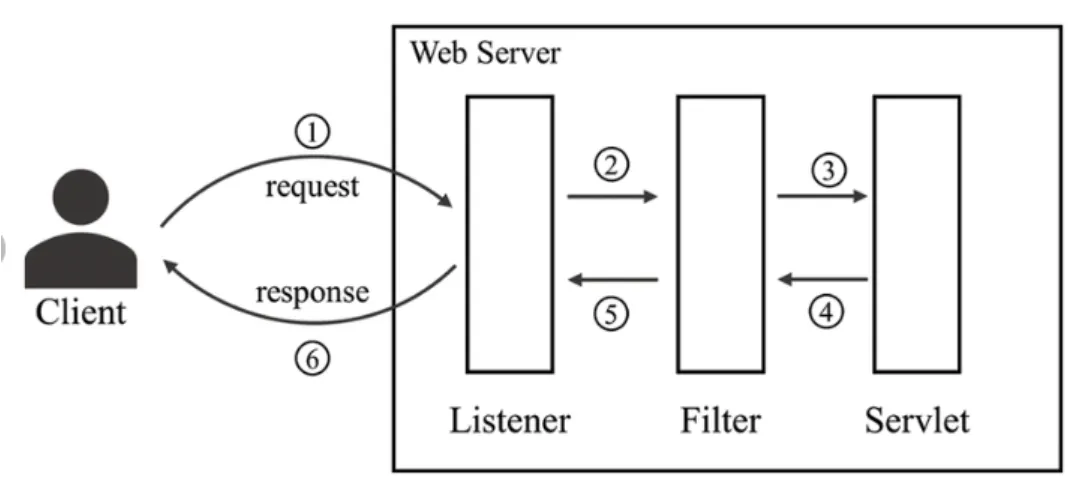
简介 利用Java Web组件:动态添加恶意组件,如Servlet、Filter、Listener等。在Spring框架下就是Controller、Intercepter。 修改字节码:利用Java的Instrument机制,动态注入Agent,在Java内存...
短暂网络活动(域名或IP)定位恶意进程
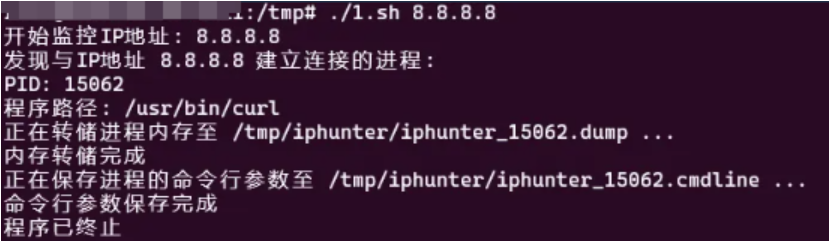
Linux 经常会有这样的场景,已知某个域名或IP为恶意,有设备解析了恶意域名或通联了恶意IP。或者某个无出网业务的设备异常解析了域名、或通联了恶意IP。 此时的首要任务就是基于已知的信息(域...
给敏感信息打上马赛克就安全了吗?
我们在群聊发送图片、平台上传视频的时候,通常会对图片和视频的敏感信息进行处理,最常见的几种方式有马赛克、模糊、涂抹、黑条等,其中马赛克可以说是最为常见的一种。然而我们经常可以看到有...
微信运动、QQ运动、支付宝运动修改步数 在线修改 – 安全稳定
前言 最近在公司同事群里,看到了一个很皮的朋友,打开微信运动,最上面的居然是他的这条奇葩的广告“视觉前线,财富盛地,在这里,您将受到万千关注!” 然后,我就琢磨了一下,今天给大家带来...

红队钓鱼攻击(3)–钓鱼邮件介绍及简单实现&钓鱼工具gophish详细教程
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 钓鱼工具gophish详细教程 简介 Gophish项目地址:http://github.com/gophish/gophish Gophish官网地址:ht...

BUUCTF[极客大挑战 2019]Secret File – 蒋璐源的秘密?
BUUCTF[极客大挑战 2019]Secret File 挺有意思的一道题,打开链接。 蒋璐源的秘密?没兴趣,本人不喜欢探索别人的秘密。好吧,hacker喜欢。F12查看一下源码。 出现下一个页面,点击试试 嗯?!...

[极客大挑战 2019]BuyFlag – buu刷题笔记
打开题目我们发现一个网页,然后有一个菜单,点击菜单就能发现这个payflag的页面,需要1亿,买是一定要买的,但付款就不一定了 Flag need your 100000000 money attention If you want to buy t...
在VMware虚拟机中安装windowsserver2016步骤详解(附激活教程及激活码)
前言 去msdn上面找了一下这个资源,给了一个种子链接,明明记得以前百度网盘可以下载的,结果这次就是不行,无奈下载一个迅雷,结果告诉我没会员不能下载,我都去搜索资源了,怎么可能还去付费...

【Wireshark教程】如何通过语音获取对方IP 支持钉钉/QQ/WX
相关声明 本教程仅用于hvv、红蓝攻防对抗等专业领域,请勿用于非法用途。 相关阅读 Wireshark的功能实在强大,可以做很多事情,我们之前提供过很多篇教程 工具下载 Wireshark3.6.2官网稳定版下...

ENScan 一款企业信息收集工具
背景 本项目为 狼组信息化平台 功能项目,该项目开源 程序主要对百度爱企查 API和接口进行封装可获取 企业基本信息(法人、电话、公司地址等等) 企业ICP备案号以及网站 企业APP...

msf可视化远控平台——Kage
相关阅读 简介 Kage是Metasploit RPC 服务器的GUI 工具,它可以帮助初学者更好的理解和学习Metasploit。该工具还处于开发中,支持的功能有限,要使用它需要安装Metasploit和npm。 Kage具有Windo...
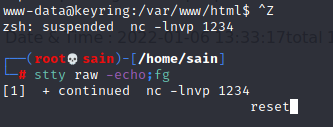
Linux 反向 shell 升级为完全可用的 TTY shell
升级远程 shell(仅限 Unix 机器) 通常,在通过 nc 捕获 shell 之后,会在一个功能非常有限的 shell 中。例如没有命令历史记录(并使用向上“”和“向下”箭头循环浏览它们)和文件名称、命令...
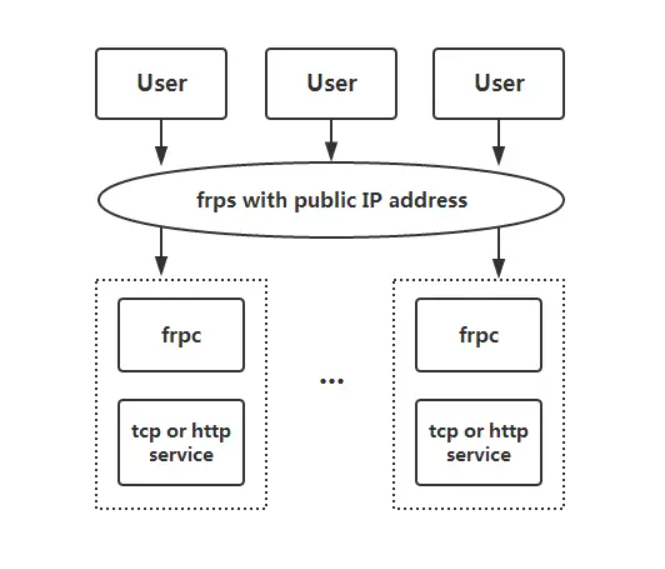
利用frp工具实现内网穿透
利用frp工具实现内网穿透 注意:此工具依赖一个有公网 IP 的 PC 或服务器。内网穿透工具就是为了解决上述的没有公网 IP 的问题的。 frp简介 项目地址:http://github.com/fatedier/frp/releases...

