
安服仔日记系列——某教育局内网被打穿
0x00 背景 “A ha ha ha ha ha,鸡汤来咯~”,只见老黑端上一锅鸡汤上来,说:“这这 这菜都齐了,怎么还不吃呀?”。 “老黑呀,这大伙儿都不敢吃”,二狗说到,“有人说,说是在公司有个内鬼...
 2022年3月10日 23:37
CVE-2022-23131_Zabbix登录绕过漏洞分析及复现
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 本文章中的漏洞均为公开的漏洞收集,如果文章中的漏洞出现敏感...
2022年3月10日 23:37
介绍一个SQL注入自定义payload工具
http://github.com/ggg4566/SQLEXP SQL 注入利用工具,存在waf的情况下自定义编写tamper脚本 dump数据. 对于SQL注入漏洞利用通常情况下我们使用SQLMAP,在waf存在的场景下想利用自己独有的paylo...
2022年3月10日 23:37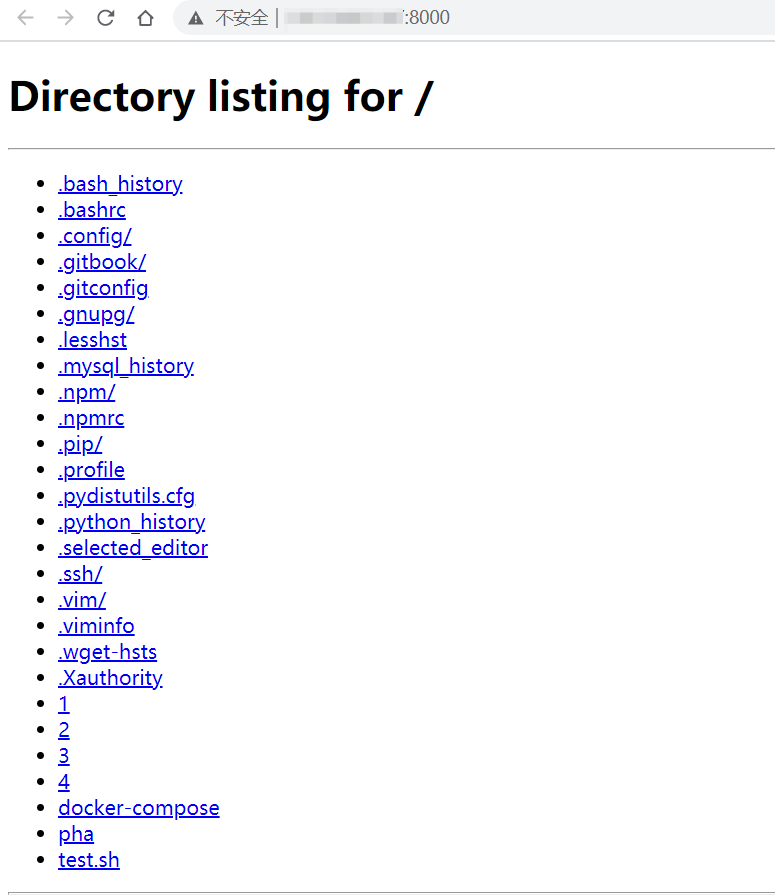
寻找python开启web服务中的宝藏
测试过程中,有时需要临时用python开启web服务,默认是允许目录浏览的,如果不及时关闭进程,可能会被窃取当前目录中的文件。 fofa(也可以尝试添加python2的服务器版本): ((server='SimpleHTTP/...
2022年3月10日 23:34
常规MD5通杀脚本
在最近的业务项目中,有一些app样本需要抓取数据包进行重放,但是因为有sign的存在,使得这一过程进行的话并不是很顺利。因此要对该sign进行解密。刚开始观察一下sign的格式,发现跟md5很相似,...
2022年3月10日 23:34
第十六期「听火」线上会议沙龙即将袭来,主题「协同模式下的渗透测试」
十五期内容回顾 http://zone.huoxian.cn/d/585 主题: 协同模式下的渗透测试 简介:古人云:“工欲善其事,必先利其器。随着项目协同平台http://coop.huoxian.cn/overview的对外开放,很多小伙...
2022年3月10日 23:32整合一下第十七期提到的弱口令规则
对十七期提到的弱口令规则,对于涉及到域名或公司的提取出来,写了个脚本一键梭哈。 如果常规的top字典没有用,可以尝试跑一下这个。 http://github.com/fcre1938/PwdBUD 已完成的规则: 域名+工...
2022年3月10日 23:32
浅谈cs的shellcode的使用方法
前言:学习心得,大佬勿喷 看完本文你会了解到: 1、cs中的shellcode是做什么的? 2、用类似于cs、msf生成的shellcode的加载器是什么样的? 3、windows api是什么? 4、怎样从msf及cs生成的shel...
2022年3月10日 23:32
商城的一些逻辑漏洞
之前挖火线的一个私密项目,我参加的时候项目已经开启好几天了,之后在商城的地方挖到了一些漏洞,有几个还是值得分享一下的 一个赠品替换的漏洞 商城里有个满299送赠品的活动,大概是说价格超...
2022年3月10日 23:32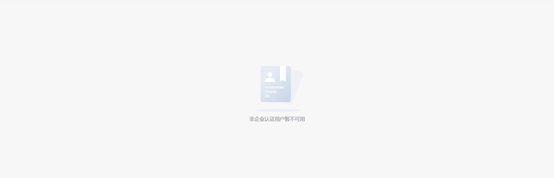
简单的细节处越权漏洞
在挖(捡)src的过程中,遇到一个视频制作教学类的站点,尝试一波信息收集后没什么太大收获,就开始尝试对网站的功能处进行测试,用自己的账号登录后挨个查看网站内容的时候,发现一个模块无权...
2022年3月10日 23:32
src实战之xss漏洞出现的功能点
描述: 在挖src的过程中,挖掘到的xss漏洞占比也不少,下面总结一下我挖掘xss中出现的功能点。 一:(经过后台审核触发) 1.问题反馈、发布评论评价、提问题、写文章、咨询 咨询: 问题反馈: 评...
2022年3月10日 23:32bugbounty技巧聚合20211021
漏洞报告 【Node.js 250刀】HTTP Request Smuggling due to accepting space before colon http://hackerone.com/reports/1238709 【Nextcloud】RCE on 17 different Docker containers on your...
2022年3月10日 23:30bugbounty技巧聚合20220216
漏洞报告 POST URL跳转? 100$ http://hackerone.com/reports/1358977 爆破使用户无法收到2FA验证码导致无法登录 900$ http://hackerone.com/reports/1406495 挖洞技巧 CVE-2022-22536 EXP http...
2022年3月10日 23:29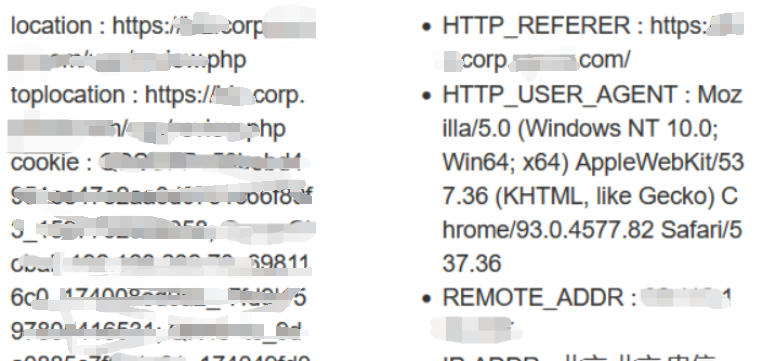
内网xss结合host碰撞到内部应用任意访问
一、引言: 某天在挖掘xss的过程中,本着见框就插的原则,不会轻易放过任何一个可以输入内容的地方。 有些内容输入之后即可显示在页面上,有些内容输入之后会输出到别的系统上,可能是一些后台...
2022年3月10日 23:30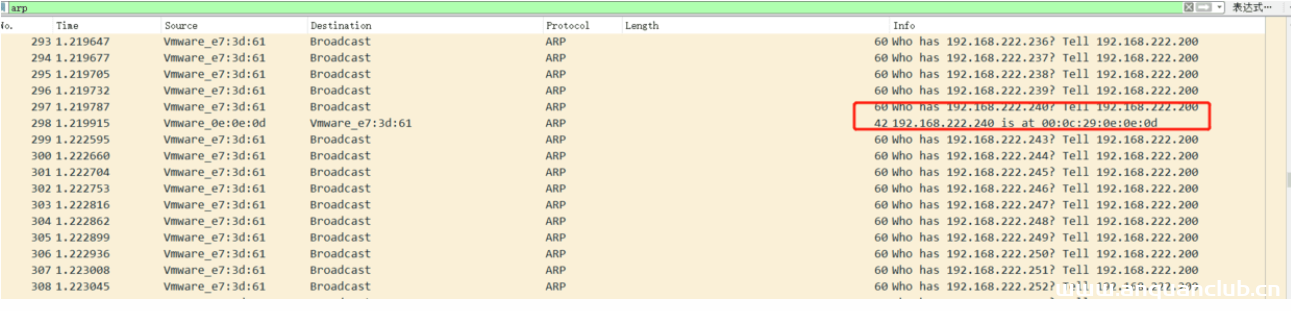
一文教你怎么搞定流量包(一)
0x01 前言 总结了上一年的内容,整理资料的时候有个去年比较特殊的一场CTF,刚刚好一个流量包,很有意思的一个题目,拿出来跟大家分享一下,,,大佬请绕过,师傅们请多多关照,烦请留个赞或者...
2022年3月10日 23:30bugbounty技巧聚合20211224
漏洞报告 【 HackerOne】静态文件可以通过缓存中毒攻击而无法访问 http://hackerone.com/reports/1181946 【 Exodus】缓存中毒 DoS http://hackerone.com/reports/1173153 挖洞技巧 漏洞赏金猎...
2022年4月1日 18:36
