

bugbounty技巧聚合20210918
漏洞报告 Mattermost 错误配置导致的账户劫持 http://hackerone.com/reports/1114347 Zomato fr1.vpn.zomans.com 子域名劫持 http://hackerone.com/reports/1182864 Basecamp Basecamp子域名劫...
 2022年3月10日 23:30
bugbounty技巧聚合20220210
漏洞报告 垂直越权900$ http://hackerone.com/reports/1102652 bucket信息泄露500$ http://hackerone.com/reports/1102546 TikTok XSS 6000$ http://hackerone.com/reports/1452375 挖洞技巧 如...
2022年3月10日 23:30bugbounty技巧聚合20210817
漏洞报告 Uber #1145428 Chain of vulnerabilities in Uber for Business Vouchers program allows for attacker to perform arbitrary charges to victim's U4B payment accaount Rockstar Gam...
2022年3月10日 23:30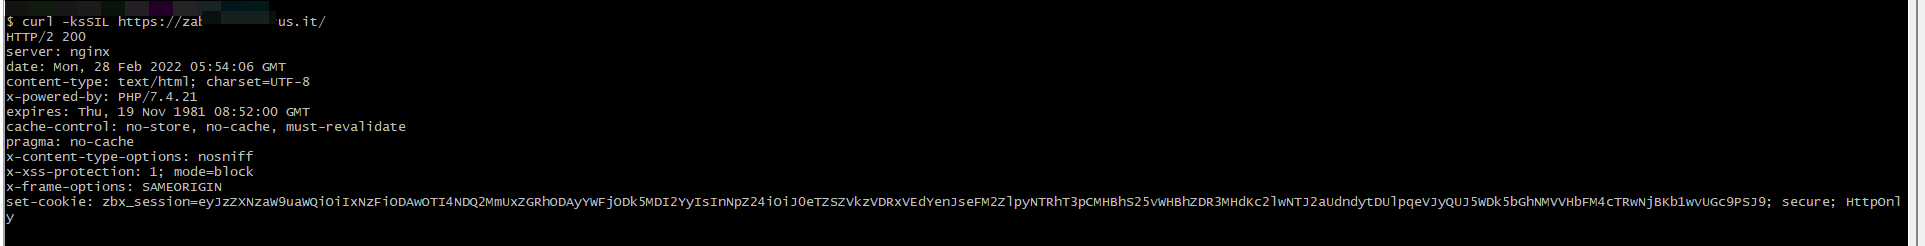
实战意大利某公司zabbix服务器
简介 最近在复现zabbix的漏洞(CVE-2022-23131),偶然间拿到了意大利某公司的zabbix服务器。 Zabbix Sia Zabbix是拉脱维亚Zabbix SIA(Zabbix Sia)公司的一套开源的监控系统。该系统支持网络...
2022年3月10日 23:30
挖洞经验 诡异位置的存储XSS
一、内容介绍 登陆框处的存储XSS 高 ¥3000 二、挖掘过程 利用 未授权访问 + XSS Payload = 存储XSS 三、案例 之前在一次项目中,遇到了一个后台,此后台有账号密码,验证码等相关登陆功能,尝...
2022年3月10日 23:39bugbounty技巧聚合20220112
漏洞报告 【Node.js 】通过 console.table 属性的原型污染 http://hackerone.com/reports/1431042 挖洞技巧 IDOR 漏洞 http://mukibas37.medium.com/idor-tryhackme-92823b28b1d 通过在 Web 应...
2022年3月10日 23:39bugbounty技巧聚合20211130
漏洞报告 【 U.S. Dept Of Defense】Expired SSL Certificate allows credentials steal http://hackerone.com/reports/1344951 【 U.S. Dept Of Defense】Unauthenticated Access to Admin Pan...
2022年3月10日 23:39bugbounty技巧聚合20220107
漏洞报告 【MariaDB】Grafana LFI注入 http://hackerone.com/reports/1419213 挖洞技巧 CVE-2021-44515是 ManageEngine Desktop Central 中的身份验证绕过漏洞,可能导致远程代码执行。 http://...
2022年4月1日 18:36bugbounty技巧聚合20211217
漏洞报告 【Kubernetes】#1398617 Broken Github Link Used in deployment docs of 'github.com/kubernetes/kompose' http://hackerone.com/reports/1398617 【Kubernetes】谷歌存储桶接管,加...
2022年4月1日 18:36
渗透变得如此轻松!多亏看了第十七期「听火」线上会议沙龙
官方出会议总结啦!11月26号晚举行的第十七期「听火」线上会议沙龙高能不断。会议分享嘉宾为:303,分享议题为:看似朴实无华的弱口令。 引言 大家觉得在登录功能中常见的漏洞有哪些?常见的漏...
2022年3月10日 23:33
记手工SQL数字报错型注入
前言 上篇已经发了一篇回显型SQL注入,SQL剩下的还有报错型、盲注,今天再记一下报错型的流程,仅做参考 正文 1.先通过引号 判断该网站为数字型,payload直接拼接,无需引号闭合,当网站后直接...
2022年3月10日 23:39
记一次在梦中对某oa系统的漏洞挖掘
0x01正文 打开网站 先用7kb扫一波目录 哦吼,发现了一堆的目录遍历(绿色的都是)。 这里一个 Log目录十分的显眼,很有可能造成log泄露 okey,如我所料。收获了一个通用中危洞√ 27450-kwvsjna88f...
2022年3月10日 23:38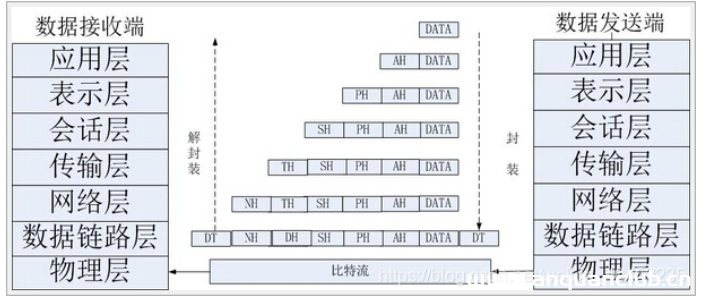
一文教你怎么搞定流量包(二)
前言 承接第一篇CTF流量分析,中间涉及部分知识内容,顺便自己再熟悉一遍,常规CTF或者说工控流量分析用到的工具wireshark之外似乎不怎涉及,,, 协议 TCP协议 TCP(Transmission Control Proto...
2022年3月10日 23:39
实战攻防演习之红队视角下的防御体系突破 @奇安信
地址:http://i0x0fy4ibf.feishu.cn/file/boxcnFaTDbhg5qQDzAlk8vrfNtc 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:39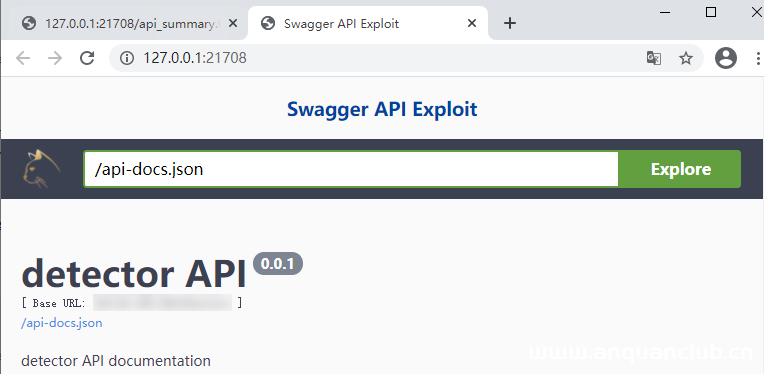
¥Swagger REST API 信息泄露利用工具¥
http://github.com/lijiejie/swagger-exp 这是一个 Swagger REST API 信息泄露利用工具。 主要功能有: 遍历所有API接口,自动填充参数 尝试 GET / POST 所有接口,返回 Response Code / Conten...
2022年3月10日 23:33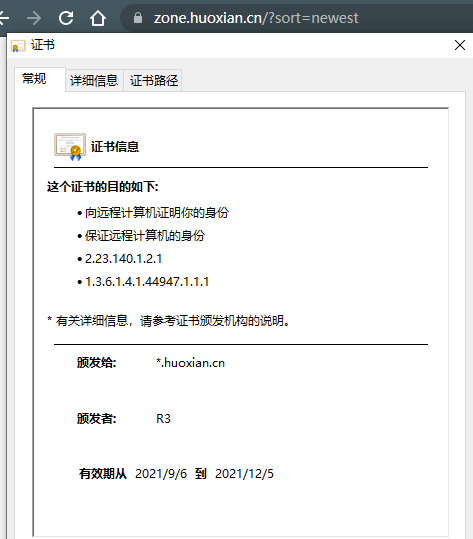
批量获取网站SSL证书里的域名
大佬们在日常刷洞过程中,或者批量扫某个POC时,总会扫到很多未知资产或者结果量太大一个个去验证资产归属太费时费力。而一些https站点的证书中能看到证书归属,一般通过证书定位的资产都比较准...
2022年3月10日 23:33
