
解决spring boot + jar打包部署tomcat 404错误问题_Tomcat
这篇文章主要介绍了spring boot + jar打包部署tomcat 404错误问题解决方案,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.spring boot 不支持j...
 2022年12月26日 21:42
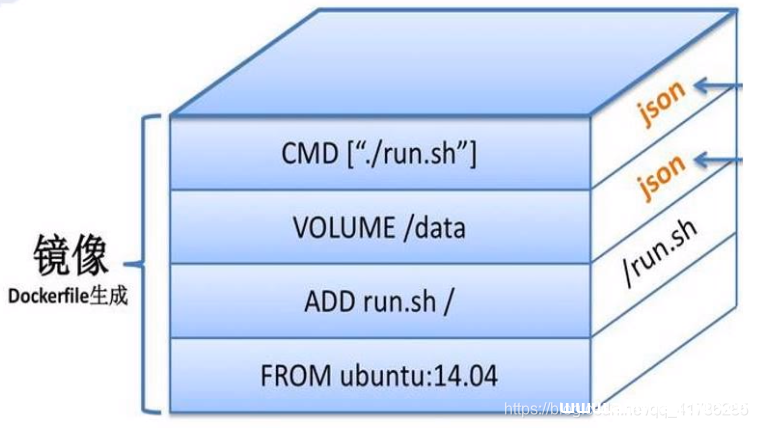
dockerfile制作apache镜像的方法_docker
这篇文章主要介绍了dockerfile制作apache镜像的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、Docker镜像二、基于已有的镜像创建实...
2023年1月5日 21:55
Docker如何制作自己镜像并上传dockerhub_docker
这篇文章主要介绍了Docker如何制作自己镜像并上传dockerhub,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1.首先注册自己的dockerhub账...
2023年1月15日 21:34
Docker 部署Mysql 服务和Redis 服务的方法_docker
这篇文章主要介绍了Docker 部署Mysql 服务和Redis 服务的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录Docker 部署Mysql 服务的方法下...
2023年1月16日 21:14
在CentOS启动时自动加载内核模块overlayfs操作_docker
这篇文章主要介绍了在CentOS启动时自动加载内核模块overlayfs操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在CentOS中自动加载内核模块,可以在/etc/sysconfig/modul...
2023年1月18日 20:38对docker中的overlay式网络详解_docker
这篇文章主要介绍了对docker中的overlay式网络详解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 翻译自docker官方文档,原文:http://docs.docker.com/network/overlay/ ...
2023年1月18日 21:43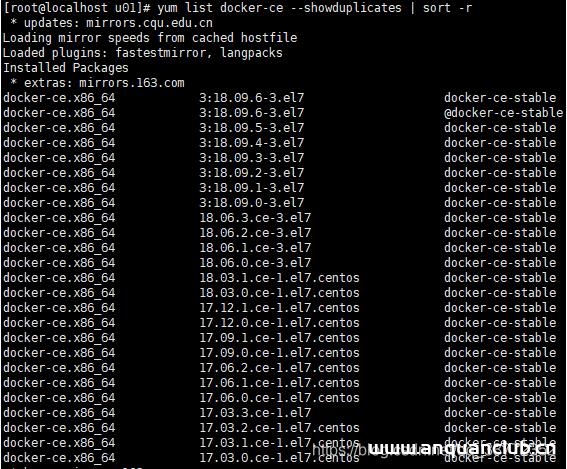
Docker在线、离线安装及其常用命令操作_docker
这篇文章主要介绍了Docker在线、离线安装及其常用命令操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、测试环境 名称 版本 centos 7.6 docker 18.09.06 二、在线安...
2023年1月18日 21:43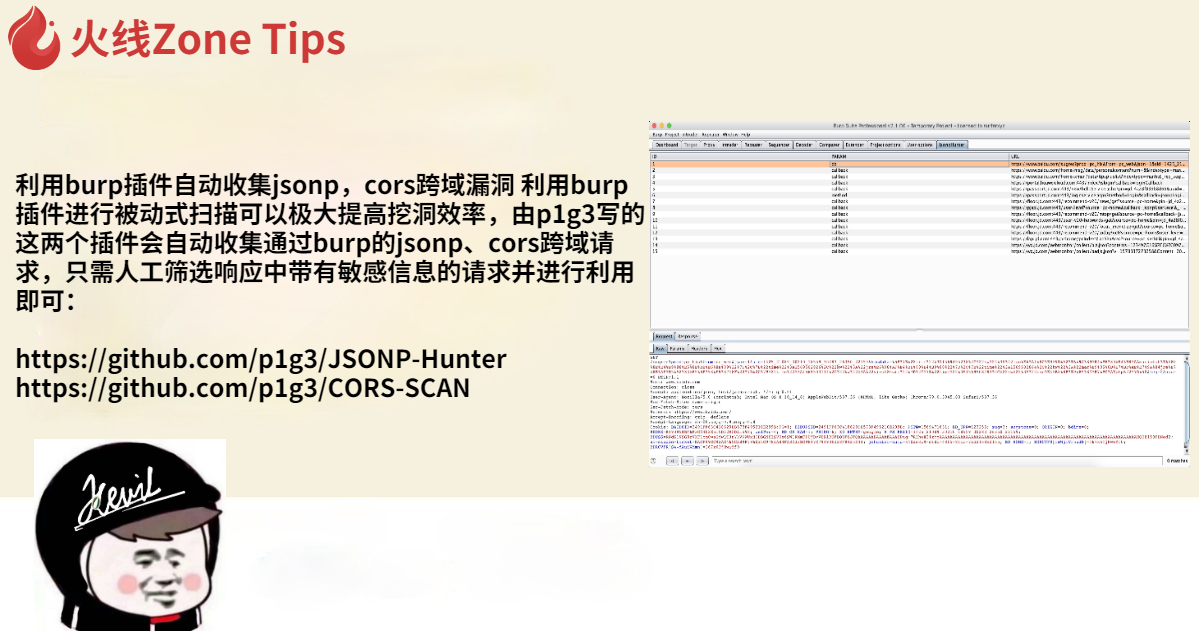
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35
白帽训练营-信息收集101
白帽训练营的第一个主题信息收集。在我们渗透测试/漏洞挖掘过程中,信息收集是一个相对比较重要的阶段,有助于我们扩大攻击面。 ?文章内容需登陆状态才能查看,没有安全小天地平台账号的用户请...
2022年3月10日 23:35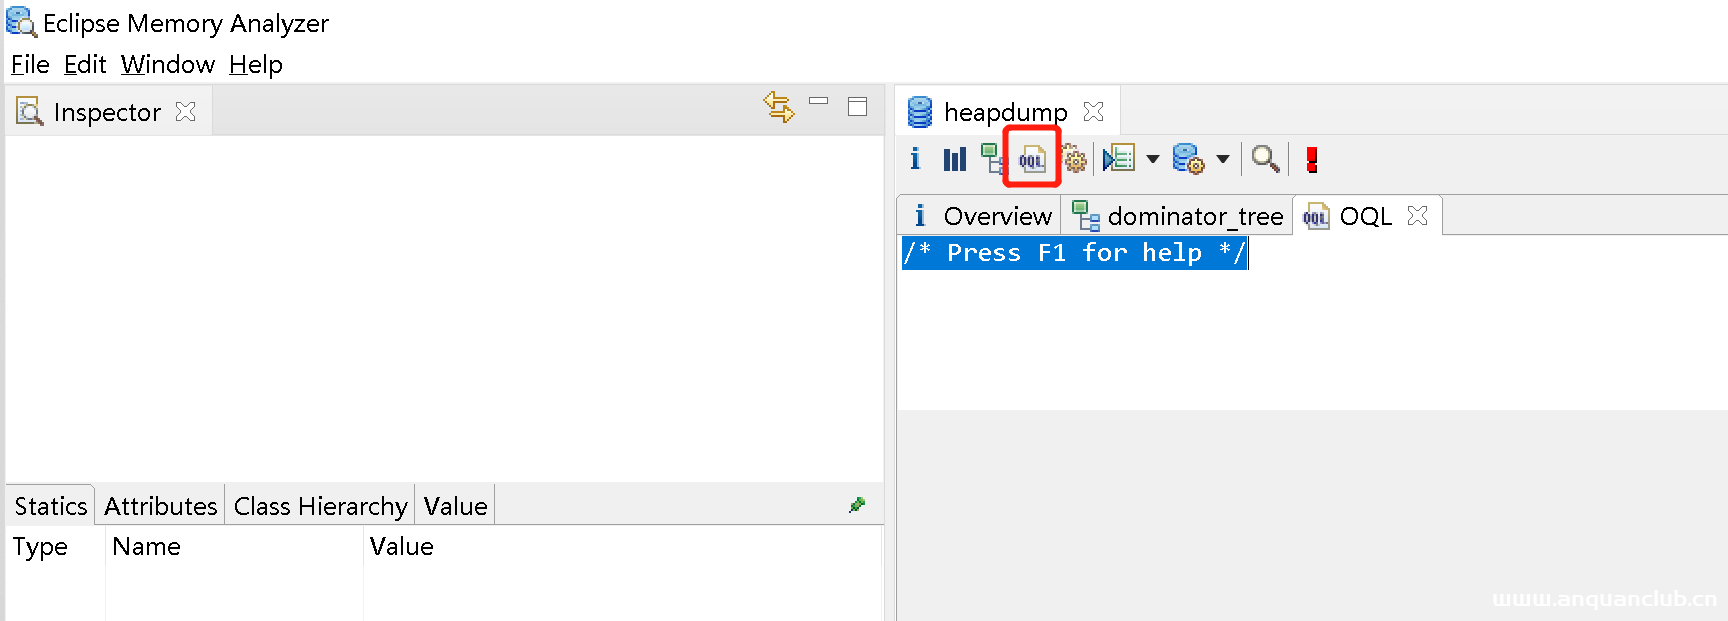
heapdump查询操作
Spring Boot Actuator未授权访问发现/env中有数据库连接配置信息,但是密码都是*号,这时可以尝试是否可以下载heapdump,在内存信息中找到对应的密码。 用工具Eclipse Memory Analyzer(MAT)(...
2022年3月10日 23:35
白帽训练营-如何学习web安全
学习的本质是模仿,创造的精髓在洞察。 1、如何学习web安全? 2、如何挖到第一个漏洞? 我的答案是: 1、掌握最基本的信息收集技巧 2、理解http数据包 3、使用burp进行http流量的截断和重放 4、...
2022年3月10日 23:35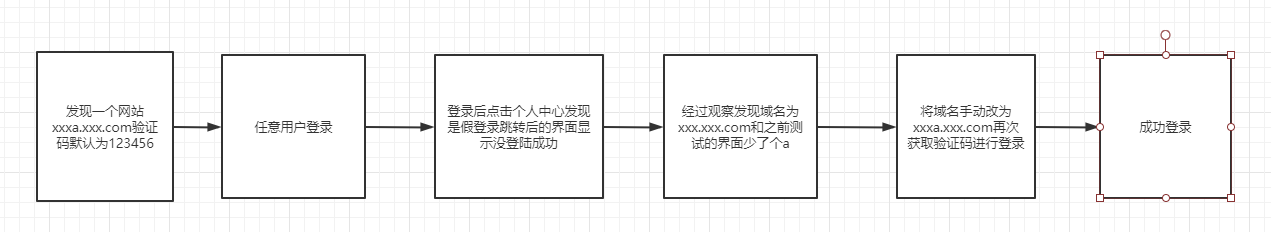
一次奇葩的任意用户登录
在安全小天地测试某src时发现一个界面,域名为xxxa.xxx.com,是一个登录界面,发现该界面支持使用手机号登录以及注册功能,测试后发现该网站使用的短信验证码为123456 因此用脚趾头都能想出来的...
2022年3月10日 23:36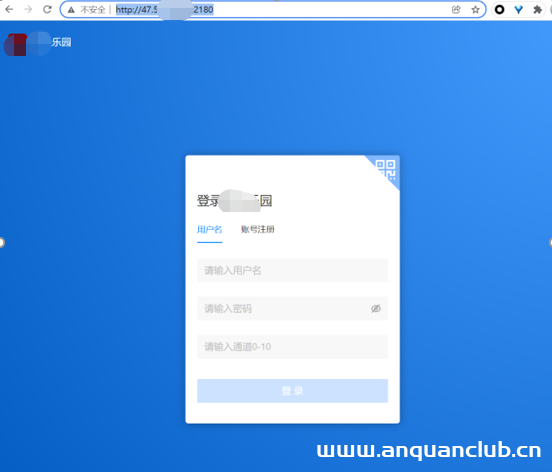
我有一个朋友,他被裸聊诈骗了。我只能看看能不能帮帮他
小说三要素:时间、地点、人物 时间:2021年12月份 地点:互联网 人物:我有一个朋友 我有一个朋友,当时跟我说的时候已经被骗了23w,想继续充钱10w,问我能不能继续冲,我听了来龙去脉,很明显...
2022年3月10日 23:36
QQ客户端xss【未修复】
收藏url编码后的xss入门语句再编辑一下即可 别说你不会 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37bugbounty技巧聚合20210813
漏洞报告 GitHub Security Lab [#1301752 C#]: HttpOnly and Secure Cookies for .NET Core and .NET #1301753 Java: Timing attacks while comparing results of cryptographic operations Ube...
2022年3月10日 23:37白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37
