
最新发布第1002页

CVE-2021-3007: Laminas Project laminas-http – Remote Code Execution
漏洞标题 CVE-2021-3007: Laminas Project laminas-http - Remote Code Execution 漏洞描述 Laminas Project laminas-http < 2.14.2 and Zend Framework 3.0.0 contain a deserialization vu...
 2021年8月27日 20:22
CVE-2024-1561: Gradio 4.3-4.12 – Local File Read
漏洞标题 CVE-2024-1561: Gradio 4.3-4.12 - Local File Read 漏洞描述 Local file read by calling arbitrary methods of Components class between Gradio versions 4.3-4.12 PoC代码
2024年9月8日 22:38
CVE-2021-31805 Struts2 S2-062远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-31805 Struts2 S2-062远程代码执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个...
2023年2月10日 11:26CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年5月22日 21:18CVE-2019-7543: KindEditor 4.1.11 – Cross-Site Scripting
漏洞标题 CVE-2019-7543: KindEditor 4.1.11 - Cross-Site Scripting 漏洞描述 KindEditor 4.1.11 contains a cross-site scripting vulnerability via the php/demo.php content1 parameter. P...
2019年3月31日 04:32CVE-2017-9841: PHPUnit – Remote Code Execution
漏洞标题 CVE-2017-9841: PHPUnit - Remote Code Execution 漏洞描述 PHPUnit before 4.8.28 and 5.x before 5.6.3 allows remote attackers to execute arbitrary PHP code via HTTP POST data...
2017年12月25日 19:06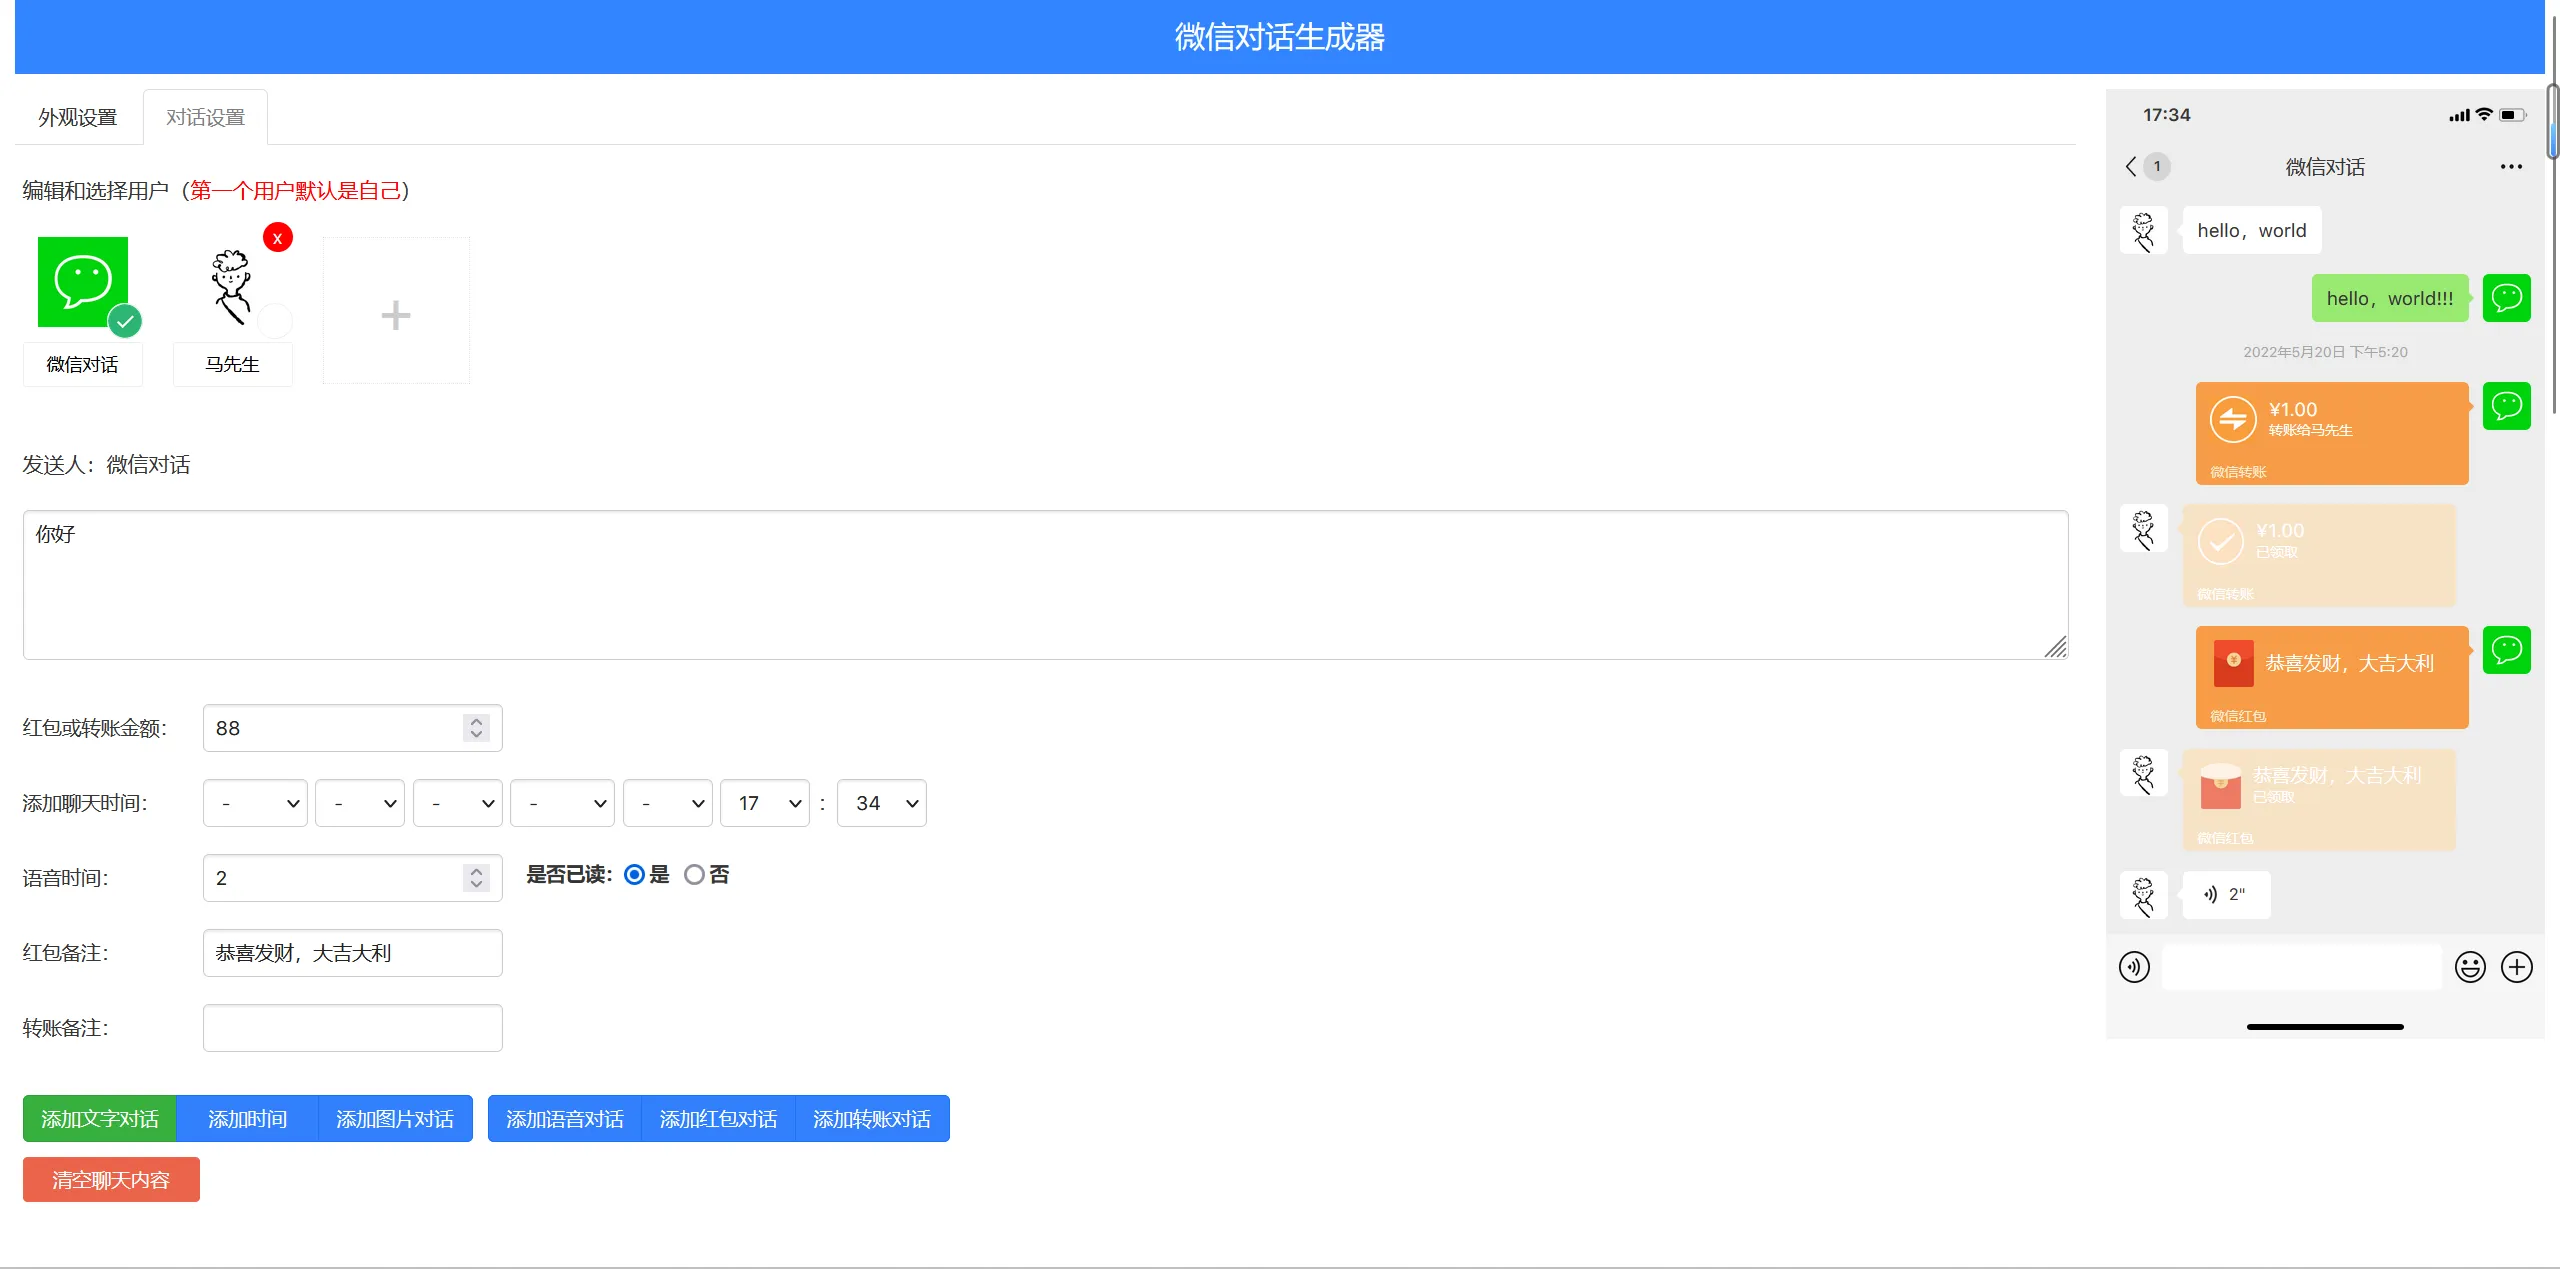
抖音热门微信聊天生成器 附源码
前言 偶尔需要伪装一下聊天记录,发点红包什么的,曾奈囊中羞涩,转头发现这个源码,前来分享 在线体验 在线微信对话生成 如何使用 您可以在外观设置里,按需调整 网络信号 手机信号 手机时间 ...

 2023年1月13日 19:31
CVE-2021-24527: Profile Builder < 3.4.9 - Improper Authentication
漏洞标题 CVE-2021-24527: Profile Builder < 3.4.9 - Improper Authentication 漏洞描述 The Profile Builder plugin before 3.4.9 for WordPress allows unauthenticated attackers to gai...
2021年4月4日 18:15CVE-2021-32305: Websvn <2.6.1 - Remote Code Execution
漏洞标题 CVE-2021-32305: Websvn <2.6.1 - Remote Code Execution 漏洞描述 WebSVN before 2.6.1 allows remote attackers to execute arbitrary commands via shell metacharacters in the...
2021年8月9日 18:07CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年5月19日 01:19Agentejo Cockpit /auth/requestreset < 0.11.2 NoSQL注入(CVE-2020-35847)
漏洞标题 Agentejo Cockpit /auth/requestreset < 0.11.2 NoSQL注入(CVE-2020-35847) 漏洞描述 0.11.2之前的Agentejo Cockpit允许通过Auth控制器的Controller/Auth.phpresetpassword函数进行...
2020年6月25日 00:14CVE-2021-33766: Microsoft Exchange – Authentication Bypass
漏洞标题 CVE-2021-33766: Microsoft Exchange - Authentication Bypass 漏洞描述 Microsoft Exchange Server Information Disclosure Vulnerability. This vulnerability enables an attacker ...
2021年7月21日 20:51CVE-2022-37061: FLIR AX8 1.46.16 – Remote Command Injection
漏洞标题 CVE-2022-37061: FLIR AX8 1.46.16 - Remote Command Injection 漏洞描述 FLIR AX8 version 1.46.16 and below is susceptible to an unauthenticated remote command injection vulne...
2022年3月3日 00:27CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
2022年5月13日 07:58CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting 漏洞描述 Packagist prior to 1.2.11 contains a cross-site scripting vulnerability via microweber/microweber. Use...
2022年1月26日 00:20CVE-2021-36356: Kramer VIAware – Remote Code Execution
漏洞标题 CVE-2021-36356: Kramer VIAware - Remote Code Execution 漏洞描述 KRAMER VIAware through August 2021 allows remote attackers to execute arbitrary code because ajaxPages/writ...
2021年5月3日 07:41
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

