
最新发布第1002页

CVE-2015-7297: Joomla Core SQL Injection
漏洞标题 CVE-2015-7297: Joomla Core SQL Injection 漏洞描述 Joomla 3.4.4 之前的 3.2 SQL 注入漏洞 Joomla 中的 SQL 注入漏洞!3.4.4 之前的 3.2 允许远程攻击者通过未指定的向量执行任意 SQ...
 2015年3月9日 07:59
CVE-2018-10822: D-Link Routers – Local File Inclusion
漏洞标题 CVE-2018-10822: D-Link Routers - Local File Inclusion 漏洞描述 D-Link routers DWR-116 through 1.06, DIR-140L through 1.02, DIR-640L through 1.02,DWR-512 through 2.02,DWR-7...
2018年9月13日 05:26CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval
漏洞标题 CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval 漏洞描述 WordPress Email Subscribers & Newsletters plugin before 4.2...
2019年1月8日 07:06CVE-2023-0676: phpIPAM 1.5.1 – Cross-site Scripting
漏洞标题 CVE-2023-0676: phpIPAM 1.5.1 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository phpipam/phpipam prior to 1.5.1. PoC代码
2023年11月17日 01:13CVE-2017-17762: Episerver 7 – Blind XML External Entity Injection
漏洞标题 CVE-2017-17762: Episerver 7 - Blind XML External Entity Injection 漏洞描述 Episerver 7 patch 4 and earlier contains an XML external entity (XXE) caused by processing craft...
2017年8月2日 18:04CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion
漏洞标题 CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion 漏洞描述 WordPress Plugin WP Payeezy Pay is prone to a local file inclusion vulnerability because it...
2018年4月15日 14:58CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞
漏洞标题 CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞 漏洞描述 Liferay Portal CE是一款用来快速构建网站的开源系统。其7.2.0 GA1及以前的版本API接口中存在一处反序列化漏洞,利...
2020年1月10日 17:16
bugbounty技巧聚合20211222
漏洞报告 【Judge.me】 Log4j RCE http://hackerone.com/reports/1427589 【Acronis 】通过日志文件泄露管理员密码 http://hackerone.com/reports/1121972 挖洞技巧 进程注入 http://www.netero...
2022年3月10日 23:33bugbounty技巧聚合20211217
漏洞报告 【Kubernetes】#1398617 Broken Github Link Used in deployment docs of 'github.com/kubernetes/kompose' http://hackerone.com/reports/1398617 【Kubernetes】谷歌存储桶接管,加...
2022年4月1日 18:36CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 – Remote Code Execution
漏洞标题 CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 - Remote Code Execution 漏洞描述 Oracle E-Business Suite 12.2.3 through 12.2.11 is susceptible to remote code execu...
2022年11月22日 05:32CVE-2025-44136: MapTiler Tileserver-php v2.0 – Unauthenticated XSS
漏洞标题 CVE-2025-44136: MapTiler Tileserver-php v2.0 - Unauthenticated XSS 漏洞描述 MapTiler Tileserver-php v2.0 contains a reflected XSS caused by unencoded reflection of the GET...
2025年9月11日 06:38CVE-2024-31982: XWiki < 4.10.20 - Remote code execution
漏洞标题 CVE-2024-31982: XWiki < 4.10.20 - Remote code execution 漏洞描述 XWiki Platform is a generic wiki platform. Starting in version 2.4-milestone-1 and prior to versions 4....
2024年6月8日 06:12CVE-2023-27032: PrestaShop AdvancedPopupCreator – SQL Injection
漏洞标题 CVE-2023-27032: PrestaShop AdvancedPopupCreator - SQL Injection 漏洞描述 In the module “Advanced Popup Creator” (advancedpopupcreator) from Idnovate for PrestaShop, a gu...
2023年9月27日 08:37CVE-2022-0899: Header Footer Code Manager < 1.1.24 - Cross-Site Scripting
漏洞标题 CVE-2022-0899: Header Footer Code Manager < 1.1.24 - Cross-Site Scripting 漏洞描述 The Header Footer Code Manager WordPress plugin before 1.1.24 does not escape generat...
2022年7月23日 01:06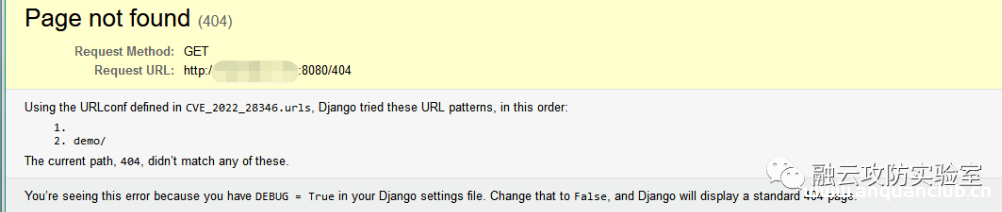
CVE-2022-28346 Django SQL注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-28346 Django SQL注入漏洞 Django是用Python开发的一个免费开源的Web框架,几乎囊括了Web应用的方方面面,可以用于快速搭建...
2023年2月17日 13:59CVE-2025-59287: Windows Server Update Service – Insecure Deserialization
漏洞标题 CVE-2025-59287: Windows Server Update Service - Insecure Deserialization 漏洞描述 Windows Server Update Service contains an insecure deserialization vulnerability caused b...
2025年6月9日 07:55
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

