
最新发布第1002页
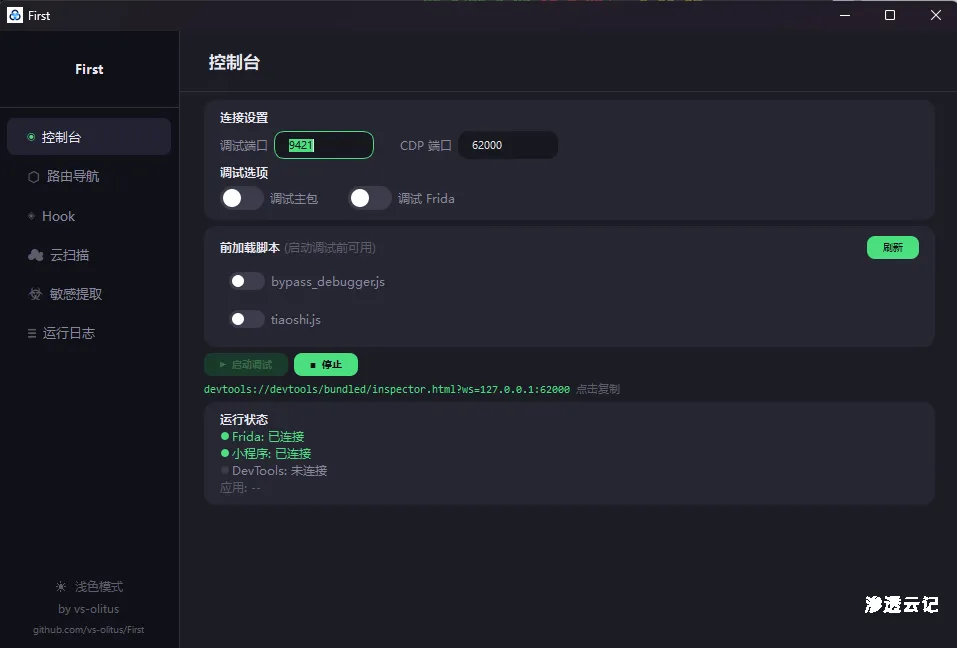
微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式
https://github.com/Spade-sec/First First微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式 本项目仅支持windows,macos用户使用dp虚拟机即可 截图预览 主界面 / Contr...

 2026年4月6日 10:26

CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect
漏洞标题 CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect 漏洞描述 WordPress wpForo Forum < 1.9.7 is susceptible to an open redirect vulnerability because the p...
 2021年2月11日 21:38

bugbounty技巧聚合20220104
漏洞报告 【Zivver】在 AndroidManifest 中启用 ADB 备份 http://hackerone.com/reports/1225158 【LINE】 不正确的授权允许在通知通道服务器中泄露用户的通知数据 http://hackerone.com/report...
2022年3月10日 23:33CVE-2023-34124: SonicWall GMS and Analytics Web Services – Shell Injection
漏洞标题 CVE-2023-34124: SonicWall GMS and Analytics Web Services - Shell Injection 漏洞描述 The authentication mechanism in SonicWall GMS and Analytics Web Services had insufficie...
2023年6月13日 18:36CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年4月17日 07:11CVE-2022-43018: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43018: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the email parameter in the Check Email func...
2022年8月6日 07:26CVE-2021-24495: WordPress Marmoset Viewer <1.9.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24495: Wordpress Marmoset Viewer <1.9.3 - Cross-Site Scripting 漏洞描述 WordPress Marmoset Viewer plugin before 1.9.3 contains a cross-site scripting vulnerabi...
2021年2月20日 10:54CVE-2018-3238: Oracle Fusion Middleware WebCenter Sites 11.1.1.8.0 – Cross-Site Scripting
漏洞标题 CVE-2018-3238: Oracle Fusion Middleware WebCenter Sites 11.1.1.8.0 - Cross-Site Scripting 漏洞描述 The Oracle WebCenter Sites 11.1.1.8.0 component of Oracle Fusion Middlew...
2018年6月4日 22:48CVE-2025-3248: Langflow AI – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-3248: Langflow AI - Unauthenticated Remote Code Execution 漏洞描述 Langflow versions prior to 1.3.0 are susceptible to code injection in the /api/v1/validate/code...
2025年9月10日 20:23
[第一章 web入门]SQL注入-2
1 通过updatexml取数据从页面发现有一个提示如果加上?tips=1的话,通过burpsuite发包可以通过updatexml来查看回显,可以通过这个取到数据下面是通过updatexml来注入,这时4步中用到语句 name=ad...
2022年4月28日 21:03Linux中安装Composer的步骤分享_Linux
在本篇文章中小编给各位分享的是一篇关于Linux安装 Composer的方法,有需要的朋友们可以学习下。 1.下载安装脚本 - composer-setup.php - 到当前目录 php -r 'copy('http://install.phpcompos...
2024年3月22日 21:29CVE-2015-2863: Kaseya Virtual System Administrator – Open Redirect
漏洞标题 CVE-2015-2863: Kaseya Virtual System Administrator - Open Redirect 漏洞描述 Kaseya Virtual System Administrator 7.x before 7.0.0.29, 8.x before 8.0.0.18, 9.0 before 9.0.0....
2015年6月5日 18:20CVE-2023-31548: ChurchCRM v4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2023-31548: ChurchCRM v4.5.3 - Cross-Site Scripting 漏洞描述 A stored Cross-site scripting (XSS) vulnerability in the FundRaiserEditor.php component of ChurchCRM v4.5....
2023年12月24日 11:55
锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、...
2026年2月13日 12:53CVE-2021-45420: Emerson Dixell XWEB-500 – Arbitrary File Write
漏洞标题 CVE-2021-45420: Emerson Dixell XWEB-500 - Arbitrary File Write 漏洞描述 Emerson Dixell XWEB-500 contains an arbitrary file write caused by unauthenticated access to /cgi-b...
2021年11月24日 04:46CVE-2019-12987: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12987: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the apply action in StorageMgm...
2019年9月7日 15:54
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

