
最新发布第1002页

CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 – Authentication Bypass
漏洞标题 CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 - Authentication Bypass 漏洞描述 Zyxel NBG2105 V1.00(AAGU.2)C0 devices are susceptible to authentication bypass vulnerabilitie...
 2021年8月25日 13:45
CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting 漏洞描述 WordPress MF Gig Calendar plugin 1.1 and prior contains a reflected cross-site scripting...
2021年6月17日 15:09CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting
漏洞标题 CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin 3.5.5 and prior con...
2022年9月24日 17:16CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure
漏洞标题 CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure 漏洞描述 WordPress Transposh plugin through is susceptible to information disclosure via the AJAX ...
2022年1月18日 03:13CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection
漏洞标题 CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection 漏洞描述 WordPress Daily Prayer Time plugin prior to 2022.03.01 contains a SQL injection vulnerab...
2022年7月23日 23:33Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年10月22日 13:28
在CentOS 8上安装htop的教程_Linux
这篇文章主要介绍如何在CentOS 8上安装htop以及如何使用该命令检索系统统计信息。本文通过图文实例详解的形式给大家展示的非常详细,需要的朋友参考下 如果您希望以交互方式监视系统,则htop命...
2026年5月30日 11:47CVE-2018-11222: Pandora FMS <=7.0NG.722 - Remote Code Execution
漏洞标题 CVE-2018-11222: Pandora FMS <=7.0NG.722 - Remote Code Execution 漏洞描述 Pandora FMS versions <=7.0NG.722 are vulnerable to unauthenticated remote code execution by ...
2018年2月26日 19:53
Docker和镜像的操作方法_docker
这篇文章主要介绍了Docker和镜像的操作方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 查找镜像 我们可以从 Docker Hub 网站来搜索镜像,Doc...
2022年8月23日 21:42CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
2019年11月24日 02:47CVE-2023-4415: Ruijie RG-EW1200G Router Background – Login Bypass
漏洞标题 CVE-2023-4415: Ruijie RG-EW1200G Router Background - Login Bypass 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 07161417 r483. It has been rated as critical. Aff...
2023年6月6日 04:22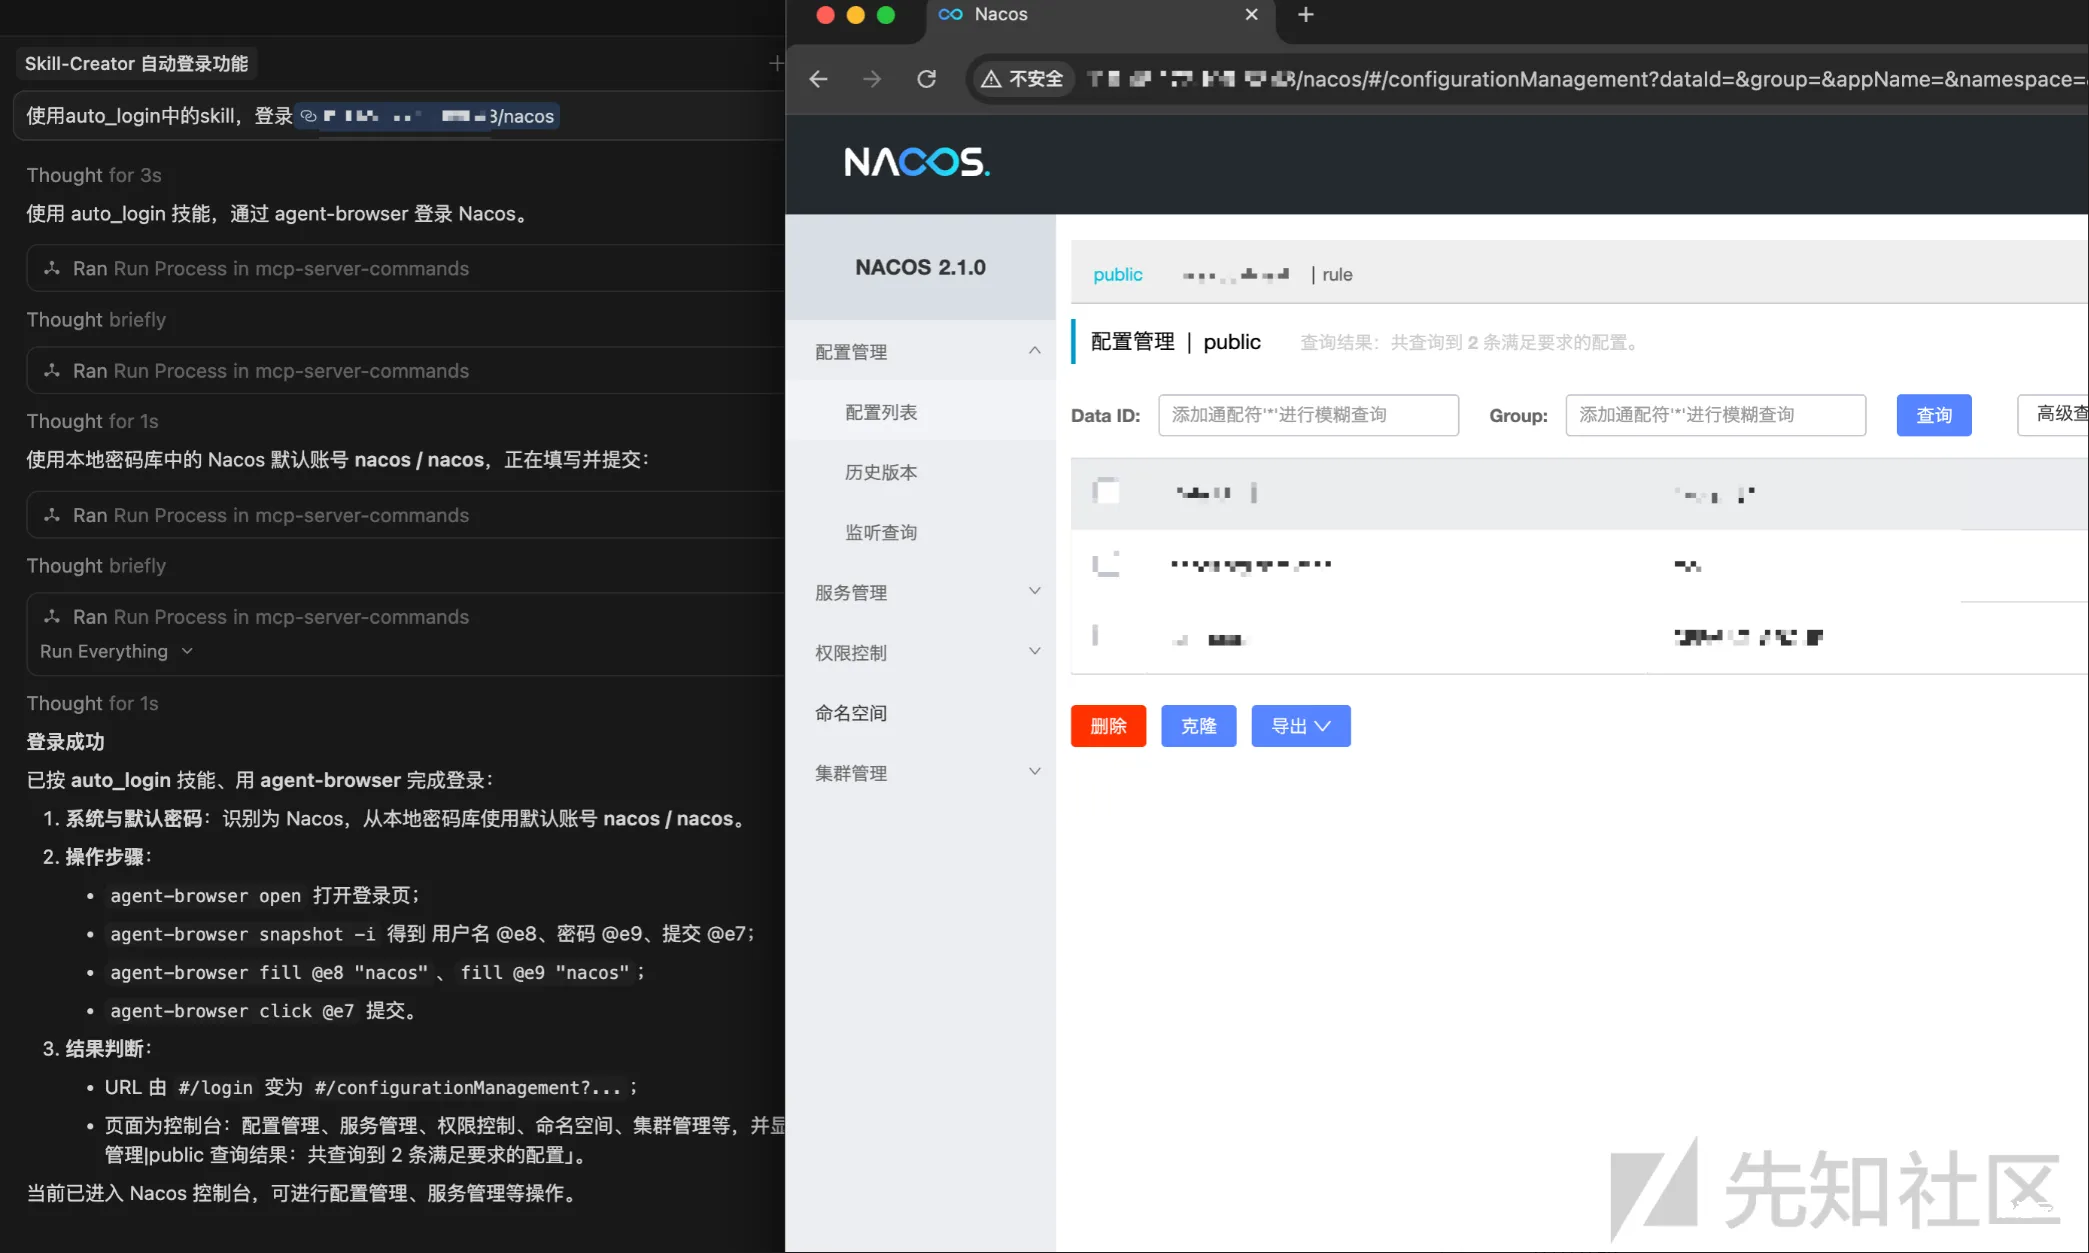
AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)
文章来源:AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)-先知社区 一、前言 在红蓝演习中,弱口令无论是出现在打点环节还是重要突破路径上,都非常常见。 但是每次在演习...

 2026年3月25日 22:33
VMware虚拟机中Centos8的桥接静态IP配置方法_VMware
这篇文章主要介绍了VMware虚拟机中Centos8的桥接静态IP配置方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一.要保证网络连接方式是桥接 要选中复制物理网络连...
2024年4月26日 20:26Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年7月24日 21:07
最新AWVS15.2.221208162 支持Windows/Linux
版本支持 Windows Linux 工具下载 AWVS Windows版本 自带bat脚本一键激活AWVS Linux版本 解压密码 www.anquanclub.cn 破解方法 现只需要运行bat、sh脚本就可以一键破解,快捷方便! 修改hosts文...
2026年3月15日 12:27
锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列...
2026年2月13日 12:53
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

