
最新发布第1003页
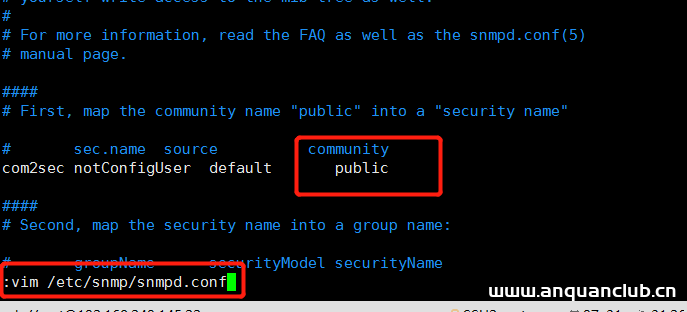
Zabbix基于snmp实现监控linux主机_Linux
这篇文章主要介绍了Zabbix基于snmp实现监控linux主机,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 前言: linux主机的话还是比较好处理...
 2023年8月14日 20:35

CVE-2024-39646: WordPress Custom 404 Pro <= 3.11.1 - Reflected XSS
漏洞标题 CVE-2024-39646: WordPress Custom 404 Pro <= 3.11.1 - Reflected XSS 漏洞描述 Improper Neutralization of Input During Web Page Generation (XSS or 'Cross-site Scripti...
2024年1月10日 08:09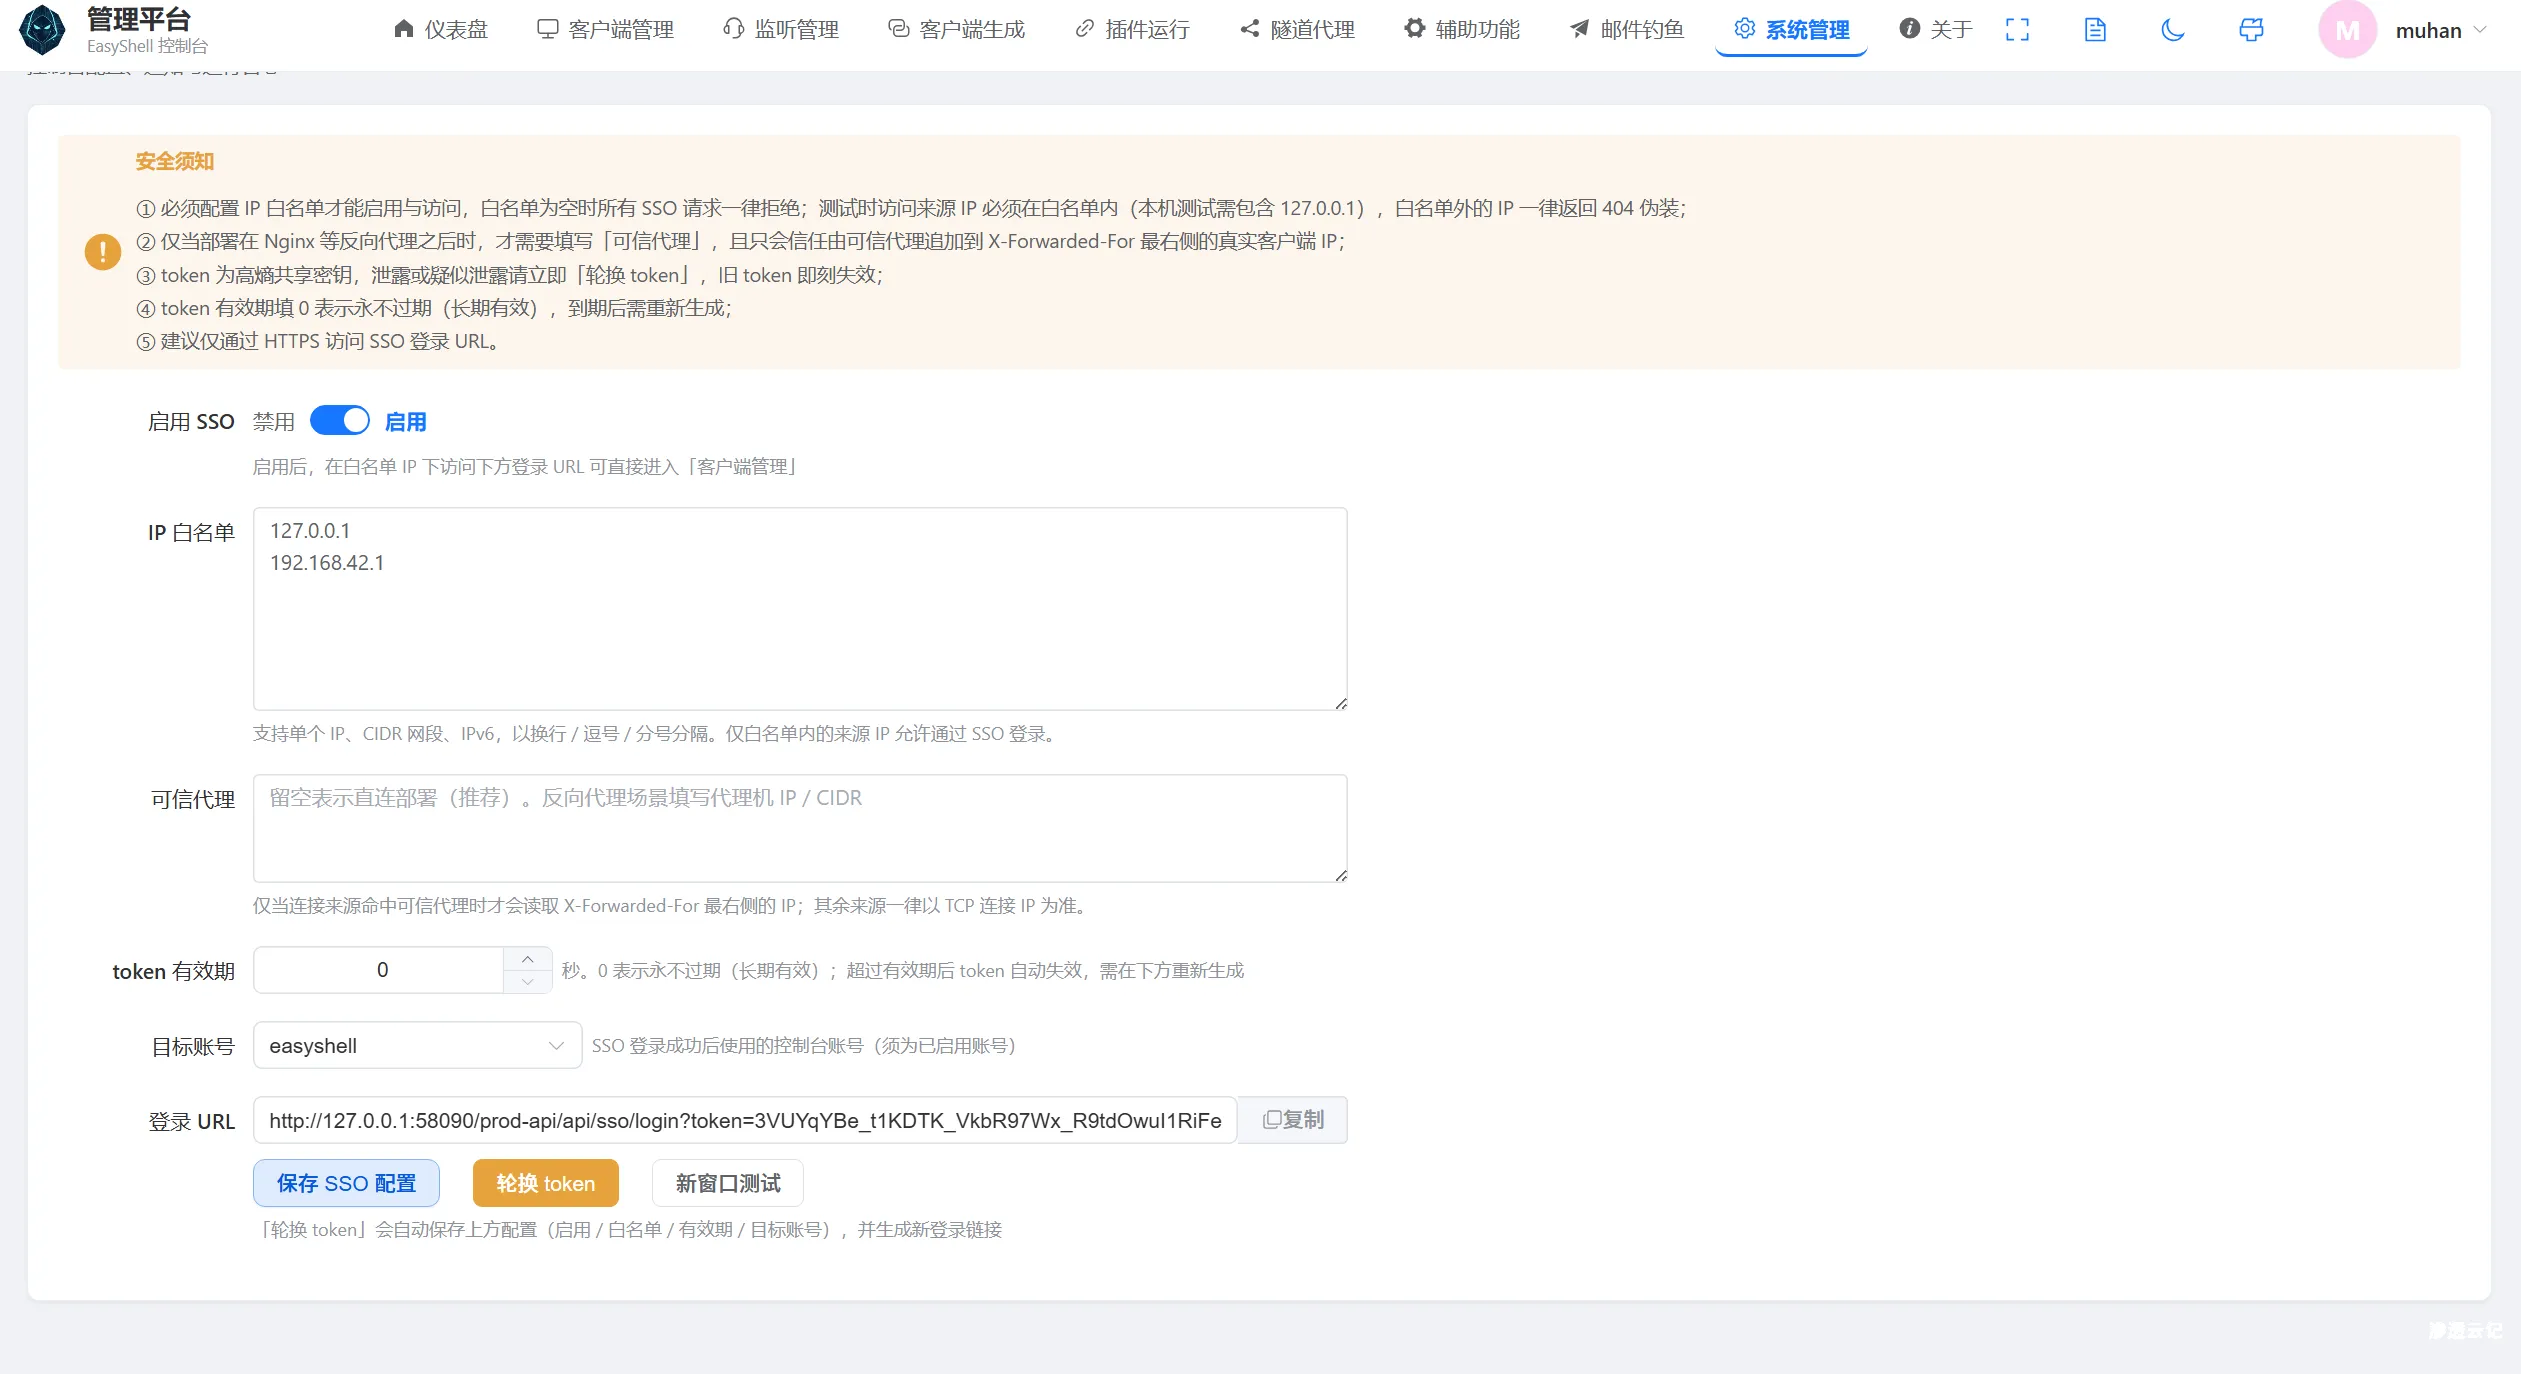
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...

 2026年8月29日 19:12
CVE-2021-25085: WOOF WordPress plugin – Cross-Site Scripting
漏洞标题 CVE-2021-25085: WOOF WordPress plugin - Cross-Site Scripting 漏洞描述 The WOOF WordPress plugin does not sanitize or escape the woof_redraw_elements parameter before refle...
2021年1月11日 07:51
Navicat 连接服务器端中的docker数据库的方法_docker
这篇文章主要介绍了Navicat 连接服务器端中的docker数据库,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 启动docekr中mysql 容器 使用命令: do...
2022年7月7日 21:14
给敏感信息打上马赛克就安全了吗?
我们在群聊发送图片、平台上传视频的时候,通常会对图片和视频的敏感信息进行处理,最常见的几种方式有马赛克、模糊、涂抹、黑条等,其中马赛克可以说是最为常见的一种。然而我们经常可以看到有...
2022年2月18日 18:20CVE-2011-0049: Majordomo2 – SMTP/HTTP Directory Traversal
漏洞标题 CVE-2011-0049: Majordomo2 - SMTP/HTTP Directory Traversal 漏洞描述 A directory traversal vulnerability in the _list_file_get function in lib/Majordomo.pm in Majordomo 2 be...
2011年1月24日 04:53CVE-2020-9043: WordPress wpCentral <1.5.1 - Information Disclosure
漏洞标题 CVE-2020-9043: WordPress wpCentral <1.5.1 - Information Disclosure 漏洞描述 WordPress wpCentral plugin before 1.5.1 is susceptible to information disclosure. An attacke...
2020年12月8日 07:40CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
2021年8月30日 21:27CVE-2018-13317: TOTOLINK A3002RU 1.0.8 – Information Disclosure
漏洞标题 CVE-2018-13317: TOTOLINK A3002RU 1.0.8 - Information Disclosure 漏洞描述 TOTOLINK A3002RU firmware version 1.0.8 contains a vulnerability in which an unauthenticated attac...
2018年3月15日 19:18CVE-2014-9094: WordPress DZS-VideoGallery Plugin Cross-Site Scripting
漏洞标题 CVE-2014-9094: WordPress DZS-VideoGallery Plugin Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in deploy/designer/preview.php in the Digital ...
2014年8月22日 09:30
Nginx的location的常见规则优先级问题_nginx
Nginx是反向代理和负载均衡的首选工具,nginx的location配置有许多细节内容在网上不容易找到资料,或者解释不清。本文对Nginx location规则优先级介绍,需要的朋友参考下吧 目录一、Location / ...
2022年6月15日 09:45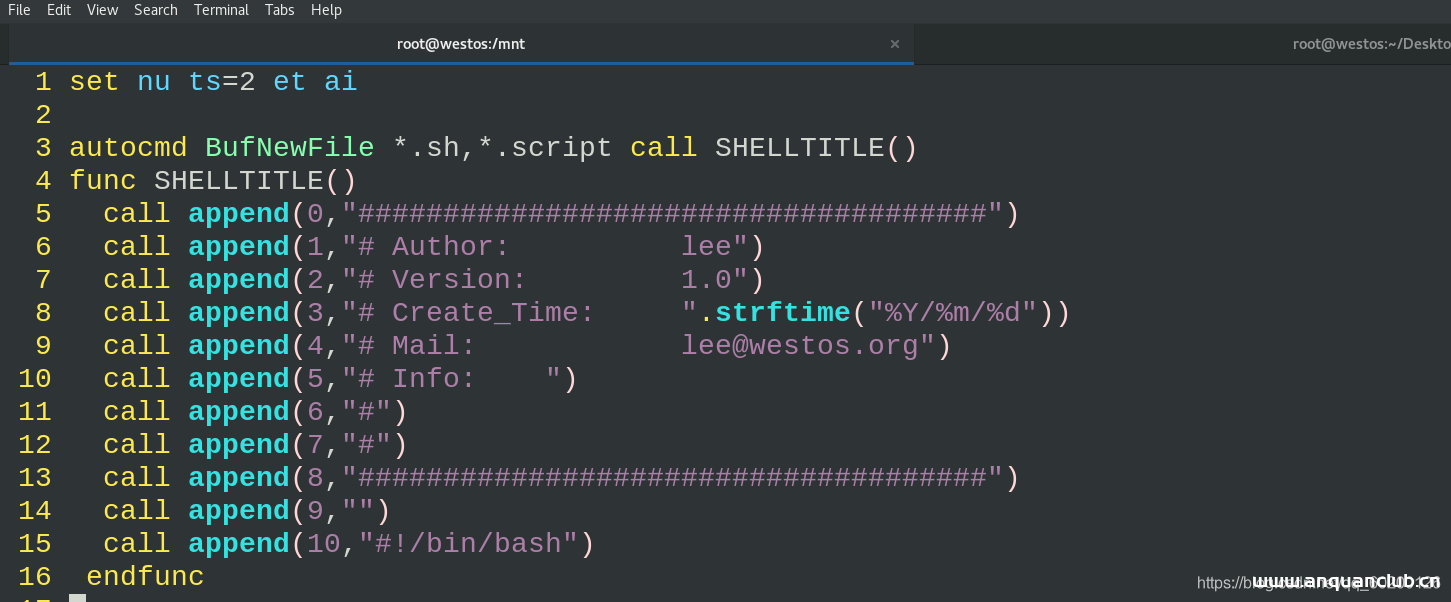
linux脚本基础详细介绍_Linux
本文通过详细讲解linux脚本中的翻译字符、变量数组、各种命令设定等,现在我们大家一起来学习吧 目录1.脚本vim环境2.shell脚本中环境的定义方法3.shell脚本中的转译字符4.脚本中变量的数组5.系...
2022年6月23日 08:40
bugbounty技巧聚合20210816
漏洞报告 Visual Studio advisories/2021_vscode_ipynb_xss_arbitrary_file_read.md at master · justinsteven/advisories Mail.ru [#968402 http://kiwi.youdrive.today/] Information disclo...
2022年3月10日 23:32
docker私有仓库harbor搭建过程_docker
这篇文章主要介绍了docker私有仓库harbor搭建过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.准备 1.1 harbor下载 harbor下载地址:链接添...
2023年11月14日 20:27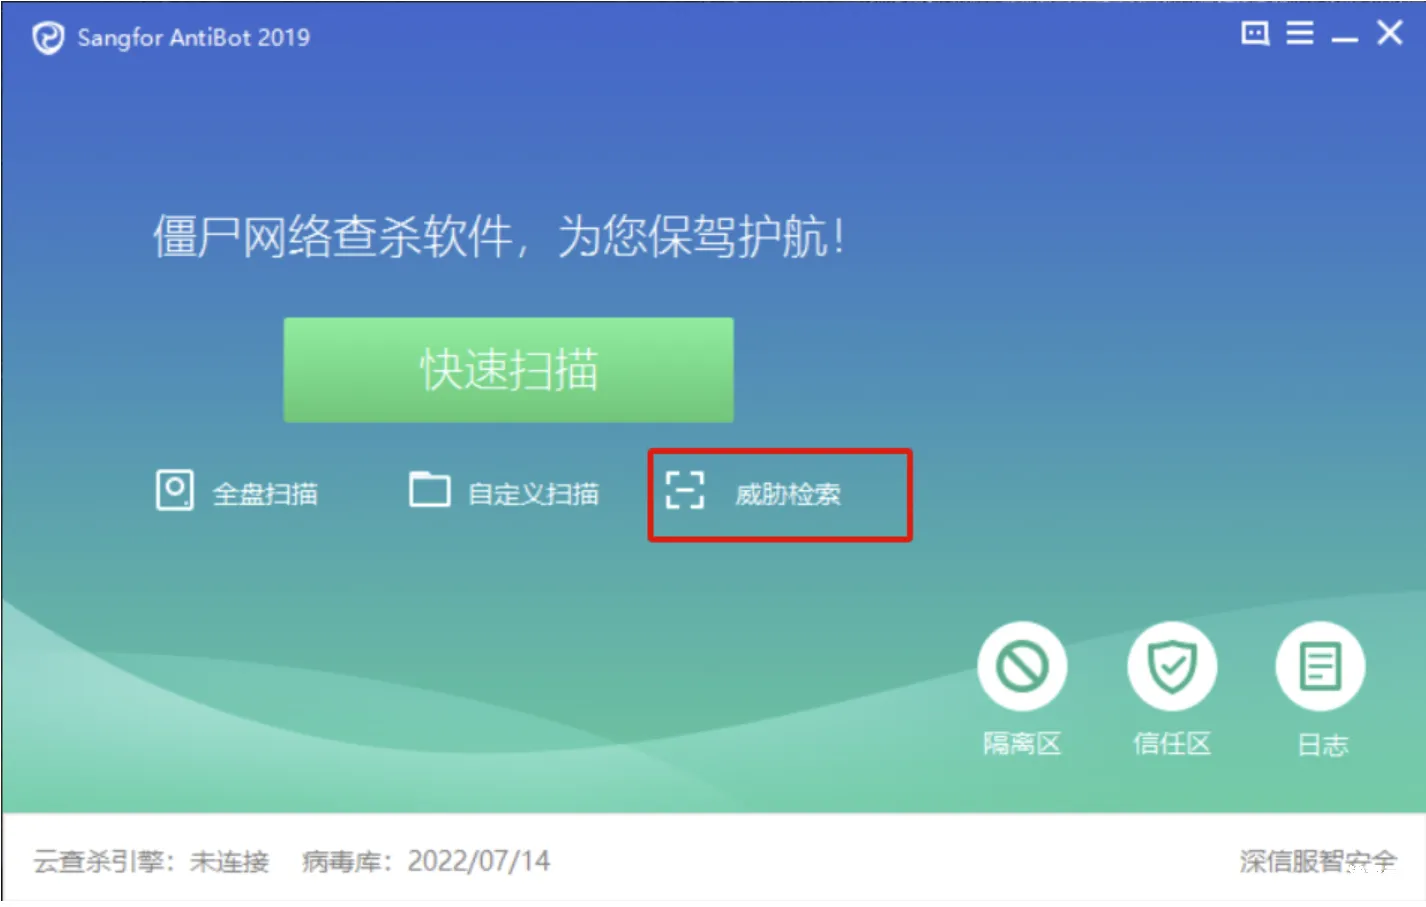
使用特征字符串从内存中定位恶意进程
如果已知恶意进程在内存中运行,但是没有明显网络活动、并且无法确定落地时间、启动时间的情况,可以通过在内存中搜索特征字符串进行定位。 Linux 这里记录一个较为好用的工具:Dismember 项目...
2026年3月1日 15:46
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

