
最新发布第1004页

CVE-2021-46379: D-Link DIR850 ET850-1.08TRb03 – Open Redirect
漏洞标题 CVE-2021-46379: D-Link DIR850 ET850-1.08TRb03 - Open Redirect 漏洞描述 DLink DIR850 ET850-1.08TRb03 contains incorrect access control vulnerability in URL redirection, whi...
 2021年10月21日 06:24
CVE-2019-18371: Xiaomi Mi WiFi R3G Routers – Local file Inclusion
漏洞标题 CVE-2019-18371: Xiaomi Mi WiFi R3G Routers - Local file Inclusion 漏洞描述 Xiaomi Mi WiFi R3G devices before 2.28.23-stable are susceptible to local file inclusion vulnera...
2019年12月17日 05:01
harbor修改配置文件后重启操作_docker
这篇文章主要介绍了harbor修改配置文件后重启操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 我就废话不多说了,大家还是直接看代码吧~ # docker-compose down # ./pre...
2023年2月1日 21:45CVE-2025-53118: Securden Unified PAM – Authentication Bypass
漏洞标题 CVE-2025-53118: Securden Unified PAM - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists which allows an unauthenticated attacker to control adm...
2025年1月16日 13:40CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年7月26日 22:48CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting
漏洞标题 CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting 漏洞描述 WordPress Country Selector plugin prior to 1.6.6 contains a cross-site scripting vulne...
2022年3月18日 09:08CVE-2022-48165: Wavlink – Improper Access Control
漏洞标题 CVE-2022-48165: Wavlink - Improper Access Control 漏洞描述 Wavlink WL-WN530H4 M30H4.V5030.210121 is susceptible to improper access control in the component /cgi-bin/Export...
2022年9月28日 00:31CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年8月18日 16:51CVE-2021-3223: Node RED Dashboard – Directory Traversal
漏洞标题 CVE-2021-3223: Node RED Dashboard - Directory Traversal 漏洞描述 Node-RED-Dashboard before 2.26.2 allows ui_base/js/..%2f directory traversal to read files. PoC代码
2021年1月27日 10:28CVE-2023-4174: mooSocial 3.1.6 – Reflected Cross Site Scripting
漏洞标题 CVE-2023-4174: mooSocial 3.1.6 - Reflected Cross Site Scripting 漏洞描述 A vulnerability has been found in mooSocial mooStore 3.1.6 and classified as problematic. Affected...
2023年6月6日 15:10CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年3月21日 02:49CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 – SQL Injection
漏洞标题 CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 - SQL Injection 漏洞描述 PrestaShop leocustomajax 1.0 and 1.0.0 are vulnerable to SQL Injection via modules/leocus...
2023年12月18日 17:44CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...
2024年7月10日 06:19CVE-2024-3922: Dokan Pro <= 3.10.3 - SQL Injection
漏洞标题 CVE-2024-3922: Dokan Pro <= 3.10.3 - SQL Injection 漏洞描述 The Dokan Pro plugin for WordPress is vulnerable to SQL Injection via the 'code' parameter in all ...
2024年2月11日 19:41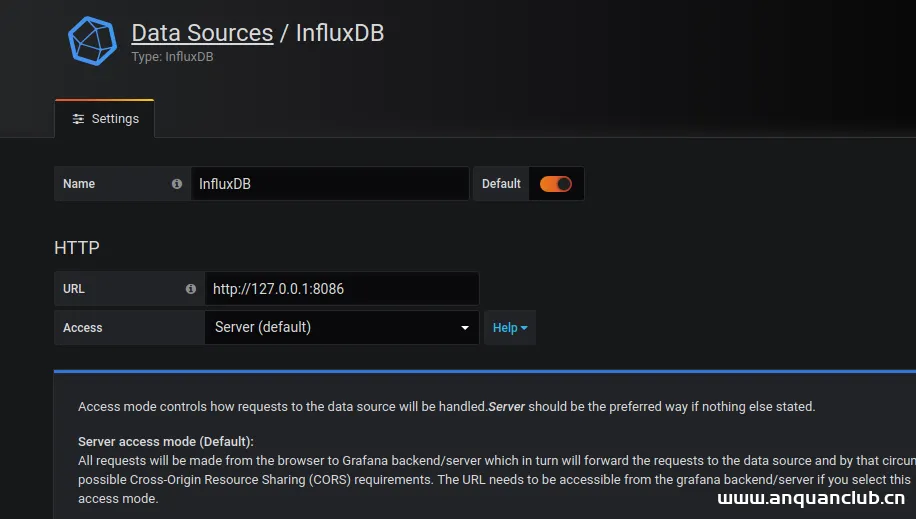
Linux下安装grafana并且添加influxdb监控的方法_Linux
这篇文章主要介绍了Linux下安装grafana并且添加influxdb监控的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 安装grafana,官网提供了ubuntu的安装包,直接进...
2026年5月23日 11:45CVE-2023-30194: Prestashop posstaticfooter <= 1.0.0 - SQL Injection
漏洞标题 CVE-2023-30194: Prestashop posstaticfooter <= 1.0.0 - SQL Injection 漏洞描述 Prestashop posstaticfooter <= 1.0.0 is vulnerable to SQL Injection via posstaticfooter::...
2023年4月9日 04:58
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

