
最新发布第1004页

Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360)
漏洞标题 Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360) 漏洞描述 Adobe ColdFusion是一种用于构建动态Web应用程序的服务器端编程语言和开发平台。ColdFusion的...
 2023年11月30日 08:11
CVE-2024-1208: LearnDash LMS < 4.10.3 - Sensitive Information Exposure
漏洞标题 CVE-2024-1208: LearnDash LMS < 4.10.3 - Sensitive Information Exposure 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Information Exposure i...
2024年7月23日 04:07Adobe ColdFusion CVE-2024-20767 任意文件读取漏洞
漏洞标题 Adobe ColdFusion CVE-2024-20767 任意文件读取漏洞 漏洞描述 Adobe ColdFusion中存在任意文件读取漏洞,此漏洞是由于未充分验证用户输入file_name参数的数据所导致的。 PoC代码 暂无
2024年4月11日 15:53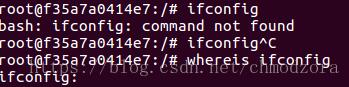
解决docker中ifconfig不可用的问题_docker
这篇文章主要介绍了解决docker中ifconfig不可用的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在学习docker的过程中在docker容器中使ifconfig查询网络情况时发...
2022年7月15日 20:08CVE-2023-44813: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44813: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 Cross-Site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbitra...
2023年1月21日 12:42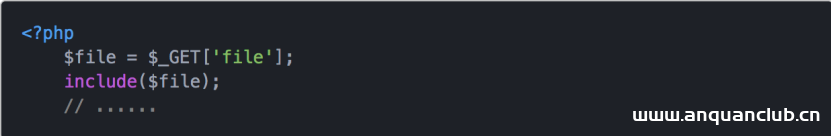
文件包含 & LFI-labs靶场
文件包含漏洞学习 好好学习,天天向上!!!! 知识与实践 Q:什么是文件包含?A:简单一句话,为了更好地使用代码的重用性,引入了文件包含函数,可以通过文件包含函数将文件包含进来,直接使...
2022年4月13日 19:43CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 – Local File Inclusion
漏洞标题 CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the TRAVELbook (com_travelbook) component 1.0.1 fo...
2010年3月20日 19:16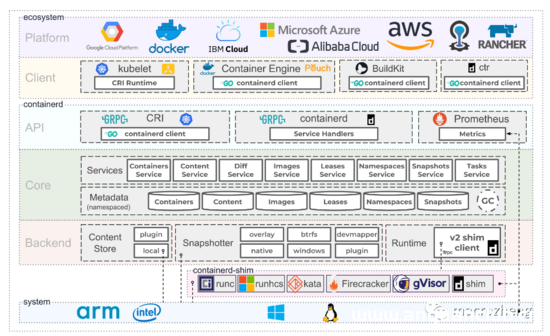
再见 Docker如何5分钟转型 containerd_docker
这篇文章主要介绍了再见 Docker如何5分钟转型 containerd,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Docker作为非常流行的容器技术,之前经...
2022年8月31日 21:08CVE-2025-32815: NetMRI < 7.6.1 - Authentication Bypass via Hardcoded Credentials
漏洞标题 CVE-2025-32815: NetMRI < 7.6.1 - Authentication Bypass via Hardcoded Credentials 漏洞描述 An issue was discovered in Infoblox NETMRI before 7.6.1. Authentication Bypass...
2025年7月16日 20:32CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
2022年11月2日 18:36Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年7月9日 06:49CVE-2018-19915: DomainMOD <=4.11.01 - Cross-Site Scripting
漏洞标题 CVE-2018-19915: DomainMOD <=4.11.01 - Cross-Site Scripting 漏洞描述 DomainMOD through version 4.11.01 is vulnerable to cross-site scripting via the assets/edit/host.php...
2018年3月25日 23:29CVE-2021-41293: ECOA Building Automation System – Arbitrary File Retrieval
漏洞标题 CVE-2021-41293: ECOA Building Automation System - Arbitrary File Retrieval 漏洞描述 The ECOA BAS controller suffers from an arbitrary file disclosure vulnerability. Using ...
2021年11月27日 19:47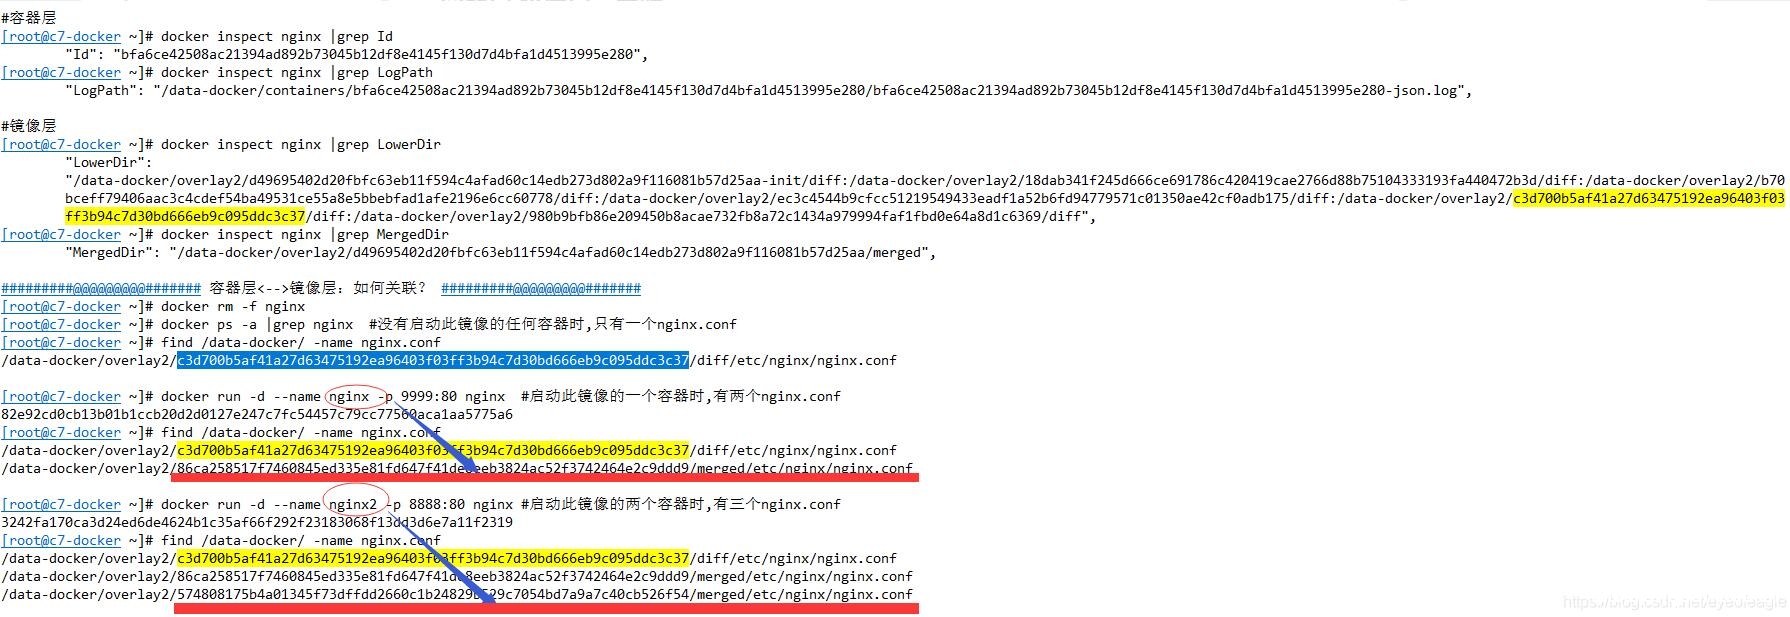
docker 文件存放路径, 修改端口映射操作方式_docker
这篇文章主要介绍了docker 文件存放路径, 修改端口映射操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 如何获取容器的启动命令 容器早已创建好,如何得知它的启动参数(...
2022年8月16日 20:39CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
2021年3月25日 14:52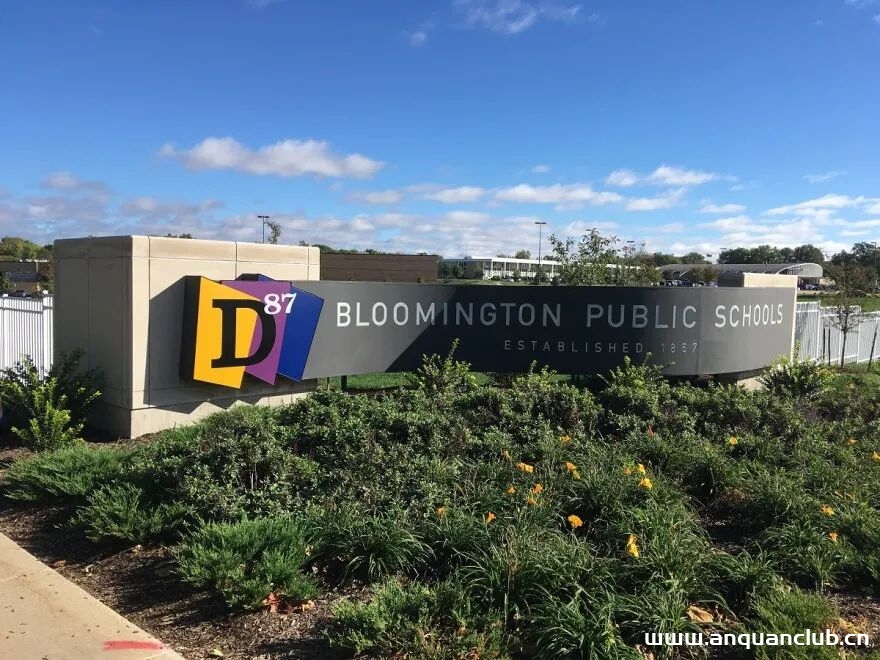
美国学区网络保险费用上涨至去年三倍多
根据伊利诺伊州布卢明顿87学区公布的责任保险费用明细表,其网络保险续保费用从2021年的6661美元跃升至今年的22229美元,增幅约为234%。学区:由州立法机关创设、组织的准市政法人,负责该州公...
2022年3月10日 23:40
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

