
最新发布第1005页
-Redis未授权利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Redis未授权利用 Redis 默认情况下,会绑定在 0.0.0.0:6379,如果没有进行采用相关的策略,比如添加防火墙规则避免其他非信任来源 ip ...

 2023年2月1日 13:53

CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection
漏洞标题 CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection 漏洞描述 The safe-editor plugin before 1.2 for WordPress has no se_save authentication, with resultant XSS. ...
 2016年1月30日 12:34
phpstudy面板XSS盲打_计划任务RCE漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 phpstudy面板XSS盲打_计划任务RCE漏洞 PhpStudy国内12年老牌公益软件,集安全、高效、功能与一体,已获得全球用户认可安装,运维也高效...
2023年2月7日 17:21CVE-2022-1580: Site Offline WP Plugin < 1.5.3 - Authorization Bypass
漏洞标题 CVE-2022-1580: Site Offline WP Plugin < 1.5.3 - Authorization Bypass 漏洞描述 The plugin prevents users from accessing a website but does not do so if the URL contained...
2022年5月9日 12:21CVE-2017-18580: WordPress Shortcodes Ultimate <= 5.0.0 - Authenticated Remote Code Execution
漏洞标题 CVE-2017-18580: WordPress Shortcodes Ultimate <= 5.0.0 - Authenticated Remote Code Execution 漏洞描述 Shortcodes Ultimate plugin before 5.0.1 for WordPress contains a r...
2017年3月18日 22:57CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass
漏洞标题 CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass 漏洞描述 WordPress Time Capsule plugin before 1.21.16 for WordPress has an authentication bypass...
2020年4月28日 01:47CVE-2017-3133: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting
漏洞标题 CVE-2017-3133: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.6.0 and earlier allows attac...
2017年8月15日 16:14
-Struts2-008 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-008 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月3日 17:42CVE-2022-0346: WordPress XML Sitemap Generator for Google <2.0.4 - Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2022-0346: WordPress XML Sitemap Generator for Google <2.0.4 - Cross-Site Scripting/Remote Code Execution 漏洞描述 WordPress XML Sitemap Generator for Google plugin...
2022年8月28日 03:54CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
2010年2月20日 10:26CVE-2019-14322: Pallets Werkzeug <0.15.5 - Local File Inclusion
漏洞标题 CVE-2019-14322: Pallets Werkzeug <0.15.5 - Local File Inclusion 漏洞描述 Pallets Werkzeug before 0.15.5 is susceptible to local file inclusion because SharedDataMiddlew...
2019年10月1日 20:49CVE-2020-24589: WSO2 API Manager <=3.1.0 - Blind XML External Entity Injection
漏洞标题 CVE-2020-24589: WSO2 API Manager <=3.1.0 - Blind XML External Entity Injection 漏洞描述 WSO2 API Manager 3.1.0 and earlier is vulnerable to blind XML external entity in...
2020年1月6日 00:57CVE-2018-19458: PHP Proxy 3.0.3 – Local File Inclusion
漏洞标题 CVE-2018-19458: PHP Proxy 3.0.3 - Local File Inclusion 漏洞描述 PHP Proxy 3.0.3 is susceptible to local file inclusion vulnerabilities that allow unauthenticated users to ...
2018年1月26日 16:55CVE-2024-8021: Gradio – Open Redirect
漏洞标题 CVE-2024-8021: Gradio - Open Redirect 漏洞描述 Gradio allows an open redirect bypass via URL encoding, enabling attackers to redirect users to malicious sites. This can le...
2024年7月31日 19:26CVE-2022-2544: WordPress Ninja Job Board < 1.3.3 - Direct Request
漏洞标题 CVE-2022-2544: WordPress Ninja Job Board < 1.3.3 - Direct Request 漏洞描述 WordPress Ninja Job Board plugin prior to 1.3.3 is susceptible to a direct request vulnerabil...
2022年3月21日 00:53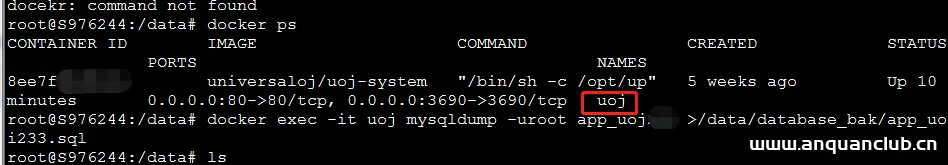
docker 使用mysqldump命令备份导出项目中的mysql数据_docker
这篇文章主要介绍了docker 使用mysqldump命令备份导出项目中的mysql数据本文通过命令给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 mysqldump命令 介绍:一个数据库备份...
2026年5月18日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

